
Compliance & Frameworks
ISO 27001, SOC2, NIS2, IT-Compliance und Compliance-Automatisierung.
ISO 27001 Zertifizierung: Der vollständige Leitfaden 2026
Warum die ISO 27001 Zertifizierung 2026 noch immer entscheidend ist. Uber 80.000 Organisationen weltweit halten eine ISO/IEC 27001 Zertifizierung.…
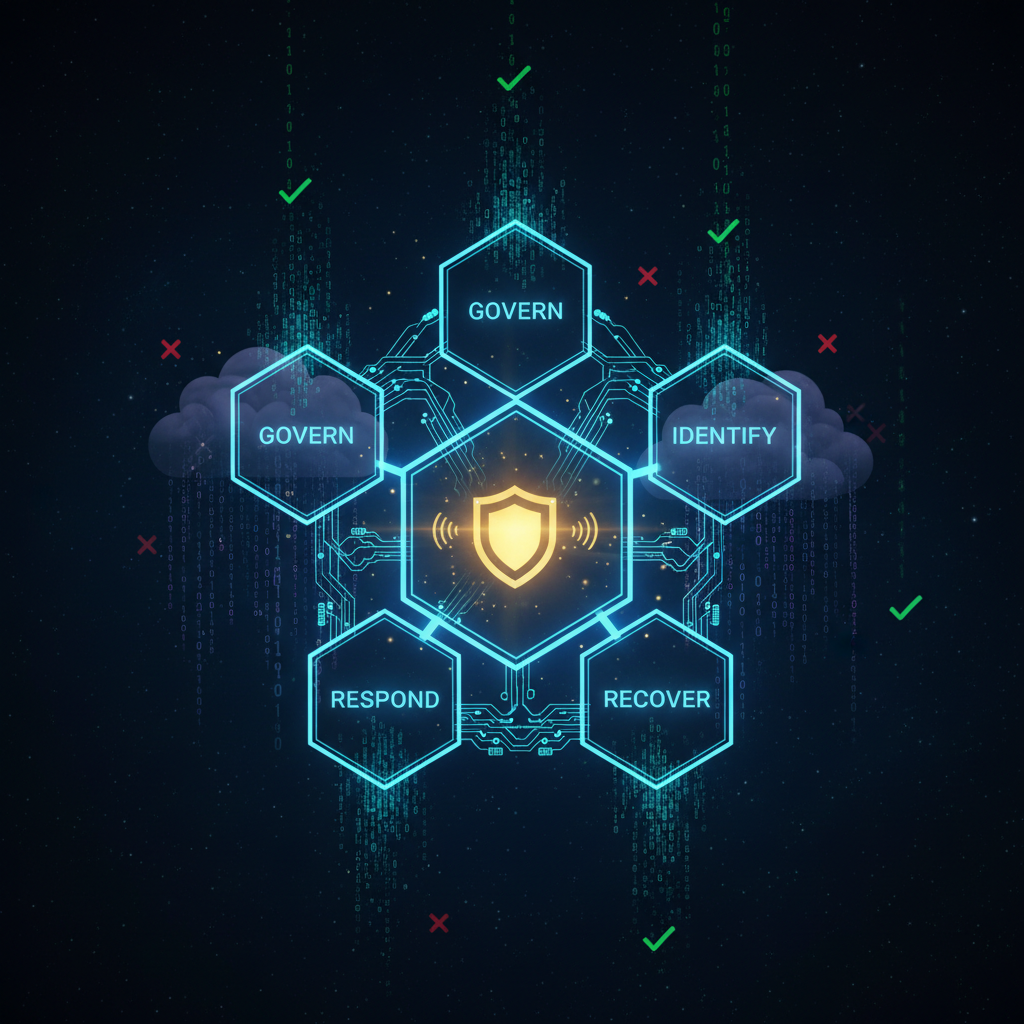
NIST Cybersecurity Framework 2.0: Ein praxisorientierter Leitfaden für Risikobewertung und Compliance
IBMs Bericht zu den Kosten einer Datenschutzverletzung 2026 beziffert die durchschnittlichen Kosten auf 4,88 Millionen US-Dollar — Unternehmen mit…
Prüfungsnachweise sammeln: Ein praxisorientierter Leitfaden für moderne Compliance-Teams
Warum die Sammlung von Prüfungsnachweisen die meisten Compliance-Programme scheitern lässt. 47 Prozent der Unternehmen, die eine SOC 2 Type…
SOC 2 Compliance: Anforderungen, Checkliste und Kosten erklärt (2026)
Rund 65 Prozent der Enterprise-Einkaufsteams verlangen 2026 vor Vertragsabschluss einen SOC 2 Bericht. Kein ISO 27001-Zertifikat, keinen…
SOC 2 Compliance: Der vollständige technische Leitfaden für 2026
63 Prozent der Einkaufsteams in Unternehmen verlangen mittlerweile einen SOC 2-Bericht, bevor sie einen SaaS-Vertrag unterzeichnen. Wer als…
NIS2-Richtlinie: Volltext, Anforderungen und was das für Ihr Sicherheitsteam bedeutet
NIS2 gilt bereits — ist Ihr Unternehmen wirklich vorbereitet?. Die NIS2-Richtlinie — offiziell Richtlinie (EU) 2022/2555 — trat am 16. Januar 2023 in…
Audit-Beweismittelsammlung: Der vollständige Leitfaden 2026 für SOC 2, NIS2, DSGVO und mehr
Dreiundachtzig Prozent der Organisationen, die ihre letzte Compliance-Prüfung nicht bestanden haben, nannten unvollständige oder schlecht…
Compliance-Management-Systeme: Ein praxisnaher Leitfaden für 2026
Etwa 60 Prozent der Unternehmen, die 2026 mit aufsichtsrechtlichen Massnahmen konfrontiert wurden, hatten ein Compliance-Programm — nur war es nicht…
DORA-Verordnung: Vollständiger Leitfaden zum Digital Operational Resilience Act 2026
Der 17. Januar 2025 war die Frist. Nach einem zweijährigen Umsetzungsfenster wurde der Digital Operational Resilience Act — DORA — im gesamten…