
DevSecOps & Securitatea Codului
DevSecOps, SAST, securitatea aplicațiilor și practici de codare sigure.
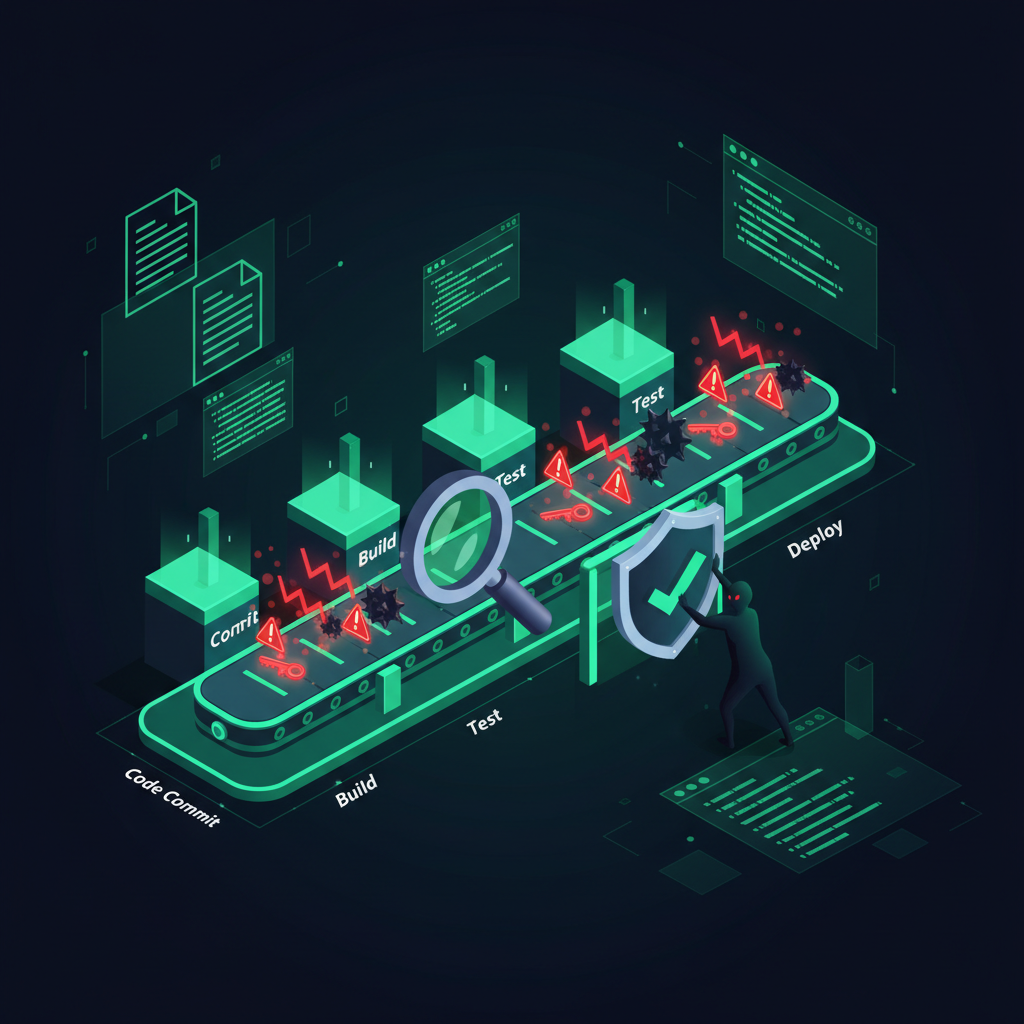
Securitatea CI/CD: Întărirea Pipeline-ului, Instrumente și Top 10 Riscuri OWASP (Ghid 2026)
De ce pipeline-urile CI/CD au devenit ținta preferată a atacatorilor. Breșa SolarWinds nu a început cu un e-mail de phishing sau un bucket S3…
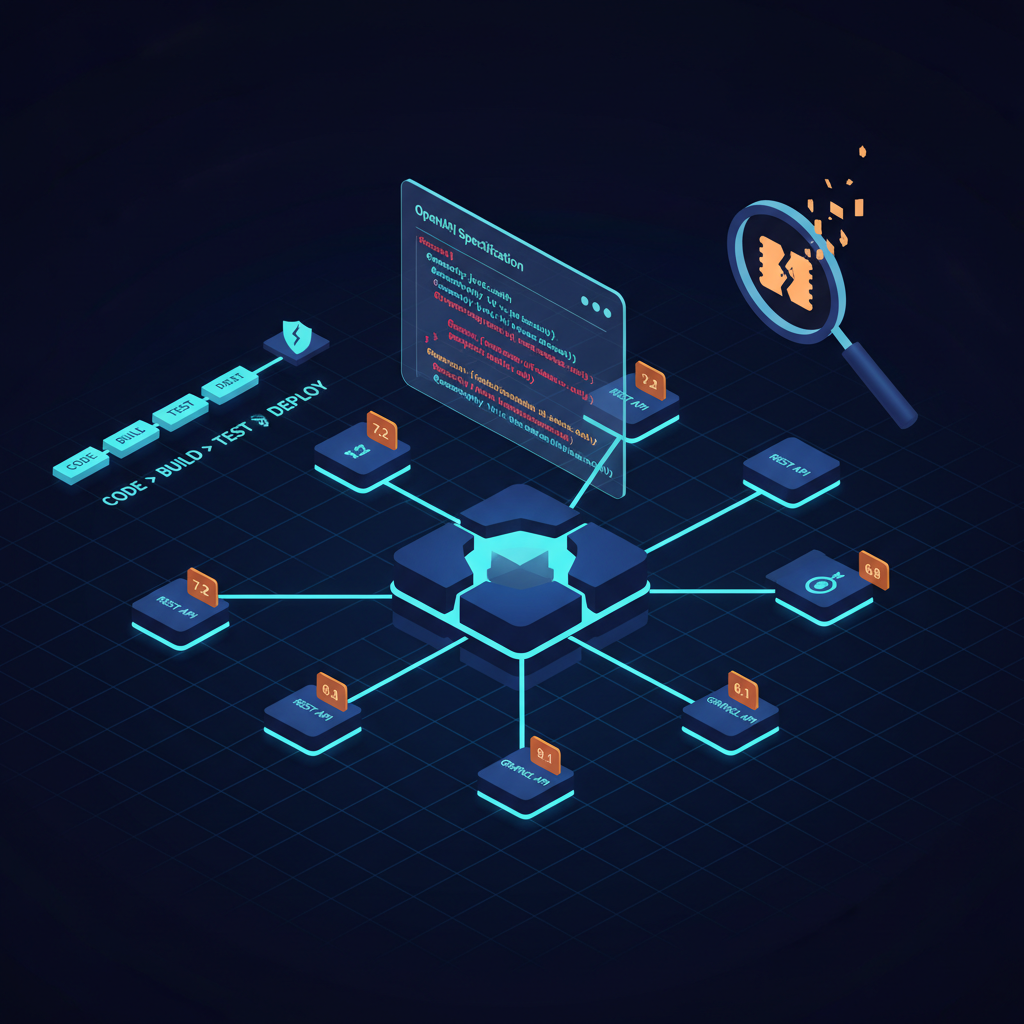
Cele Mai Bune Instrumente de Securitate API & Ghid de Testare 2026
API-urile sunt noua suprafață de atac — și majoritatea echipelor sunt în urmă. Raportul State of API Security 2026 al Salt Security arată că 94% din…
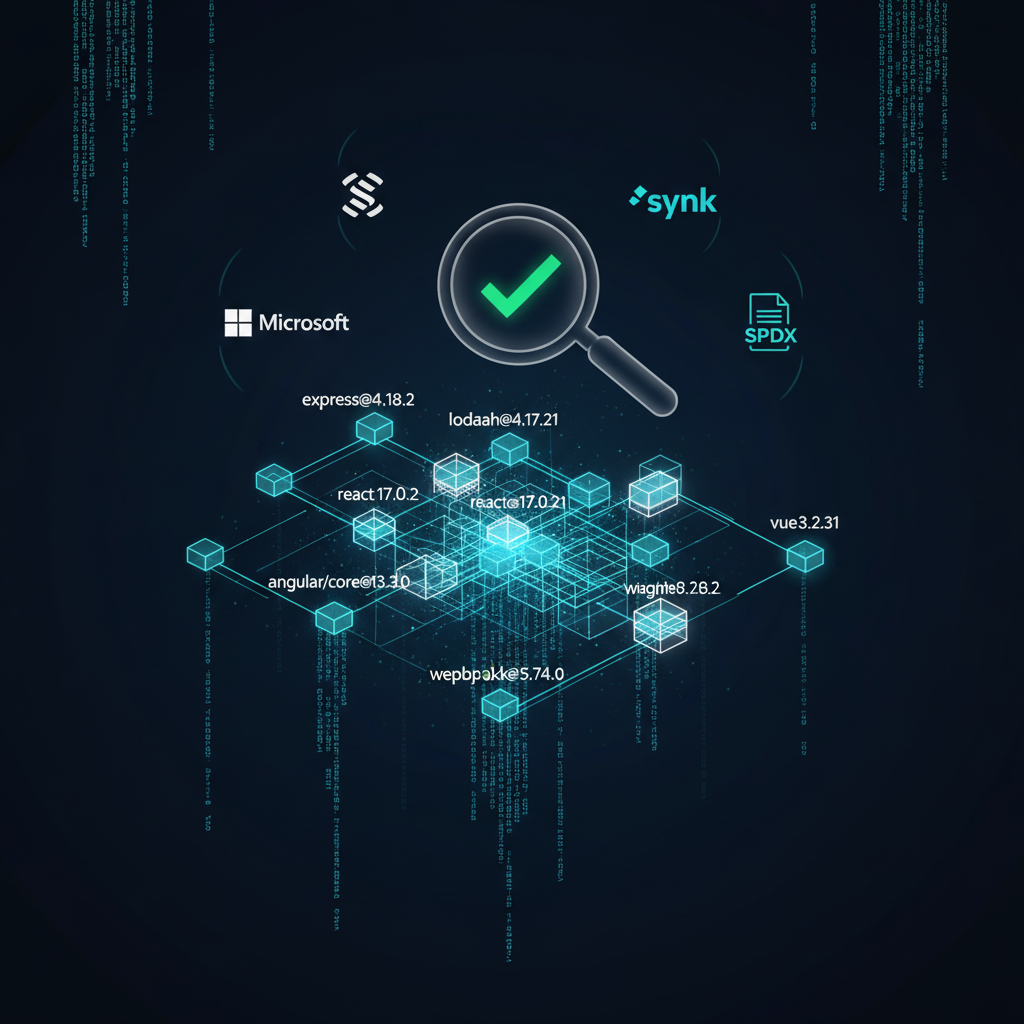
Generarea SBOM: Instrumente, Formate și Exemple Practice pentru 2026
De ce generarea SBOM a devenit obligatorie în 2026. Consecințele Log4Shell au costat companiile circa 100 de milioane de dolari în remedieri de…
Securitatea CI/CD: Bune Practici, Instrumente și Riscuri OWASP (Ghid 2026)
De ce pipeline-ul tău CI/CD a devenit principala suprafață de atac. SolarWinds. Codecov. 3CX. Numitorul comun nu este un exploit zero-day sau un…
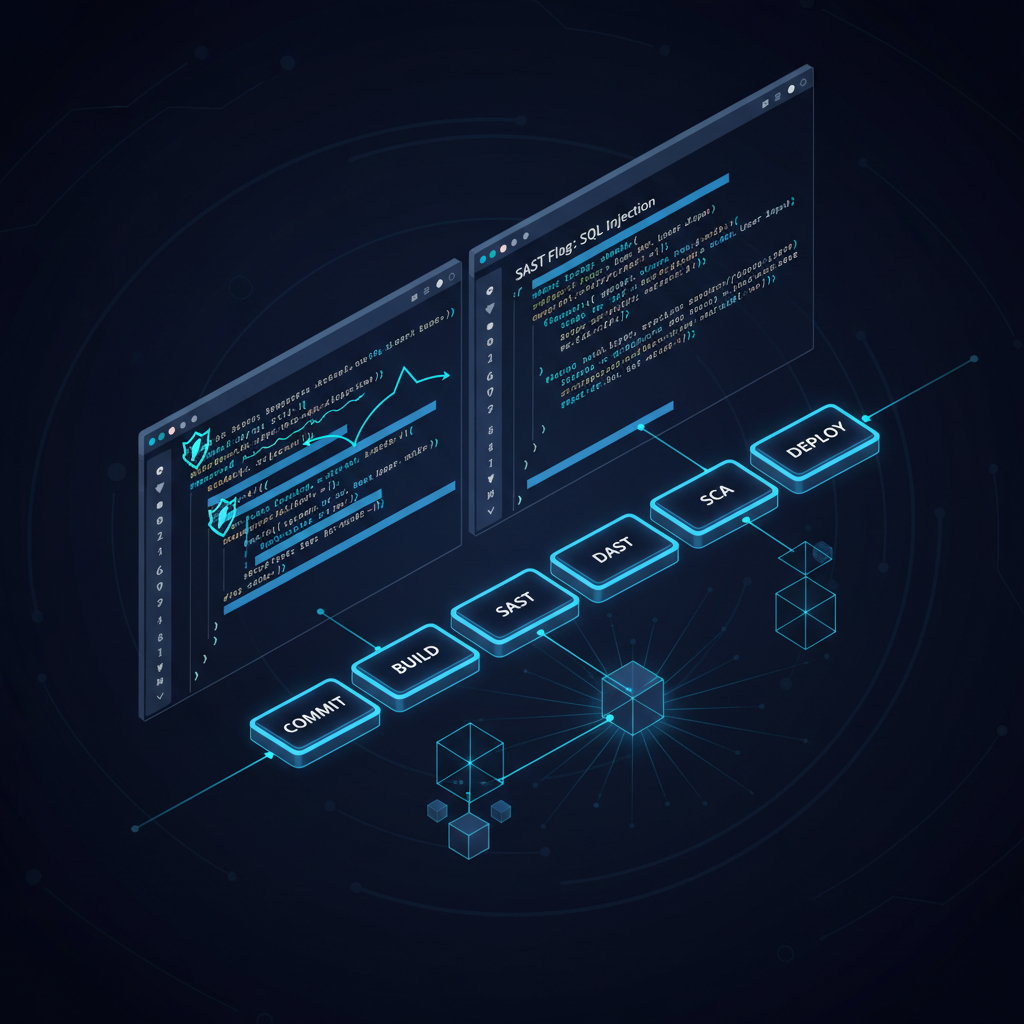
Instrumente SAST în 2026: Cum să alegi corect și când să folosești DAST sau SCA
De ce instrumentele SAST sunt esențiale în 2026. Raportul State of Software Security 2026 al Veracode arată că 76% dintre aplicații conțin cel puțin…
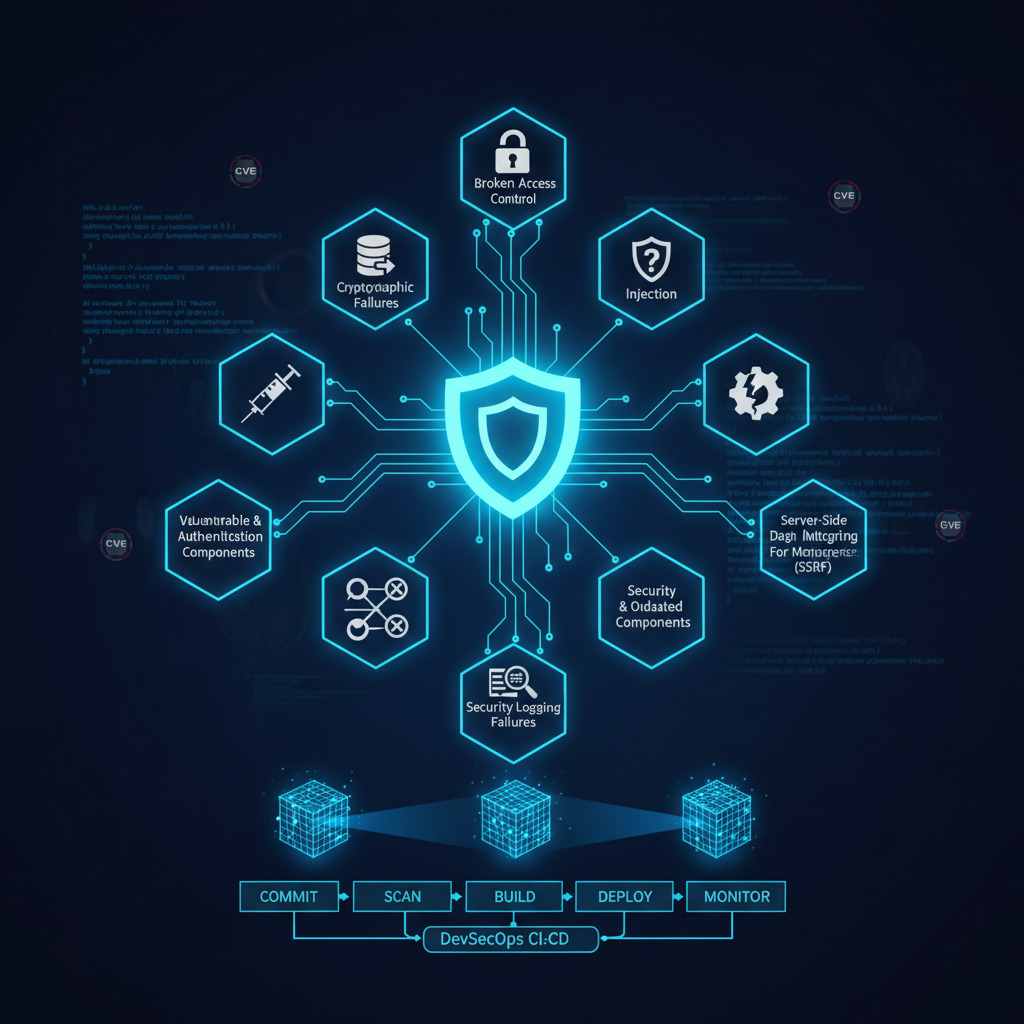
OWASP Top 10 în 2026: Ce trebuie să știe fiecare inginer DevSecOps
OWASP Top 10: Cea mai citată listă din securitatea aplicațiilor. Aproximativ 84% din breșele de securitate software exploatează vulnerabilități de la…
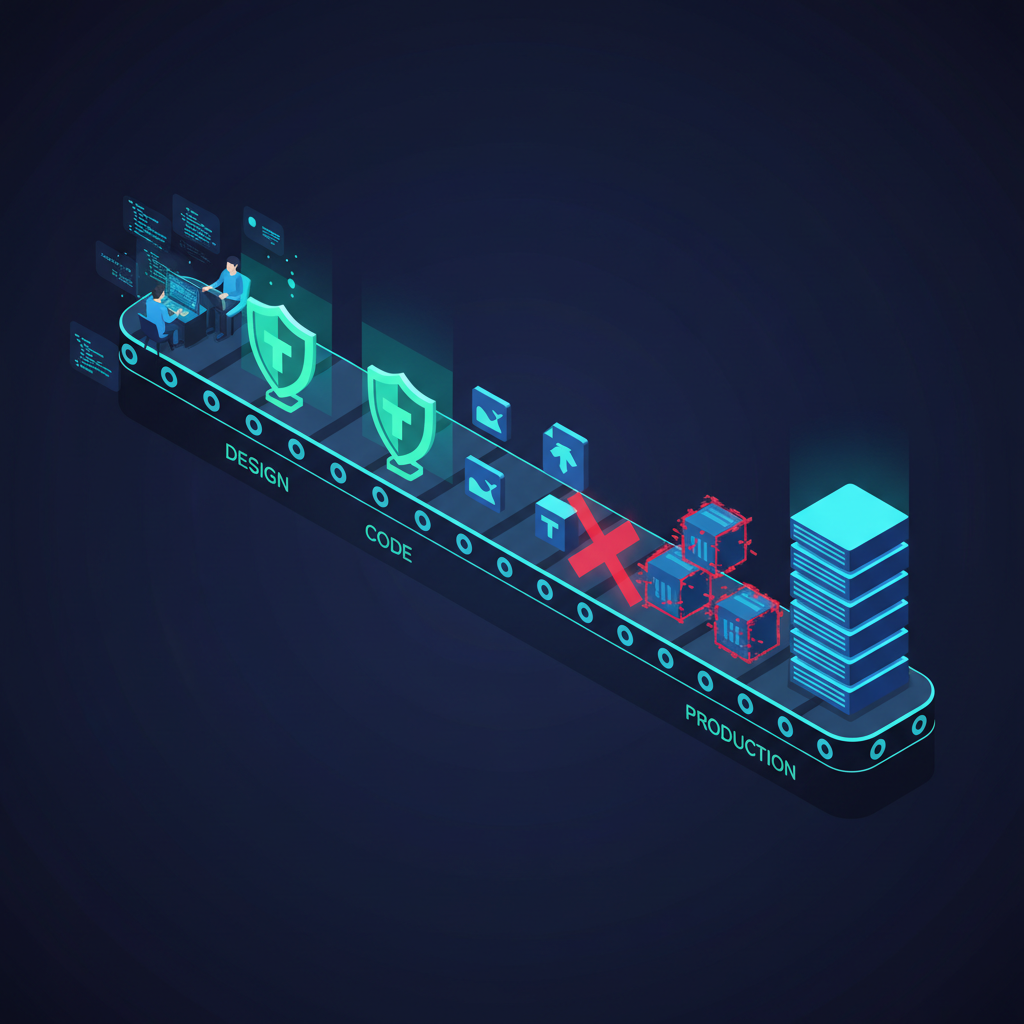
Shift Left Security: Strategie, Bune Practici și Integrare DevSecOps
Costul descoperirii vulnerabilităților târziu este astronomic. Raportul IBM Cost of a Data Breach 2026 stabilește costul mediu al unei breșe de date…
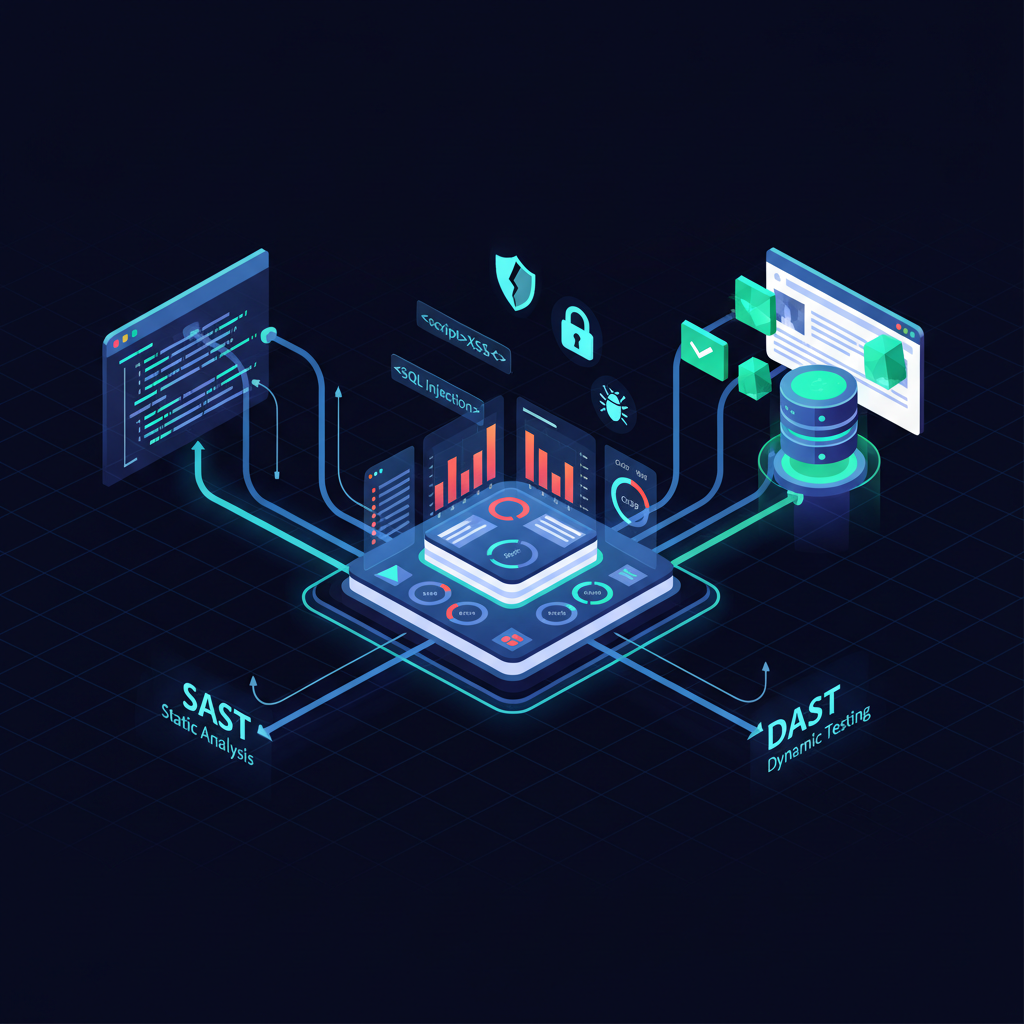
Instrumente DAST și SAST: Ghidul Complet 2026 pentru Testarea Securității Aplicațiilor
Aproximativ 74% din toate breșele de date în 2026 au fost urmărite înapoi la vulnerabilități de la nivelul aplicației, conform Verizon DBIR. Nu…
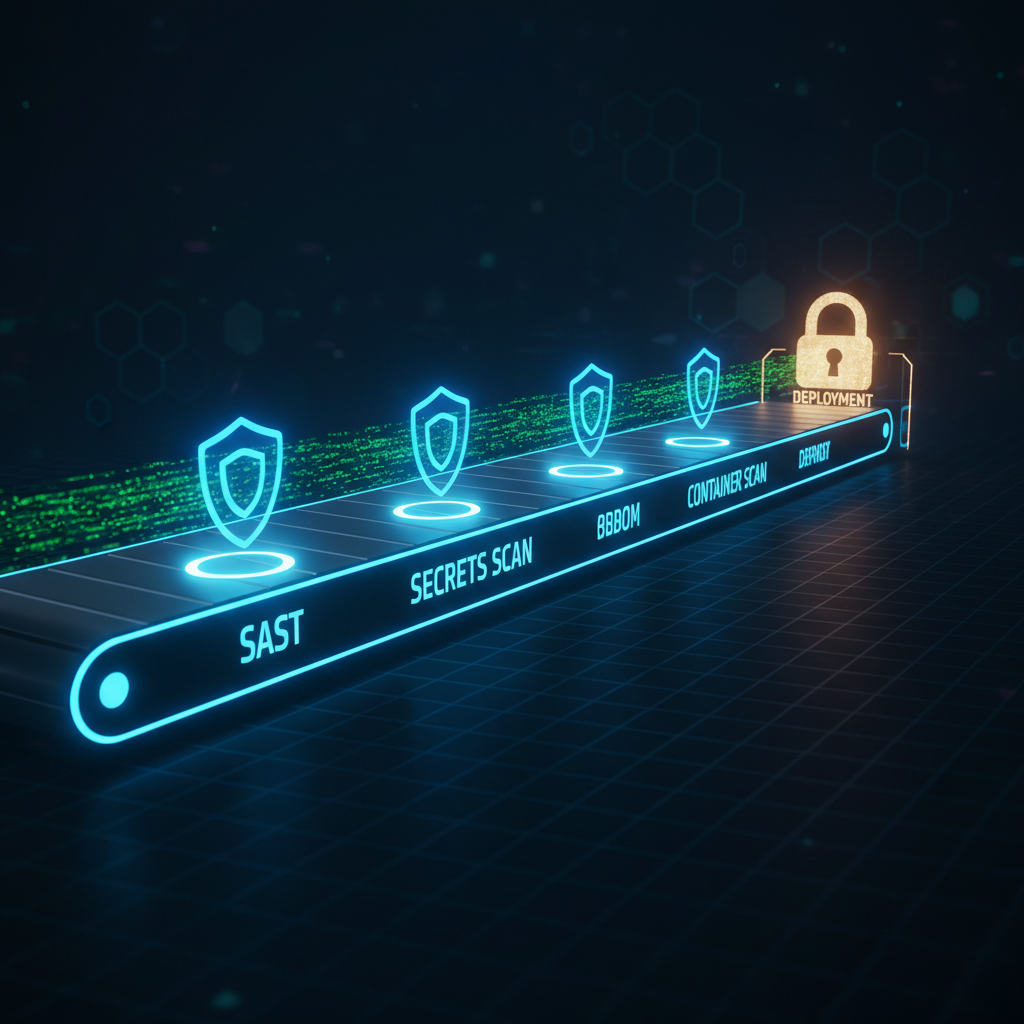
Construirea unui pipeline DevSecOps întărit în 2026: Ghidul complet de inginerie
De ce majoritatea pipeline-urilor CI/CD sunt încă dezastre de securitate în așteptare. 61% dintre organizații au experimentat un atac asupra lanțului…