
DevSecOps y Seguridad del Código
DevSecOps, SAST, seguridad de aplicaciones y prácticas de codificación segura.
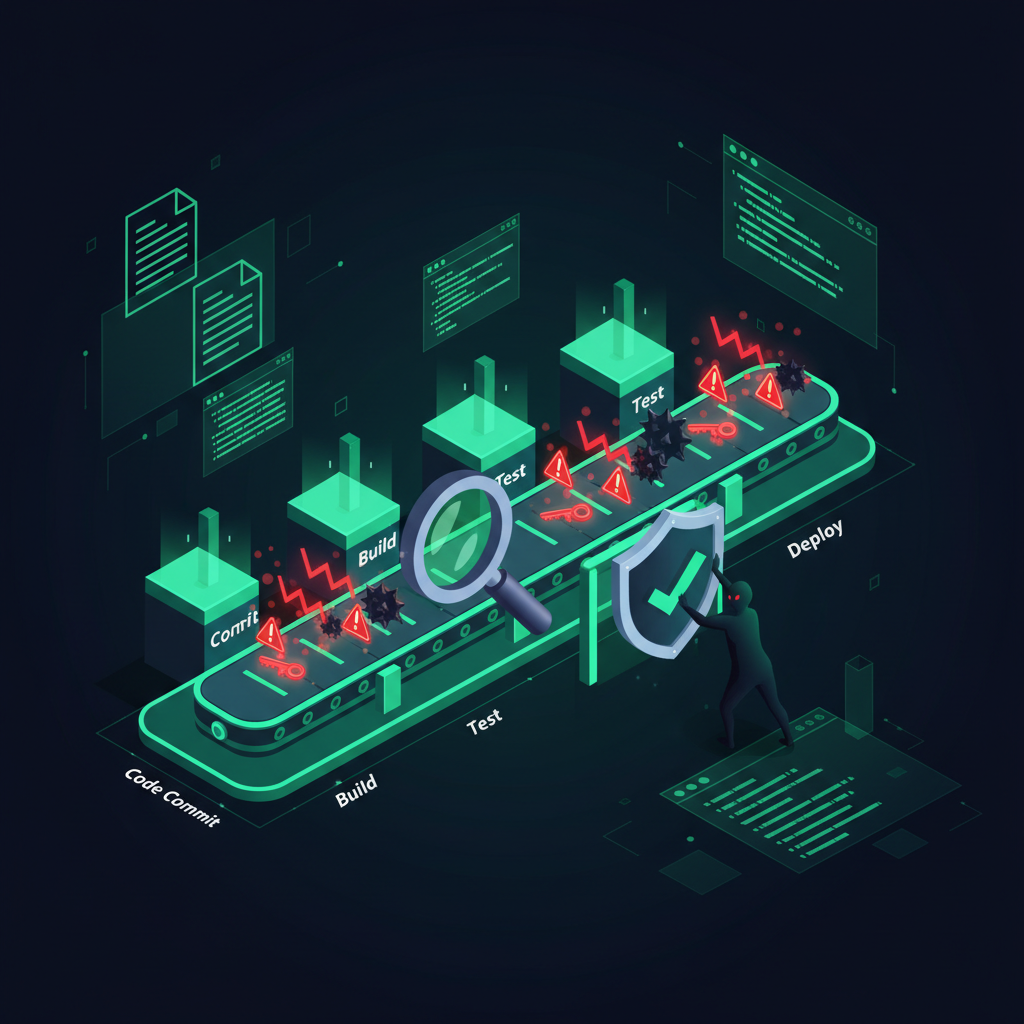
Seguridad CI/CD: Hardening de Pipelines, Herramientas y Top 10 Riesgos OWASP (Guía 2026)
Por qué los pipelines CI/CD se convirtieron en el objetivo favorito de los atacantes. La brecha de SolarWinds no comenzó con un correo de phishing ni…
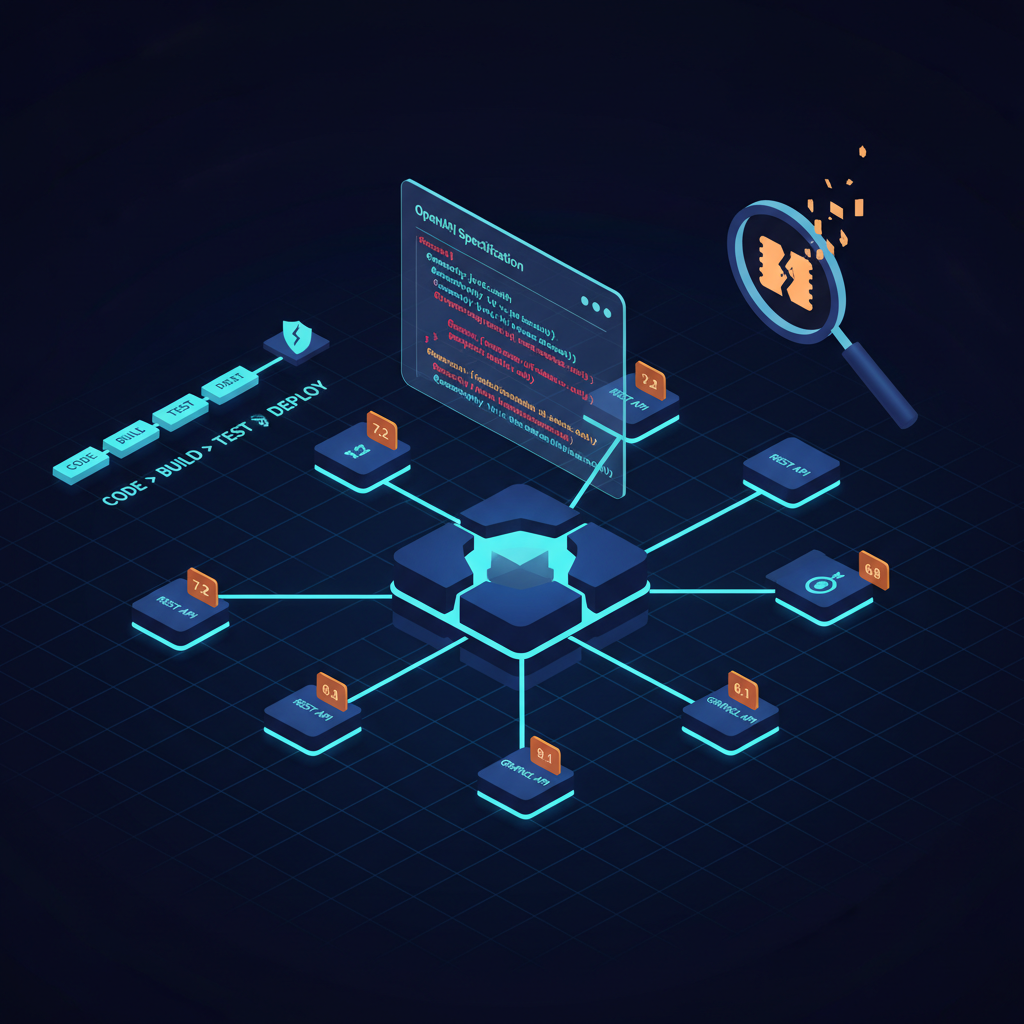
Mejores Herramientas de Seguridad API y Guía de Pruebas para 2026
Las APIs son la nueva superficie de ataque — y la mayoría de los equipos van rezagados. El informe State of API Security 2026 de Salt Security revela…
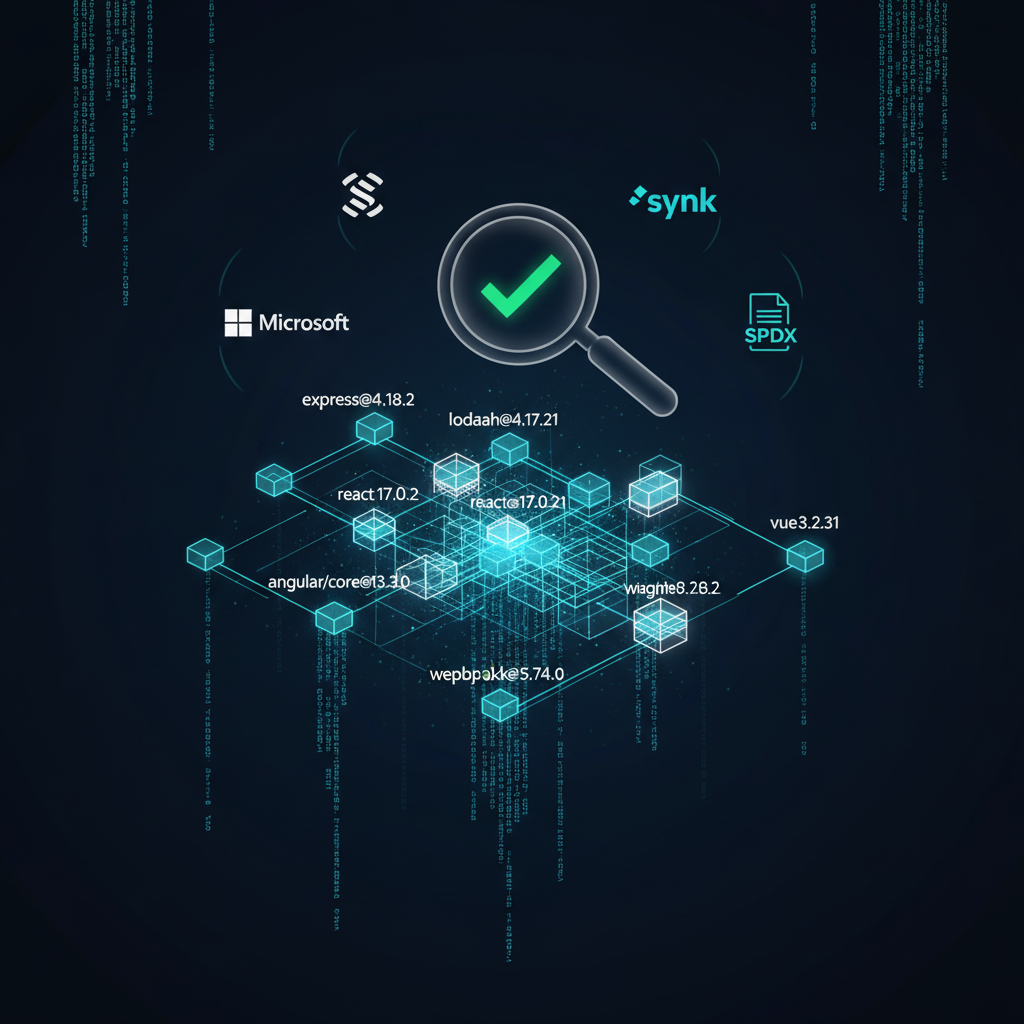
Generación de SBOM: Herramientas, Formatos y Ejemplos Reales para 2026
Por qué la generación de SBOM se volvió obligatoria en 2026. Las secuelas de Log4Shell costaron a las empresas unos 100 millones de dólares en…
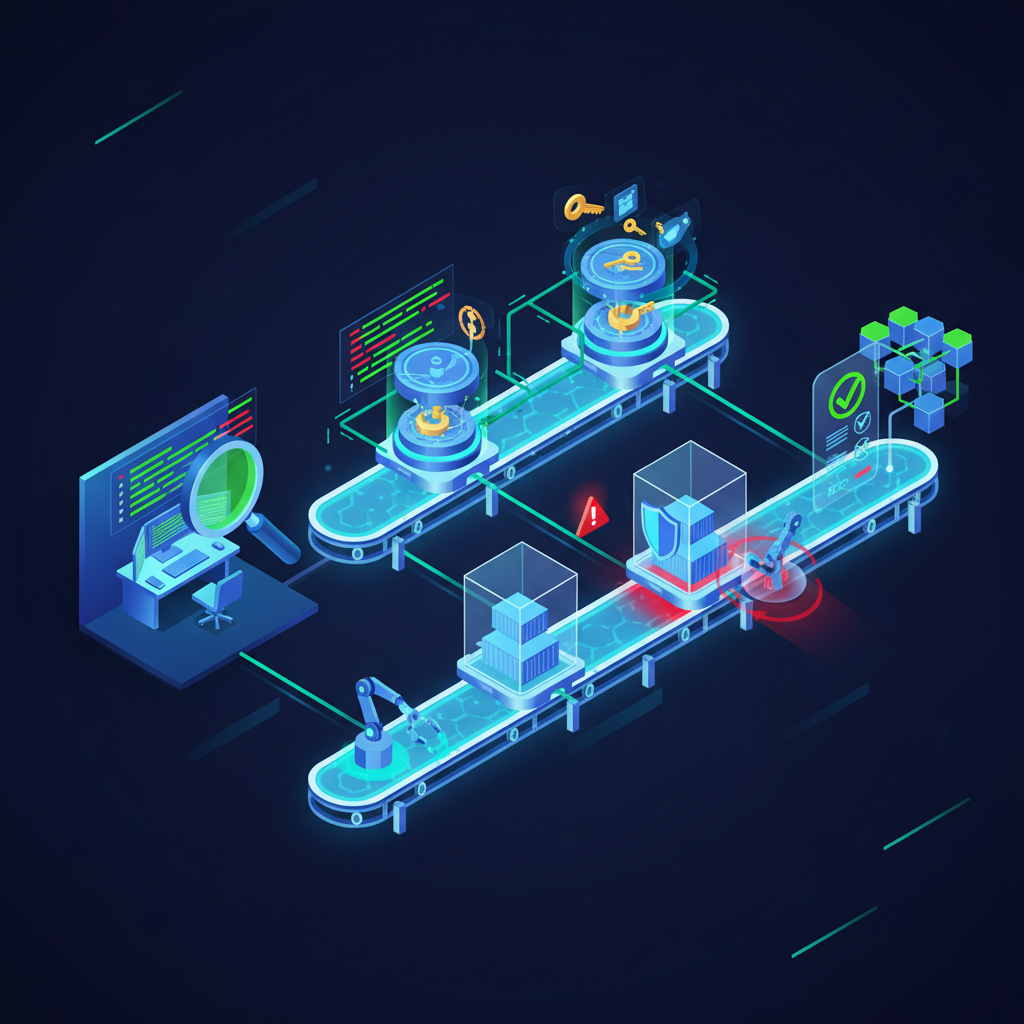
Seguridad CI/CD: Mejores Prácticas, Herramientas y Riesgos OWASP (Guía 2026)
Por qué tu pipeline CI/CD se ha convertido en la principal superficie de ataque. SolarWinds. Codecov. 3CX. El hilo conductor no es un exploit de día…
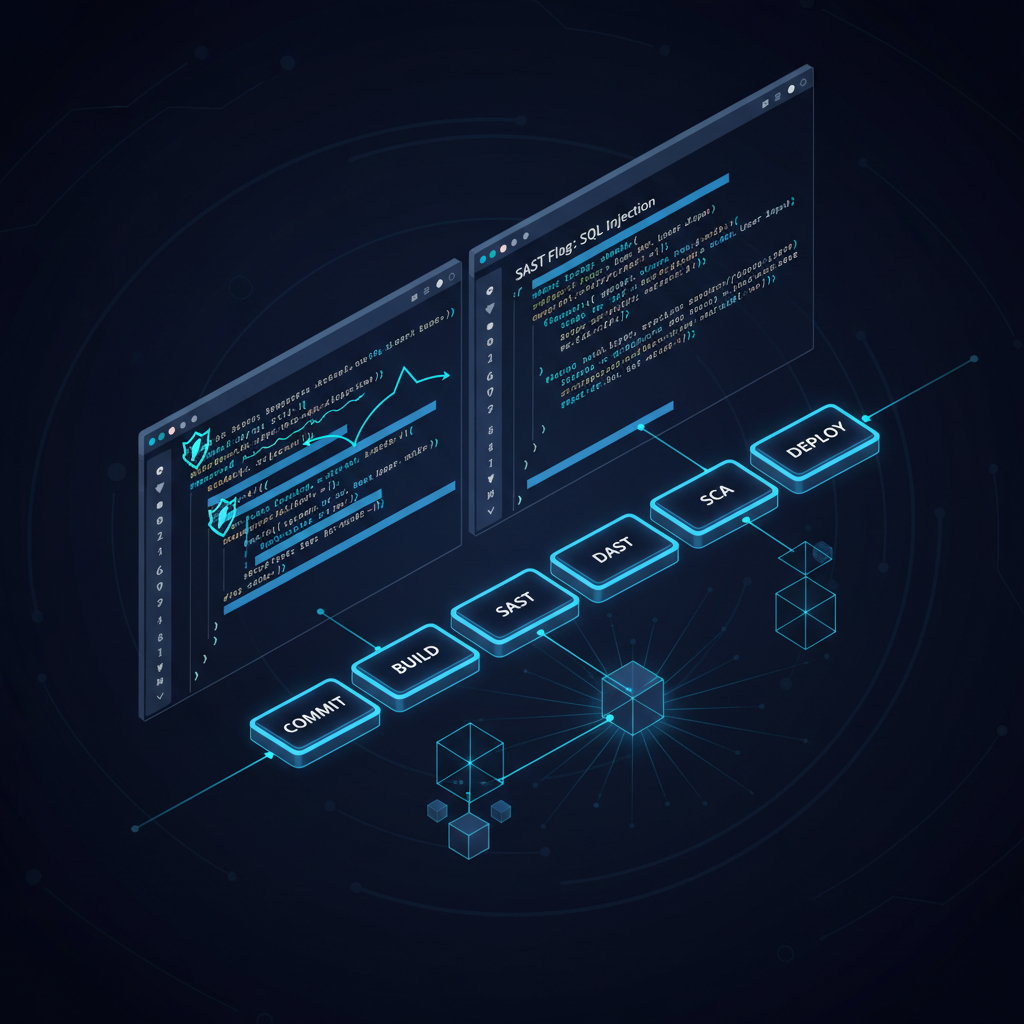
Herramientas SAST en 2026: Cómo elegir la correcta y cuándo usar DAST o SCA
Por qué las herramientas SAST son imprescindibles en 2026. El informe State of Software Security 2026 de Veracode reveló que el 76% de las…
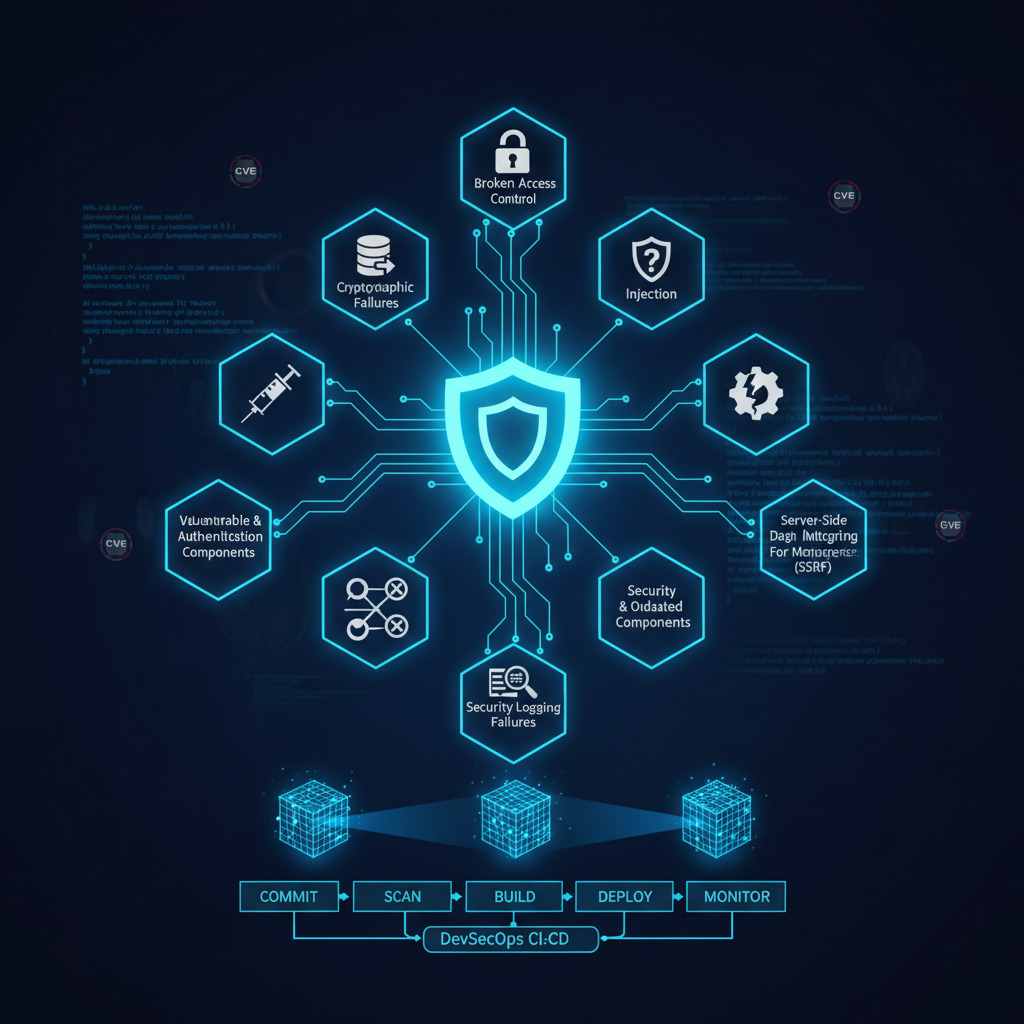
OWASP Top 10 en 2026: Lo que todo ingeniero DevSecOps necesita saber
OWASP Top 10: Todavía la lista más citada en seguridad de aplicaciones. Aproximadamente el 84% de las brechas de software explotan vulnerabilidades…
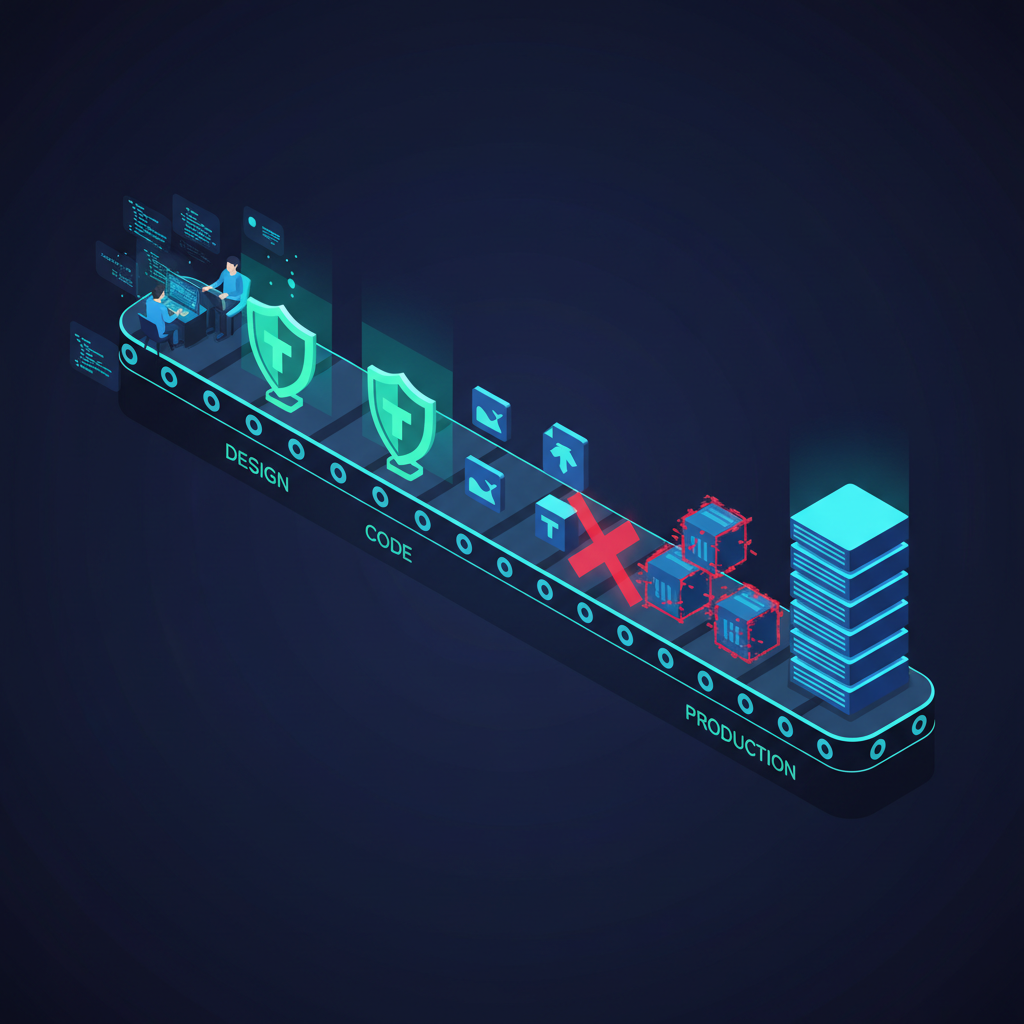
Shift Left Security: Estrategia, Buenas Prácticas e Integración DevSecOps
El costo de encontrar vulnerabilidades tarde es astronómico. El informe Cost of a Data Breach 2026 de IBM fija el costo promedio de una brecha de…
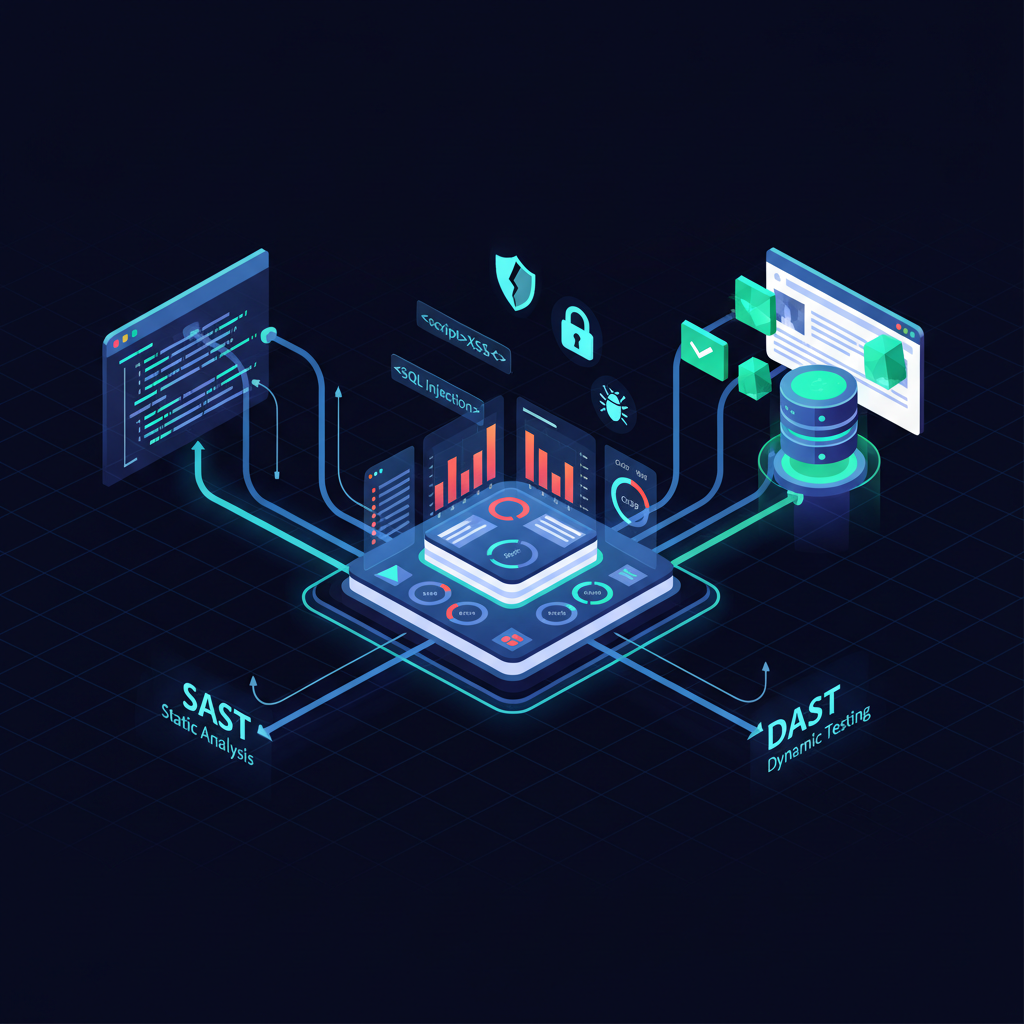
Herramientas DAST y SAST: La Guía Completa 2026 para la Prueba de Seguridad de Aplicaciones
Aproximadamente el 74% de todas las filtraciones de datos rastreadas en 2026 se originaron en vulnerabilidades de la capa de aplicación, según el…
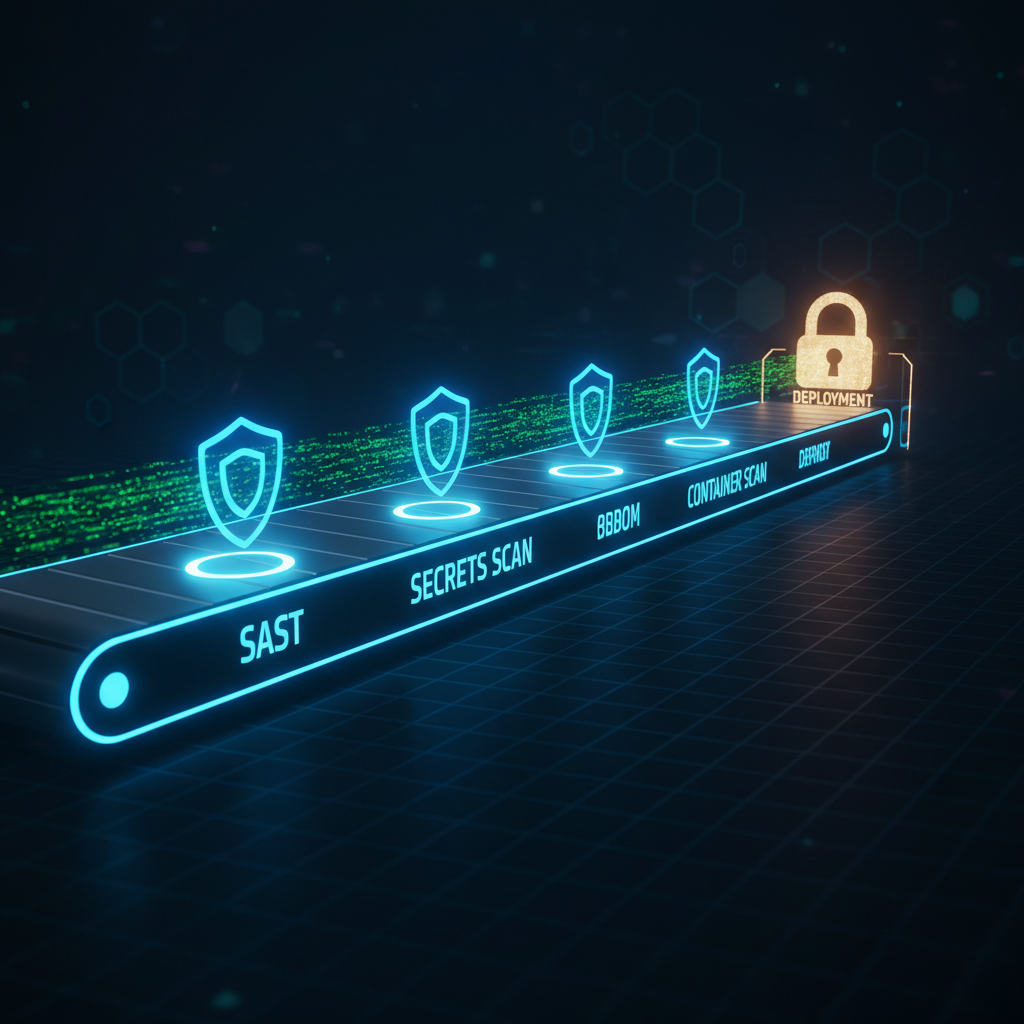
Construyendo un pipeline DevSecOps reforzado en 2026: La guía completa de ingeniería
Por qué la mayoría de los pipelines CI/CD siguen siendo desastres de seguridad esperando ocurrir. El 61% de las organizaciones sufrió un ataque a la…