
Secrails Blog
Expertenwissen zu Cloud-Sicherheit, DevSecOps, Compliance und Cybersicherheit.
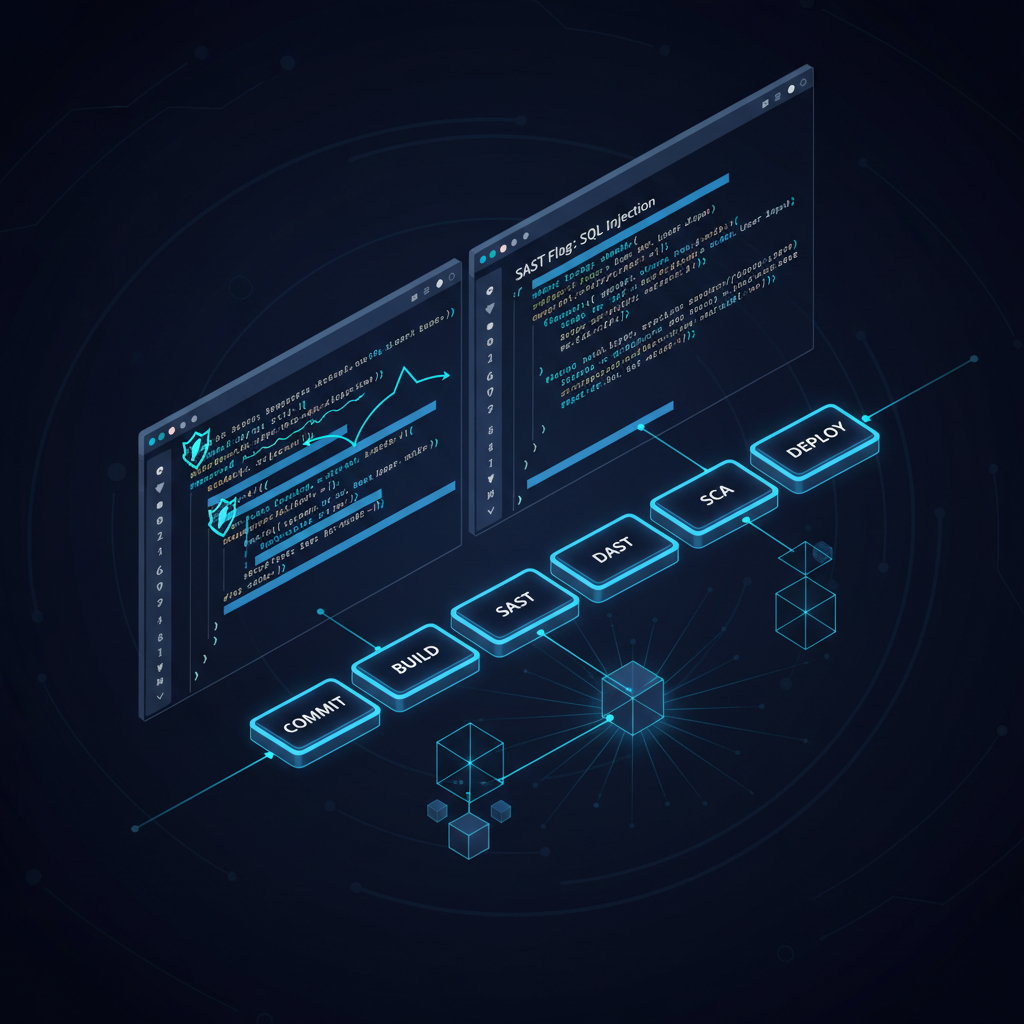
SAST-Tools 2026: Das Richtige wählen – und wann DAST oder SCA besser passt
Warum SAST-Tools 2026 unverzichtbar sind. Laut Veracode State of Software Security Report 2026 enthalten 76 Prozent aller Anwendungen beim Erst-Scan…
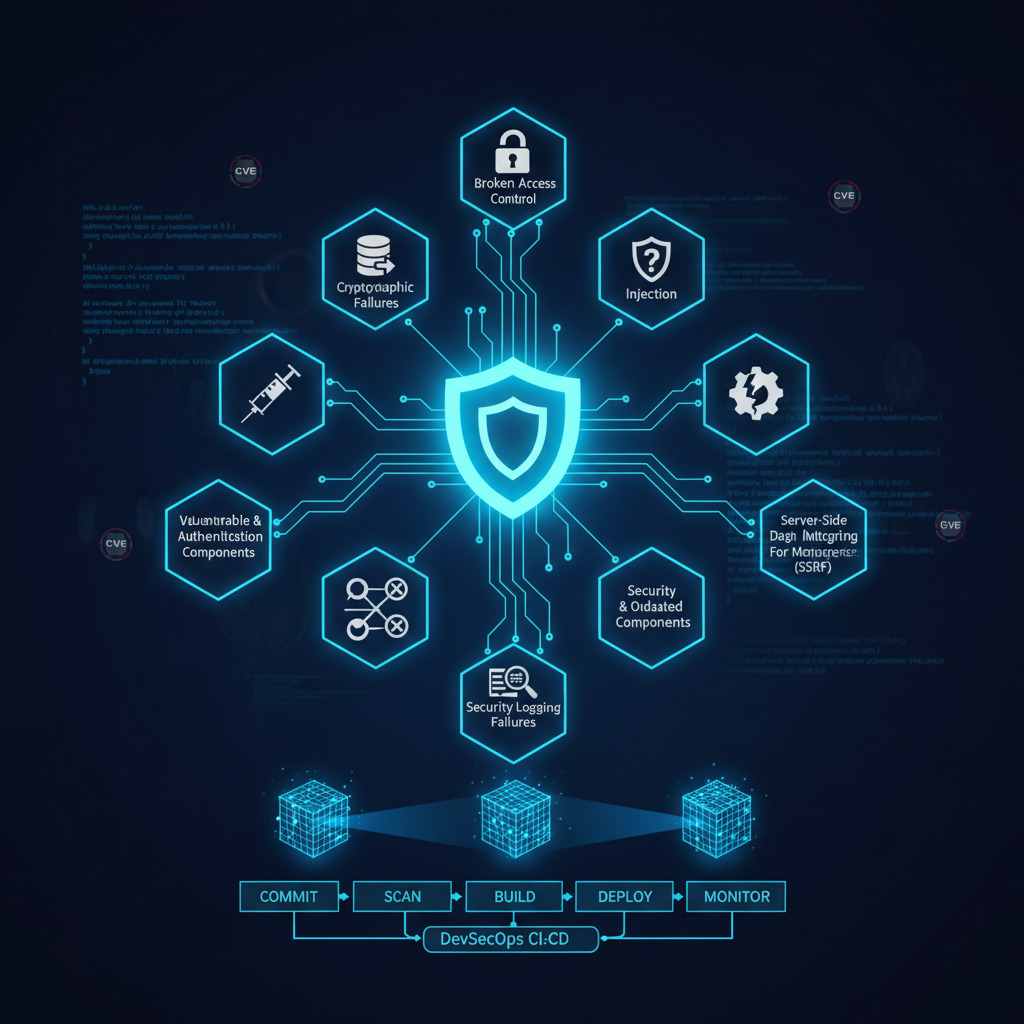
OWASP Top 10 in 2026: Was jeder DevSecOps-Ingenieur wissen muss
OWASP Top 10: Immer noch die meistzitierte Liste in der Anwendungssicherheit. Etwa 84 Prozent aller Software-Sicherheitsvorfälle nutzen…
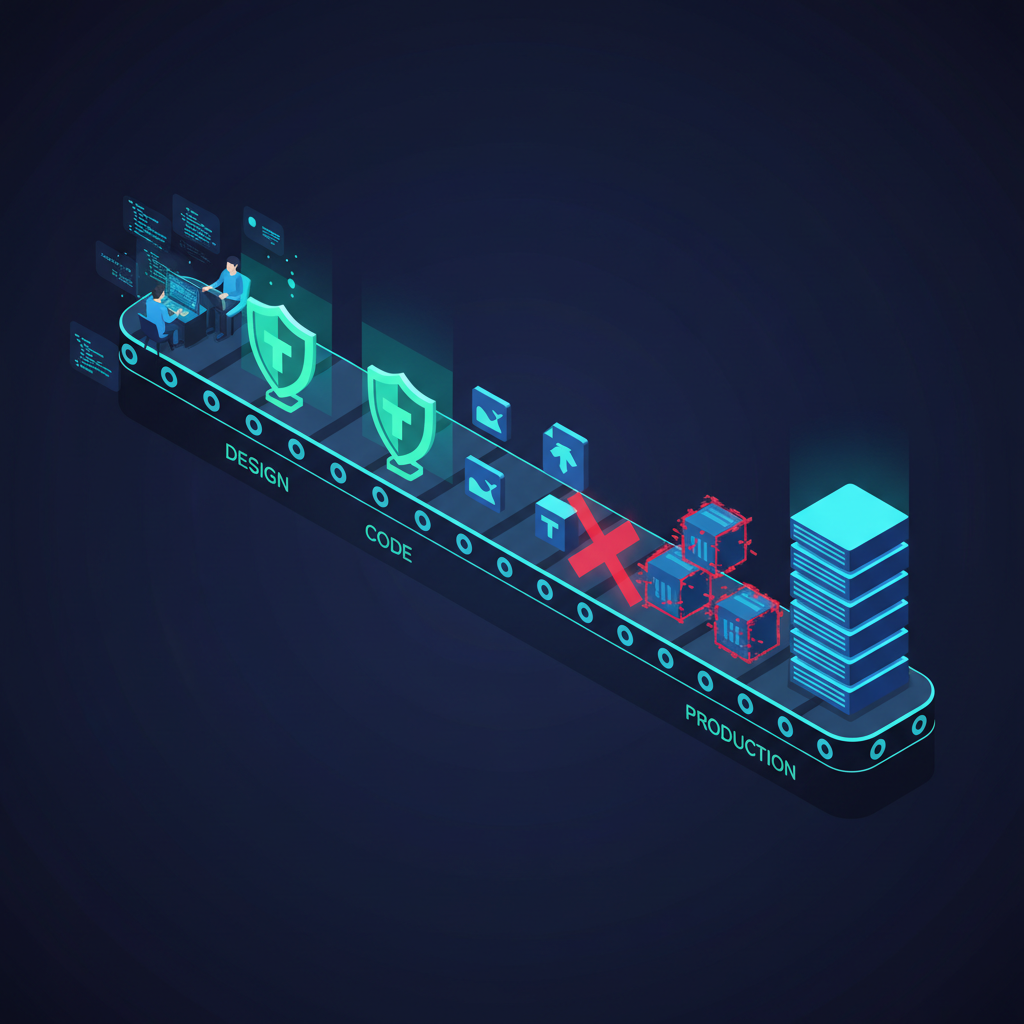
Shift Left Security: Strategie, Best Practices und DevSecOps-Integration
Schwachstellen spät zu finden ist astronomisch teuer. IBMs 2026 Cost of a Data Breach Report beziffert den durchschnittlichen Schaden eines…
AWS S3 Bucket Sicherheit: Richtlinien, IAM Simulator und Best Practices 2026
Warum S3-Buckets immer wieder in Schlagzeilen geraten. Über 80 Prozent der Cloud-Datenpannen, die im IBM Cost of a Data Breach Report 2026 analysiert…

AWS S3 Bucket Sicherheit: Richtlinien, IAM und Härtungsleitfaden 2026
Warum S3-Buckets weiterhin die am haeufigsten falsch konfigurierten Ressourcen in AWS sind. Ueber 80 Prozent der Cloud-Datenpannen im Jahr 2026…
Datenanonymisierung: Techniken, Tools und Praxisbeispiele (Leitfaden 2026)
Rund 80 % der Datenpannen in Unternehmen im Jahr 2026 betrafen Datensätze, die von Anfang an nicht in identifizierbarer Form hätten gespeichert…
Beispiele für personenbezogene Daten: Der vollständige PII-Leitfaden für 2026
Warum PII-Verstöße immer größere Schäden verursachen. IBMs 2026 Cost of a Data Breach Report bezifferte die durchschnittlichen Kosten einer…
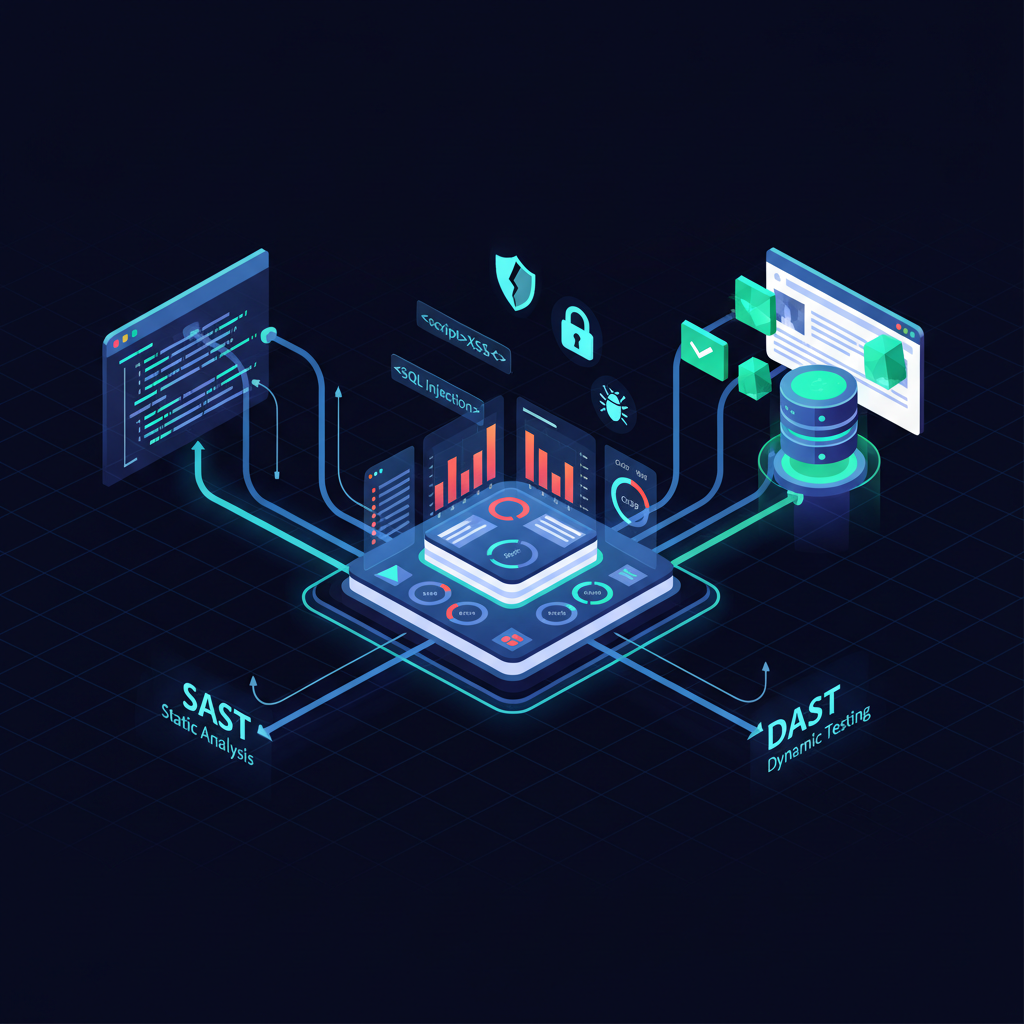
DAST- und SAST-Tools: Der vollständige Leitfaden zur Anwendungssicherheitsprüfung 2026
Laut dem Verizon DBIR 2026 gehen rund 74 % aller Datenpannen auf Schwachstellen auf Anwendungsebene zurück — nicht auf…
Vorteile von KI in der Cybersicherheit: Was 2026 wirklich funktioniert
KI verändert die Cybersicherheit — aber nicht so, wie Hersteller behaupten. IBMs Cost of a Data Breach Report 2026 beziffert die durchschnittlichen…