
El informe de IBM de 2026 sobre el costo de las brechas de datos cifró el coste medio en 4,88 millones de dólares, y la mayoría de esas brechas involucraron alguna forma de información de identificación personal. Sin embargo, las organizaciones aún luchan por definir con precisión qué es PII, dónde reside y cómo protegerla sistemáticamente.
PII son las siglas de Personally Identifiable Information — información de identificación personal. Se refiere a cualquier dato que pueda usarse, solo o en combinación con otra información, para identificar a una persona específica. El NIST define PII en SP 800-122 como información que puede distinguir o rastrear la identidad de un individuo, directa o indirectamente.
PII directa vs. indirecta
La PII directa identifica a alguien por sí sola: nombre completo, número de seguro social, número de pasaporte, datos biométricos, dirección de correo electrónico. La PII indirecta requiere vinculación para volverse identificable: código postal, fecha de nacimiento, dirección IP, identificadores de dispositivos. Individualmente parecen inofensivos, pero combinados pueden identificar a una persona con alta probabilidad.
Bajo el RGPD, el término datos personales del Art. 4(1) es más amplio que la definición PII del NIST — una dirección IP, un ID de cookie o una inferencia sobre la opinión política de una persona califican si la persona es identificable.
¿Qué no es PII?
Las estadísticas demográficas agregadas, los números de identificación fiscal de empresas, los conjuntos de datos de investigación completamente anonimizados y la información general sin atribución personal no son PII. La prueba siempre es: ¿puede esta información, sola o combinada, identificar razonablemente a una persona física?
Niveles de sensibilidad de PII
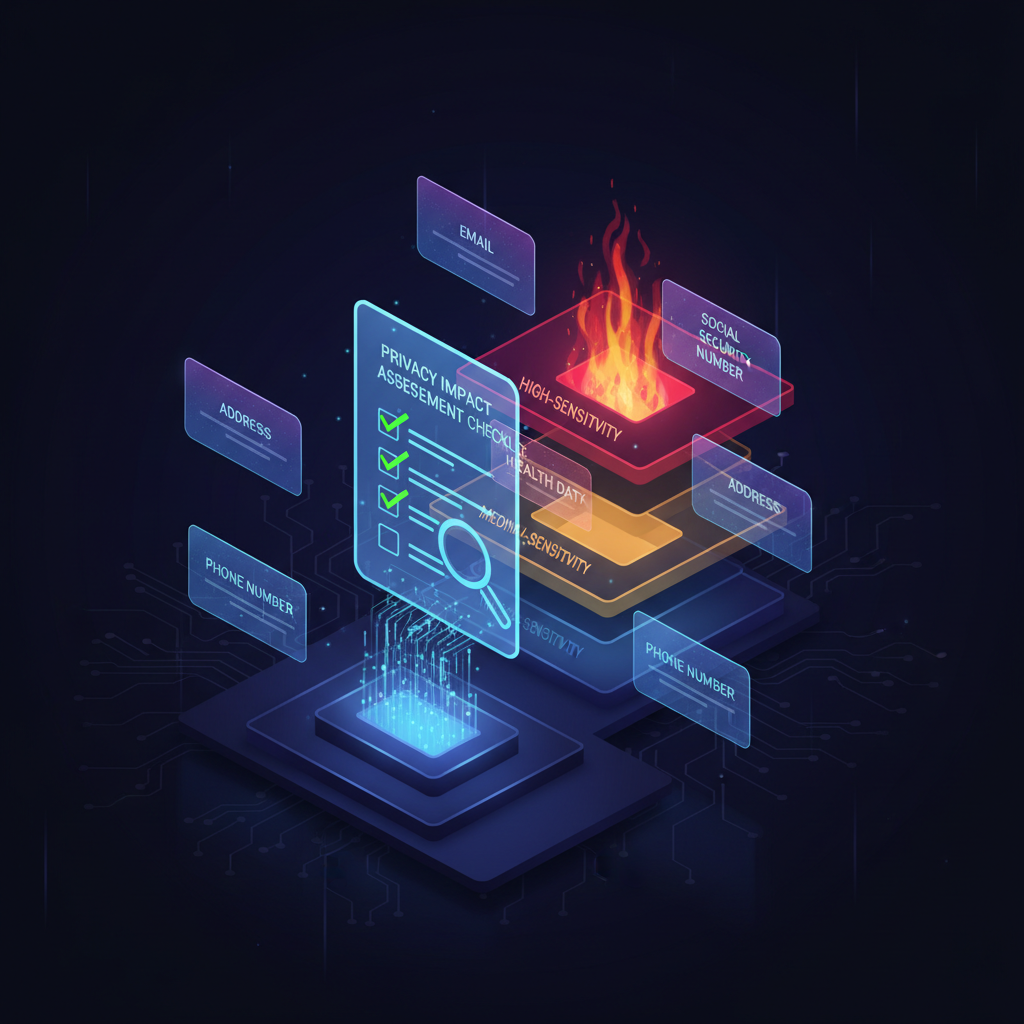
Alta sensibilidad: Números de seguridad social, cuentas financieras, datos médicos, biométricos y genéticos, credenciales de autenticación, historial de ubicación precisa. Sensibilidad media: Nombres completos con domicilios, correos electrónicos, números de teléfono, direcciones IP, historial laboral. Baja sensibilidad: Nombre de pila solo, región geográfica general, perfiles publicados. Baja sensibilidad no significa riesgo nulo.
¿Qué es una Evaluación de Impacto en la Privacidad?
Una Evaluación de Impacto en la Privacidad (PIA) o Evaluación de Impacto en la Protección de Datos (EIPD) bajo el RGPD es un proceso estructurado para identificar, evaluar y mitigar riesgos de privacidad antes de que se implemente un nuevo sistema o proceso. Según el Art. 35 del RGPD, la EIPD es obligatoria para las actividades de tratamiento susceptibles de entrañar un alto riesgo para los derechos y libertades de las personas físicas.
¿Cuál es el propósito de una evaluación de impacto en la privacidad?
Las PIA identifican riesgos tempranamente, documentan la diligencia debida ante reguladores y crean responsabilidad organizacional. Autoridades como la AEPD y la CNIL han emitido multas específicamente por la ausencia de EIPDs.
¿Qué deben hacer las evaluaciones de impacto en la privacidad?
Según NIST SP 800-53 (RA-8) y el Art. 35 del RGPD, una PIA debe identificar todas las categorías de PII tratadas, describir el propósito y la base legal del tratamiento, evaluar los riesgos para los interesados, documentar las salvaguardas existentes, establecer un mecanismo de revisión y consultar con el Delegado de Protección de Datos para tratamientos de alto riesgo.
Plantilla de PIA: secciones clave
Una plantilla PIA sólida cubre: descripción general del proyecto, inventario de datos con diagrama de flujo, base legal y mecanismo de consentimiento, flujos de datos y terceros procesadores, registro de riesgos, medidas de mitigación, riesgo residual con firma de aprobación y plan de revisión.
Herramientas como Secret Detection y escaneo SAST son directamente relevantes para detectar automáticamente fugas de PII en repositorios de código, archivos de registro o almacenamiento en la nube mal configurado.
PII en entornos cloud
Los entornos cloud multiplican la complejidad de la gobernanza de PII. La PII acaba en buckets S3, instantáneas de bases de datos, registros de contenedores y artefactos CI/CD. Las herramientas de CSPM detectan buckets expuestos públicamente y políticas IAM excesivamente permisivas. El escaneo de imágenes de contenedores descubre credenciales y secretos codificados de forma fija.
PII bajo marcos regulatorios
RGPD: Definición más amplia. Categorías especiales sujetas a requisitos más estrictos. Notificación de brechas en 72 horas. CCPA/CPRA: Derecho de acceso, supresión y exclusión de la venta. HIPAA: PHI como subconjunto de PII en salud. NIST SP 800-122: Estándar federal de EE. UU. para sistemas gubernamentales.
Nuestra plataforma de Cumplimiento mapea estos marcos y conecta los controles con los requisitos regulatorios para que los equipos de seguridad inviertan tiempo cerrando brechas en lugar de mantener hojas de cálculo.
Pasos prácticos para proteger PII en 2026
Descubrimiento de datos primero. Escaneo automatizado continuo de patrones PII en recursos cloud. Cloud Inventory proporciona visibilidad de activos como base. Clasificar antes de almacenar. Etiquetar PII en la ingesta. Minimización de datos agresiva. Policy-as-Code aplica reglas en pipelines CI/CD. Realizar PIA temprana y frecuentemente. Abordar vulnerabilidades de exposición de PII mediante Vulnerability Management.
Errores comunes con PII
Registrar PII en texto plano. De-identificación insuficiente a pesar de eliminar identificadores directos. Retención excesiva de datos más allá de las políticas declaradas. Descuidar el cumplimiento de procesadores terceros. La conclusión: la gobernanza de PII no es un proyecto de cumplimiento puntual, sino una disciplina de ingeniería continua.