
Aproximadamente 29.000 CVEs se publicaron en 2025, y el ritmo de 2026 no esta disminuyendo. No es un numero que se pueda triar manualmente. Sin embargo, un numero sorprendente de equipos de seguridad todavia dependen de un solo escaner de red, lo ejecutan trimestralmente y lo llaman programa de gestion de vulnerabilidades. Eso no es un programa — es una responsabilidad.
El verdadero desafio no es encontrar vulnerabilidades. Cualquier escaner medianamente decente puede generar una lista de 10.000 hallazgos antes del almuerzo. El desafio es saber cuales 15 de esos 10.000 son activamente explotables en tu entorno especifico, probablemente dirigidos esta semana y genuinamente capaces de causar dano material.
Por que un solo escaner nunca es suficiente
Las herramientas de evaluacion de vulnerabilidades de red como Nessus, Qualys u OpenVAS son excelentes en lo que hacen, pero tienen una vista estrecha. No pueden ver el codigo de aplicacion sin compilar. No detectaran secretos comprometidos en un repositorio Git. Cada categoria tiene un punto ciego distinto, y los atacantes no se limitan a un solo vector de ataque.
El enfoque maduro es la cobertura en capas: escaneo a nivel de red, escaneo a nivel de aplicacion, analisis a nivel de codigo y evaluacion de configuracion cloud, todo alimentando una vista de riesgo unificada.
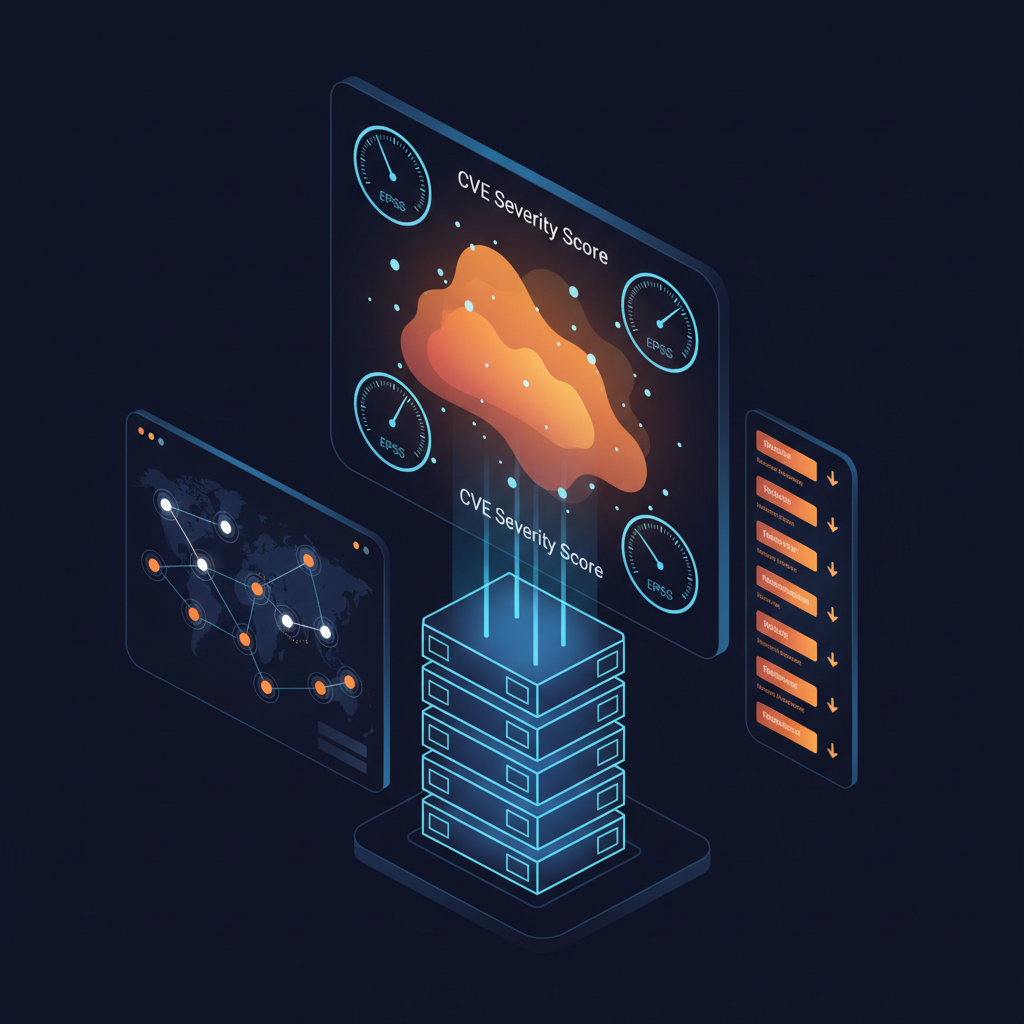
Entender la puntuacion EPSS y por que solo CVSS engana
Aproximadamente el 5 al 7 por ciento de los CVEs publicados ven explotacion activa. EPSS cambia esto fundamentalmente. Combinar EPSS con la criticidad de activos y la exposicion de la superficie de ataque te da el marco para una gestion de vulnerabilidades basada en riesgo que realmente escala.
Escaneo de seguridad de contenedores y aplicaciones web
La capacidad de Container Image Scanning en la plataforma Secrails integra deteccion tanto a nivel de registro como en tiempo de ejecucion, mapeando hallazgos directamente a registros CVE con puntuaciones EPSS adjuntas. Las capacidades SAST en Secrails cubren la deteccion de vulnerabilidades a nivel de codigo en repositorios, alimentando el contexto de vulnerabilidades mas amplio junto con los hallazgos DAST.
Gestion de superficie de ataque y estrategia de parches
Cloud Inventory en Secrails mantiene un inventario de activos en tiempo real en AWS, Azure y GCP. El modulo VM Scans en Secrails alimenta directamente flujos de trabajo de remediacion. El enfoque de Policy-as-Code codifica los requisitos de seguridad como politicas automatizadas versionadas. La plataforma Secrails consolida CSPM, escaneo de contenedores, SAST, deteccion de secretos y escaneo de VM bajo una vista de riesgo unificada.