
DevSecOps & Code-Sicherheit
DevSecOps, SAST, Anwendungssicherheit und sichere Programmierung.
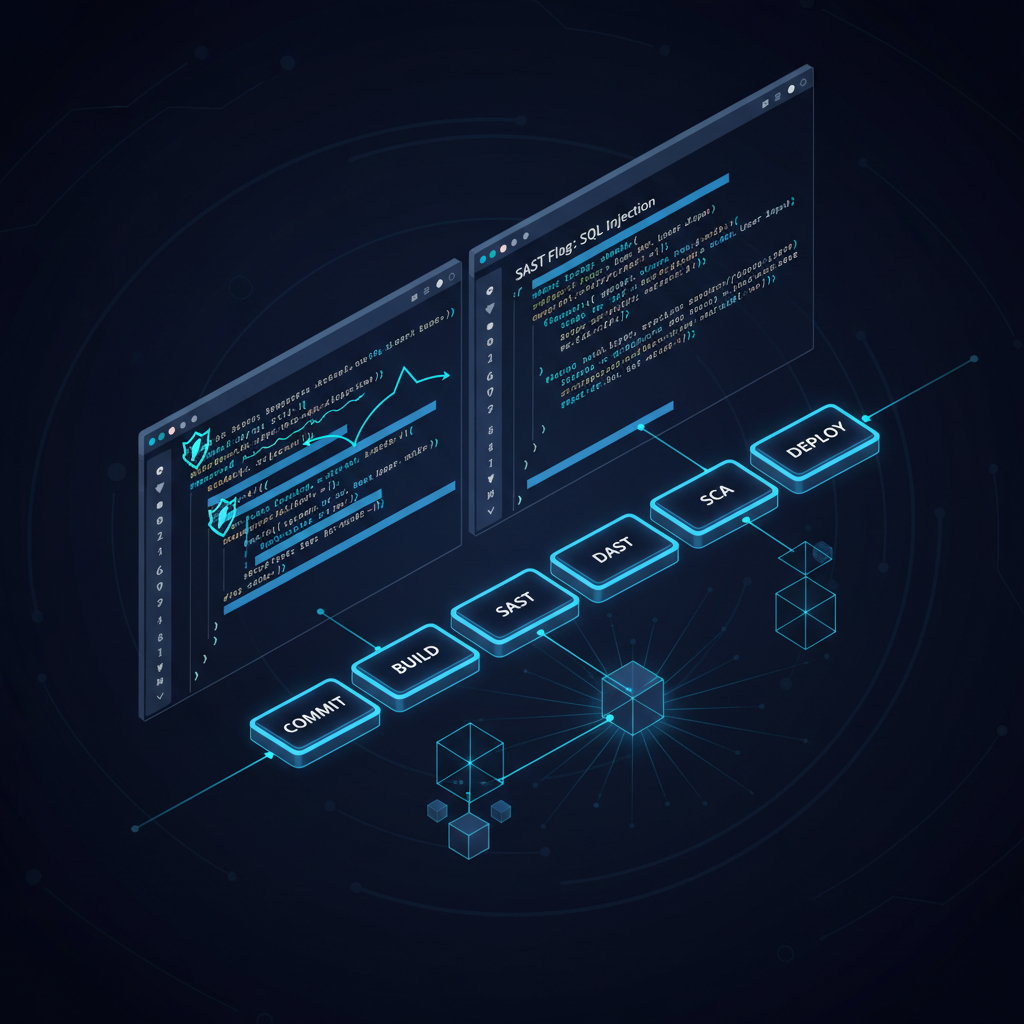
SAST-Tools 2026: Das Richtige wählen – und wann DAST oder SCA besser passt
Warum SAST-Tools 2026 unverzichtbar sind. Laut Veracode State of Software Security Report 2026 enthalten 76 Prozent aller Anwendungen beim Erst-Scan…
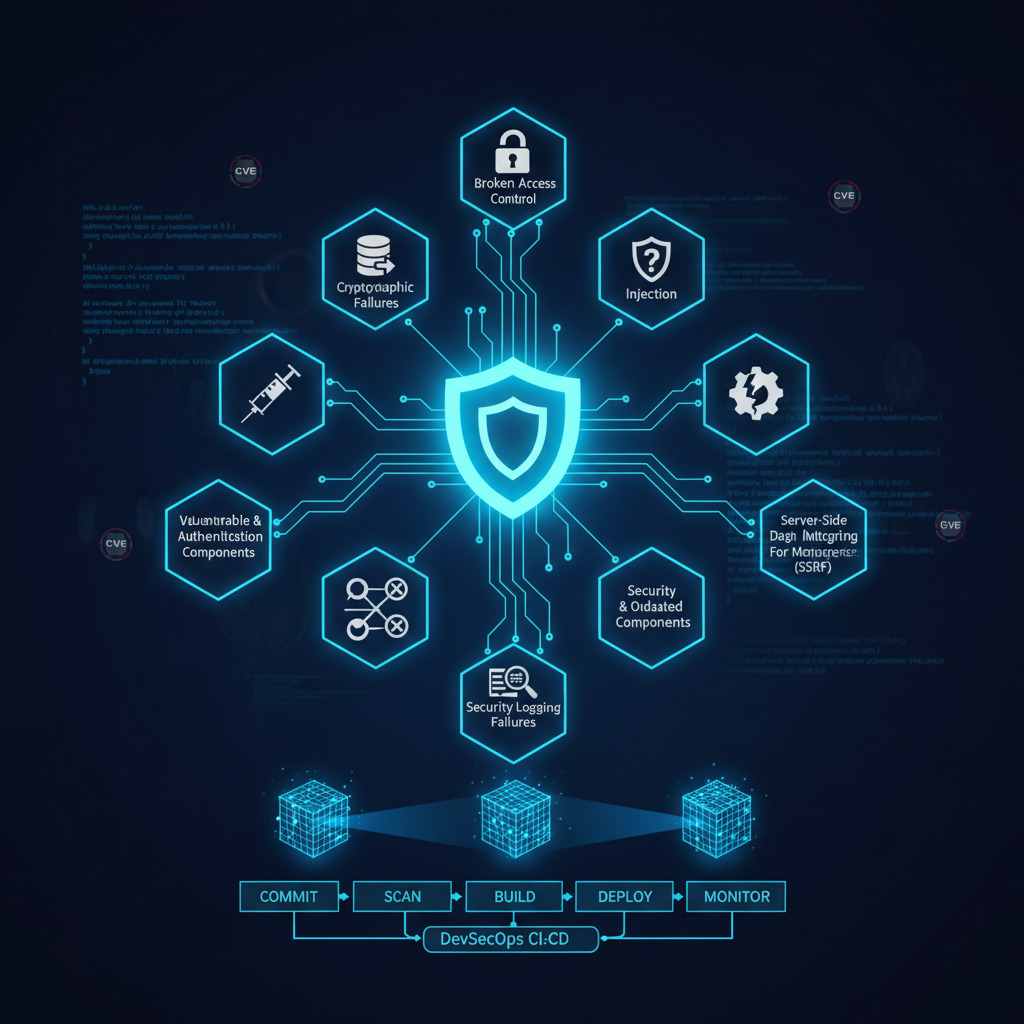
OWASP Top 10 in 2026: Was jeder DevSecOps-Ingenieur wissen muss
OWASP Top 10: Immer noch die meistzitierte Liste in der Anwendungssicherheit. Etwa 84 Prozent aller Software-Sicherheitsvorfälle nutzen…
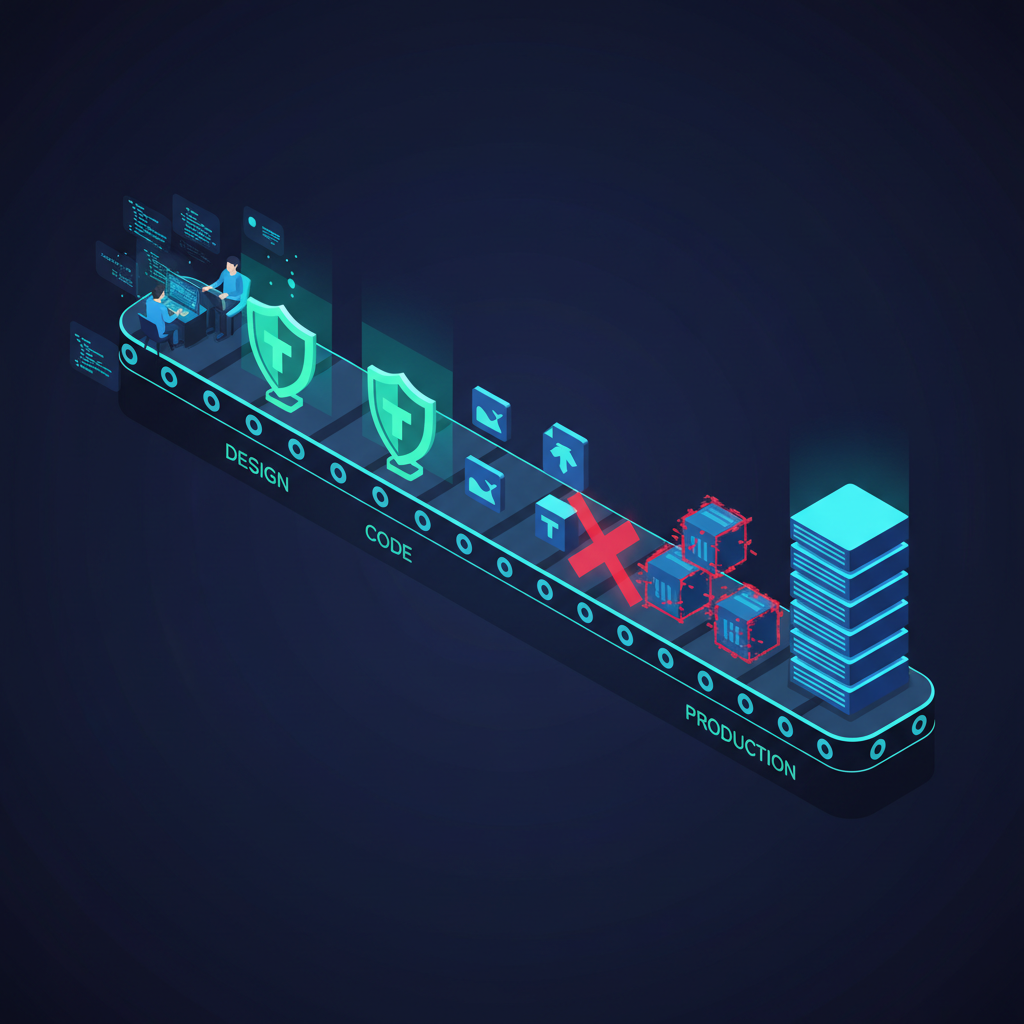
Shift Left Security: Strategie, Best Practices und DevSecOps-Integration
Schwachstellen spät zu finden ist astronomisch teuer. IBMs 2026 Cost of a Data Breach Report beziffert den durchschnittlichen Schaden eines…
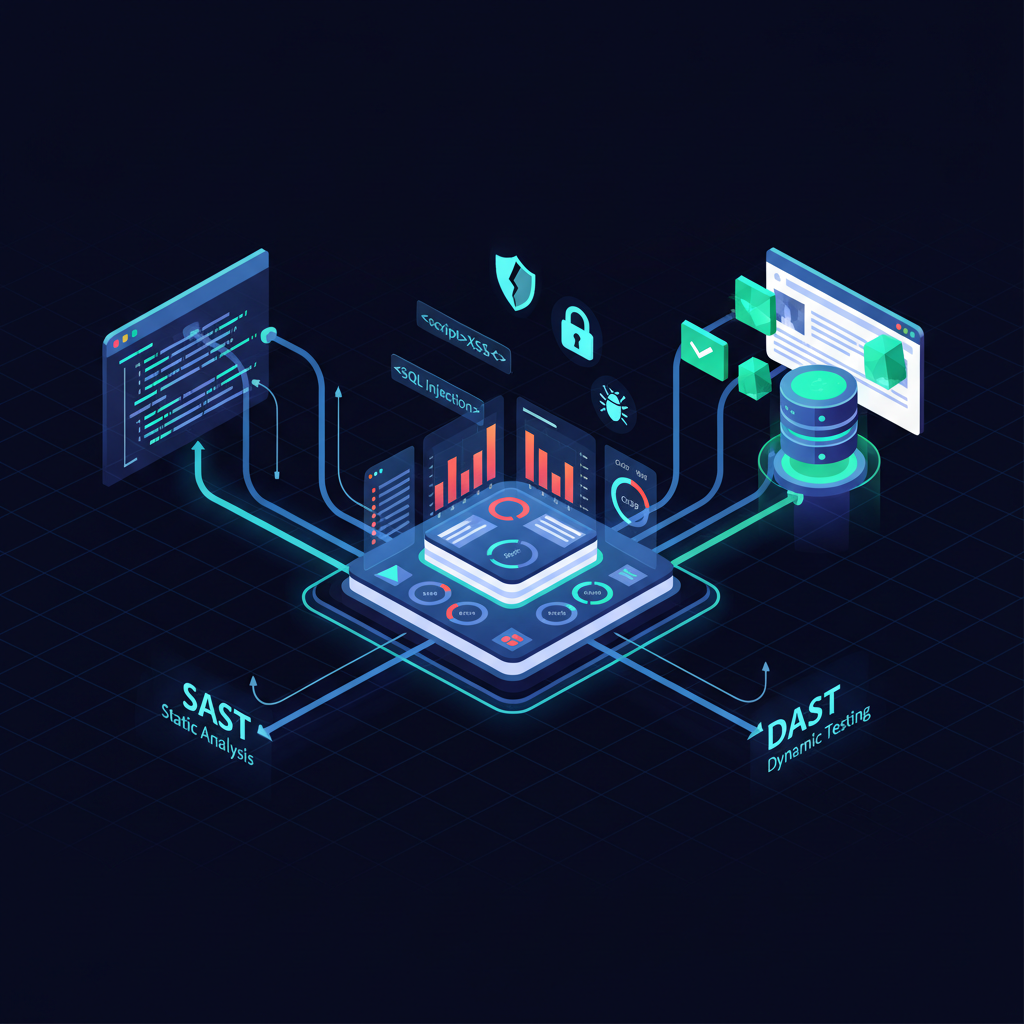
DAST- und SAST-Tools: Der vollständige Leitfaden zur Anwendungssicherheitsprüfung 2026
Laut dem Verizon DBIR 2026 gehen rund 74 % aller Datenpannen auf Schwachstellen auf Anwendungsebene zurück — nicht auf…
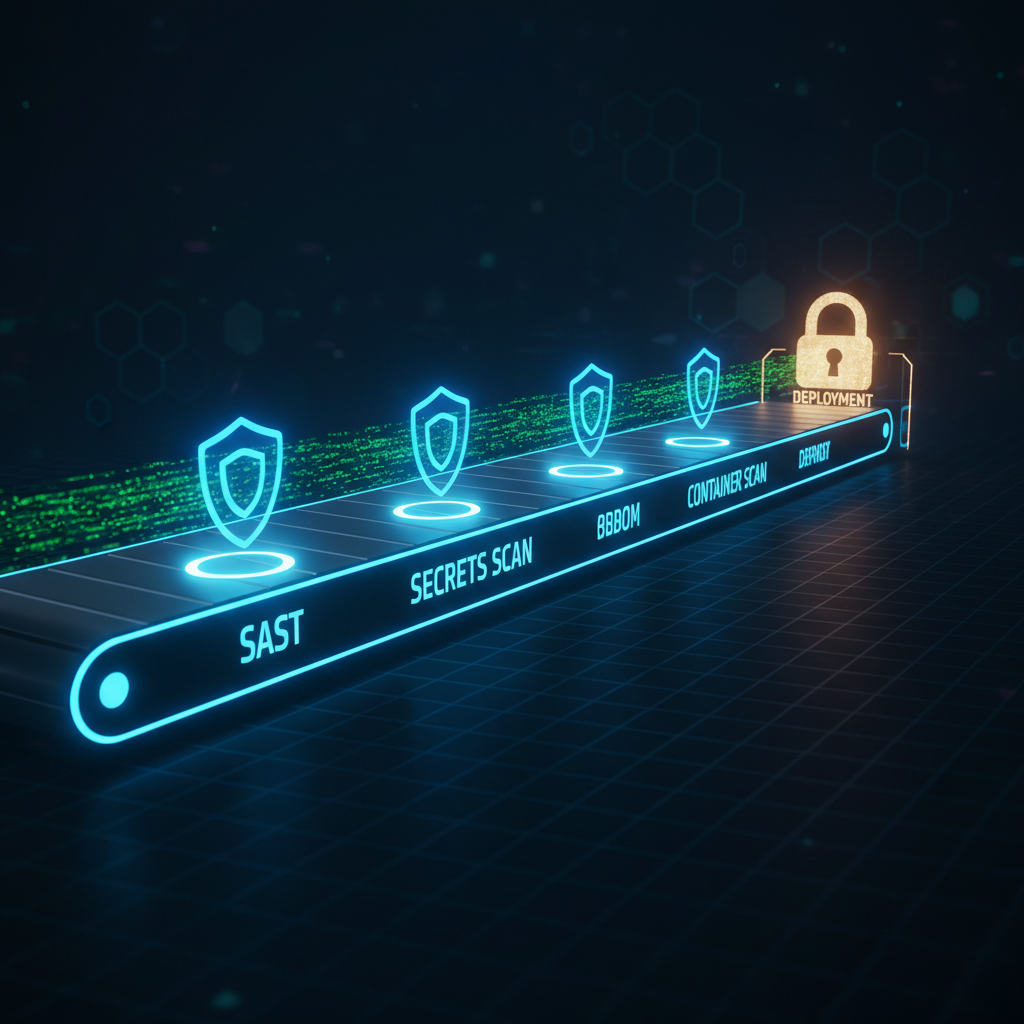
Eine gehärtete DevSecOps-Pipeline in 2026 aufbauen: Der vollständige Engineering-Leitfaden
Warum die meisten CI/CD-Pipelines noch immer Sicherheitskatastrophen in Wartestellung sind. Laut dem Sonatype State of the Software Supply Chain…
TruffleHog vs Gitleaks vs GitHub Secret Scanning: Welches Tool findet Ihre Secrets wirklich?
Das Problem geleakter Credentials ist ernster als gedacht. Der GitGuardian-Bericht zur Secrets Sprawl 2025 identifizierte über 12,8 Millionen…
DevSecOps-Pipeline: Phasen, Tools und Praxisbeispiele
Laut dem Sonatype-Bericht zur Software Supply Chain 2024 waren 68 % der Unternehmen im vergangenen Jahr von einem Supply-Chain-Angriff betroffen. Der…