
Raportul IBM din 2026 privind costul breșelor de date a estimat costul mediu al unui incident la 4,88 milioane de dolari, iar în majoritatea cazurilor au fost implicate informații de identificare personală. Cu toate acestea, organizațiile continuă să se confrunte cu dificultăți în definirea exactă a PII, localizarea și protejarea lor sistematică.
PII înseamnă Personally Identifiable Information — informații de identificare personală. Se referă la orice date care pot fi utilizate, singure sau în combinație cu alte informații, pentru a identifica o persoană specifică. NIST definește PII în SP 800-122 ca informații care pot distinge sau urmări identitatea unui individ, direct sau indirect.
PII directe vs. indirecte
PII directe identifică o persoană de sine stătătoare: nume complet, cod numeric personal, număr de pașaport, date biometrice, adresă de e-mail. PII indirecte necesită asociere pentru a deveni identificabile: cod poștal, dată de naștere, adresă IP, identificatori de dispozitive. Individual par inofensive, dar combinate pot identifica o persoană cu probabilitate ridicată.
Sub GDPR, termenul date cu caracter personal conform Art. 4(1) este mai larg decât definiția NIST a PII — o adresă IP, un ID de cookie sau o inferență despre opinia politică a unei persoane se califică dacă persoana este identificabilă.
Ce nu este PII?
Statisticile demografice agregate, codurile fiscale ale companiilor, seturile de date de cercetare complet anonimizate și informațiile generale fără atribuire personală nu sunt PII. Testul este întotdeauna: poate această informație, singură sau în combinație, identifica în mod rezonabil o persoană fizică?
Niveluri de sensibilitate ale PII
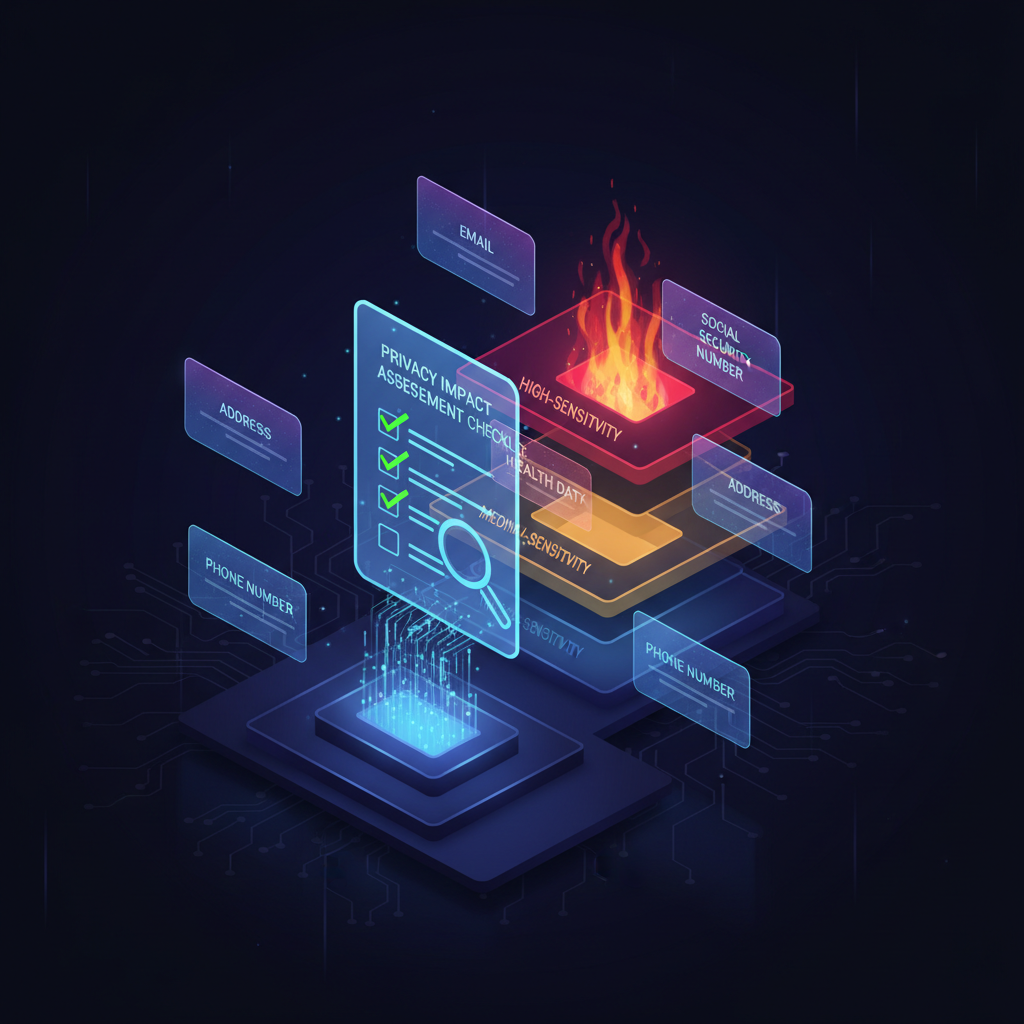
Înaltă sensibilitate: Coduri numerice personale, conturi financiare, date medicale, biometrice și genetice, credențiale de autentificare, istoricul locației precise. Sensibilitate medie: Nume complete cu adrese, e-mailuri, numere de telefon, adrese IP, istoricul angajării. Sensibilitate scăzută: Prenume singur, regiune geografică generală, profiluri publice. Sensibilitate scăzută nu înseamnă risc zero.
Ce este o Evaluare de Impact asupra Confidențialității?
O Evaluare de Impact asupra Confidențialității (PIA) sau Evaluare de Impact asupra Protecției Datelor (DPIA) sub GDPR este un proces structurat pentru identificarea, evaluarea și diminuarea riscurilor de confidențialitate înainte ca un nou sistem sau proces să fie implementat. Conform Art. 35 din GDPR, DPIA este obligatorie pentru activitățile de prelucrare susceptibile să genereze un risc ridicat pentru drepturile și libertățile persoanelor fizice.
Scopul unei evaluări de impact asupra confidențialității
PIA identifică riscurile devreme, documentează diligența față de autorități de supraveghere și creează responsabilitate organizațională. Autoritățile de supraveghere au emis deja amenzi specifice pentru lipsa DPIA.
Ce trebuie să facă o evaluare de impact asupra confidențialității?
Conform NIST SP 800-53 (RA-8) și Art. 35 GDPR, o PIA trebuie să identifice toate categoriile de PII prelucrate, să descrie scopul și baza juridică a prelucrării, să evalueze riscurile pentru persoanele vizate, să documenteze măsurile de protecție existente, să stabilească un program de revizuire și să implice responsabilul cu protecția datelor pentru activitățile cu risc ridicat.
Șablon PIA: secțiunile esențiale
Un șablon PIA solid acoperă: prezentare generală a proiectului, inventarul datelor cu diagrama fluxurilor, baza juridică și mecanismul de consimțământ, fluxurile de date și procesatorii terți, registrul de riscuri, măsuri de diminuare, risc rezidual cu semnătură de aprobare și plan de revizuire.
Instrumente precum Secret Detection și scanare SAST sunt direct relevante pentru a detecta automat scurgeri de PII în repository-uri de cod, fișiere de log sau stocare cloud configurată greșit.
PII în mediile cloud
Mediile cloud înmulțesc complexitatea guvernanței PII. PII ajunge în bucket-uri S3, snapshot-uri de baze de date, log-uri de containere și artefacte CI/CD. Instrumentele CSPM detectează bucket-urile expuse public și politicile IAM excesiv de permisive. Scanarea imaginilor de containere descoperă credențiale și secrete hardcodate.
PII sub cadre de reglementare
GDPR: Definiție cea mai largă. Categorii speciale supuse cerințelor mai stricte. Notificarea breșelor în 72 de ore. CCPA/CPRA: Drept de acces, ștergere și optare din vânzarea datelor. HIPAA: PHI ca subset PII în sănătate. NIST SP 800-122: Standard federal SUA pentru sisteme guvernamentale.
Platforma noastră de Conformitate mapează aceste cadre și conectează controalele la cerințele de reglementare, astfel încât echipele de securitate să petreacă timp remediind lacune, nu întreținând foi de calcul.
Pași practici pentru protejarea PII în 2026
Descoperirea datelor pe primul loc. Scanare automată continuă pentru tipare PII în resursele cloud. Cloud Inventory oferă vizibilitate asupra activelor ca fundament. Clasificare înainte de stocare. Etichetați PII la ingestie. Minimizarea datelor agresiv. Policy-as-Code aplică regulile în pipeline-urile CI/CD. Efectuați PIA devreme și des. Adresați vulnerabilitățile prin Vulnerability Management.
Greșeli comune cu PII
Logarea PII în text clar. De-identificare insuficientă. Retenție excesivă a datelor dincolo de politicile declarate. Neglijarea conformității procesatorilor terți. Concluzia: guvernanța PII nu este un proiect de conformitate unic, ci o disciplină de inginerie continuă.