Înapoi la BlogManagementul Vulnerabilităților

Instrumente de Scanare a Vulnerabilitatilor: Ghidul Practicianului 2026 pentru Prioritizare, Acoperire si Risc

secrails··10 min
Vulnerability ManagementPenetration TestingEPSS ScoringContainer SecurityAttack Surface Management
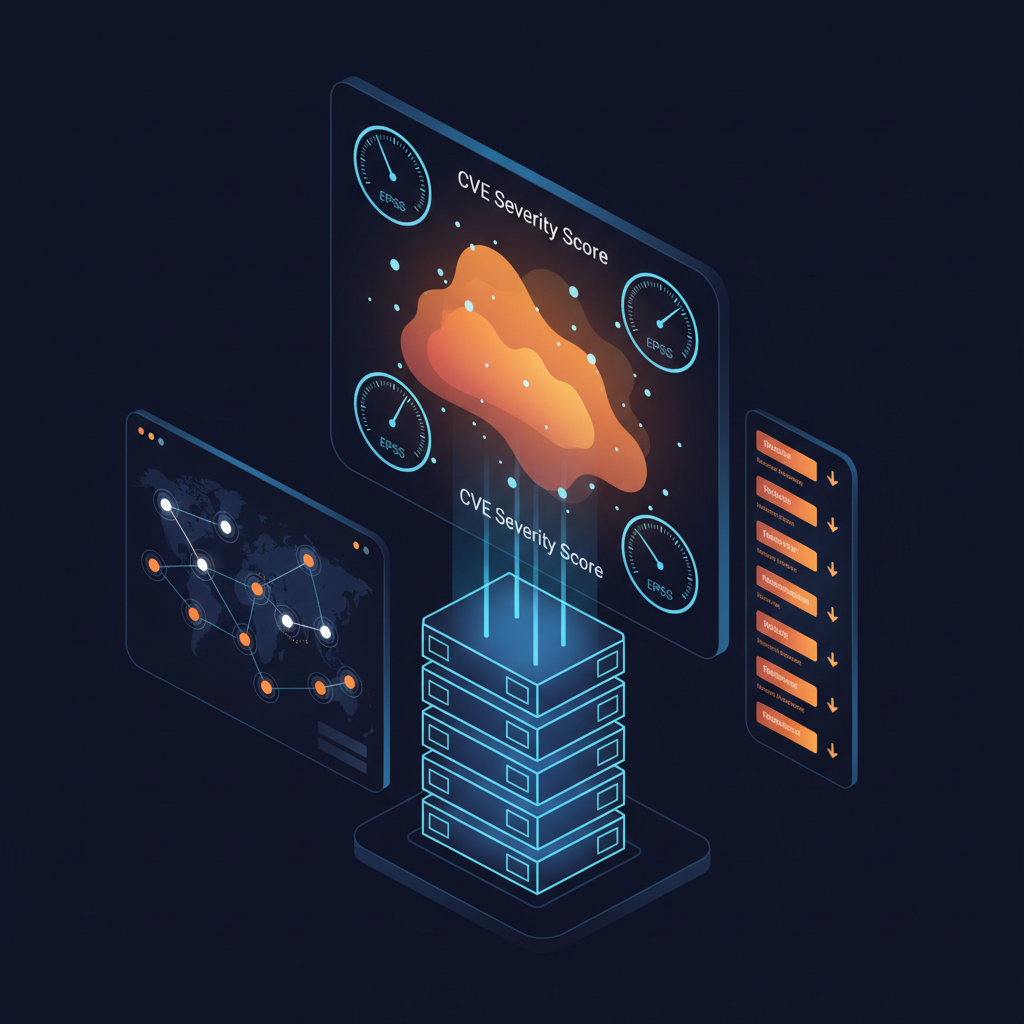
Tablou de bord pentru instrumente de scanare a vulnerabilitatilor cu prioritizare CVE, scoruri EPSS si acoperirea suprafetei de atac in medii cloud si container

Aproximativ 29.000 de CVE-uri au fost publicate in 2025, iar ritmul din 2026 nu scade. Nu este un numar care se poate triaja manual. Totusi, un numar surprinzator de echipe de securitate inca se bazeaza pe un singur scanner de retea, il ruleaza trimestrial si numesc asta un program de vulnerability management. Nu este un program — este o raspundere.

Adevarata provocare nu este sa gasesti vulnerabilitati. Orice scanner decent poate genera o lista de 10.000 de findings inainte de pranz. Provocarea este sa stii care 15 din cele 10.000 sunt activ exploatabile in mediul tau specific, susceptibile sa fie vizate saptamana aceasta si capabile sa cauzeze daune reale.

De ce un singur scanner nu este niciodata suficient

Instrumentele de network vulnerability assessment ca Nessus, Qualys sau OpenVAS sunt excelente in ce fac, dar au o viziune ingusta. Nu pot vedea codul aplicatiei necompilat. Nu detecteaza secrete committate intr-un repository Git. Fiecare categorie de scanare are puncte oarbe distincte, iar atacatorii nu se limiteaza la un singur vector de atac.

Abordarea matura este acoperirea stratificata: scanare la nivel de retea, scanare la nivel de aplicatie, analiza la nivel de cod si evaluarea configuratiei cloud, toate alimentand o viziune unificata a riscului.

Intelegerea EPSS scoring si de ce CVSS singur te induce in eroare

Aproximativ 5 pana la 7 procente din CVE-urile publicate sunt vreodata exploatate activ. EPSS — Exploit Prediction Scoring System — schimba fundamental aceasta situatie. Combinarea EPSS cu criticitatea activelor si expunerea suprafetei de atac da cadrul pentru un vulnerability management bazat pe risc care se scaleaza efectiv.

Scanarea securitatii containerelor si aplicatiilor web

Functionalitatea de Container Image Scanning din platforma Secrails integreaza atat detectia la nivel de registry cat si cea la runtime, mapand findings direct pe inregistrari CVE cu scoruri EPSS atasate. Capabilitatile SAST din Secrails acopera detectarea vulnerabilitatilor la nivel de cod peste repository-uri, alimentand contextul mai larg de vulnerabilitati alaturi de findings DAST.

Attack Surface Management si strategia de patch management

Cloud Inventory in Secrails mentine un inventar de active in timp real peste AWS, Azure si GCP. Modulul VM Scans din Secrails alimenteaza direct fluxuri de lucru de remediere cu trepte de severitate si context de active pre-atasate. Policy-as-Code codifica cerintele de securitate ale organizatiei ca politici automate versionate, iar platforma Secrails consolideaza CSPM, scanarea containerelor, SAST, detectarea secretelor si scanarea VM sub o viziune unificata a riscului.

Frequently Asked Questions

Care este diferenta dintre scorarea CVSS si EPSS pentru prioritizarea vulnerabilitatilor?

CVSS masoara severitatea teoretica a unei vulnerabilitati pe baza atributelor precum complexitatea atacului si domeniul impactului. EPSS produce un scor de probabilitate intre 0 si 1 indicand cat de probabil este ca un CVE sa fie exploatat in natura in urmatoarele 30 de zile. Utilizarea ambelor impreuna produce o prioritizare a remedierii mult mai precisa.

Cat de des ar trebui efectuate scanarile de vulnerabilitati in 2026?

Scanarea trimestriala este o practica depasita care nu se potriveste cu ritmul mediilor moderne. Pentru organizatiile care opereaza in medii de deployment continuu, evaluarea saptamanala a vulnerabilitatilor de retea este o asteptare minima, cu scanare continua pentru configuratiile cloud si imaginile de containere.

Ce este attack surface management si cum difera de scanarea traditionala a vulnerabilitatilor?

Scannerele traditionale de vulnerabilitati opereaza impotriva unei liste predefinite de tinte. Attack Surface Management descopera activele tale expuse extern in mod continuu din perspectiva unui atacator, folosind enumerarea DNS, jurnalele de transparenta a certificatelor si alte tehnici pentru a gasi active pe care poate nici nu le cunosti.

De ce scanarea securitatii containerelor difera de scanarea traditionala a VM-urilor sau a retelei?

Containerele sunt efemere si imuabile, ceea ce inseamna ca vulnerabilitatile sunt incluse la momentul construirii. O imagine de container poate contine pachete OS vulnerabile sau componente de runtime de limbaj care nu apar niciodata in retea dar sunt exploatabile la nivelul aplicatiei. Scanarea eficienta a securitatii containerelor trebuie sa se produca in pipeline-ul CI/CD, in registry si la runtime.

Ce este vulnerability management bazat pe risc si cum difera de abordarile traditionale?

Vulnerability management traditional trateaza toate vulnerabilitatile cu acelasi scor CVSS cu urgenta egala. Vulnerability management bazat pe risc stratifica criticitatea activelor, contextul de afaceri, probabilitatea de exploit prin EPSS si threat intelligence pentru a produce un clasament de prioritate ajustat la risc.

Opreste triajul a 10.000 de findings. Rezolva ce conteaza cu adevarat.

Secrails combina scanarea containerelor, SAST, VM scans si prioritizarea ponderata EPSS intr-un singur flux de lucru bazat pe risc pentru ca echipa ta sa remedieze mai rapid cu mai putin zgomot.

Exploreaza Vulnerability Management