
Semnificația PII: Ce înseamnă exact?
Peste 422 de milioane de persoane au fost afectate de breșe de date raportate doar în 2023, iar ritmul nu s-a diminuat. La mijlocul anului 2026, autoritățile de reglementare din SUA, UE și Asia urmăresc activ organizațiile care nu clasifică și nu protejează corespunzător informațiile de identificare personală. Totuși, multe echipe de securitate lucrează fără o definiție precisă și acționabilă a ceea ce înseamnă PII în contextul lor specific.
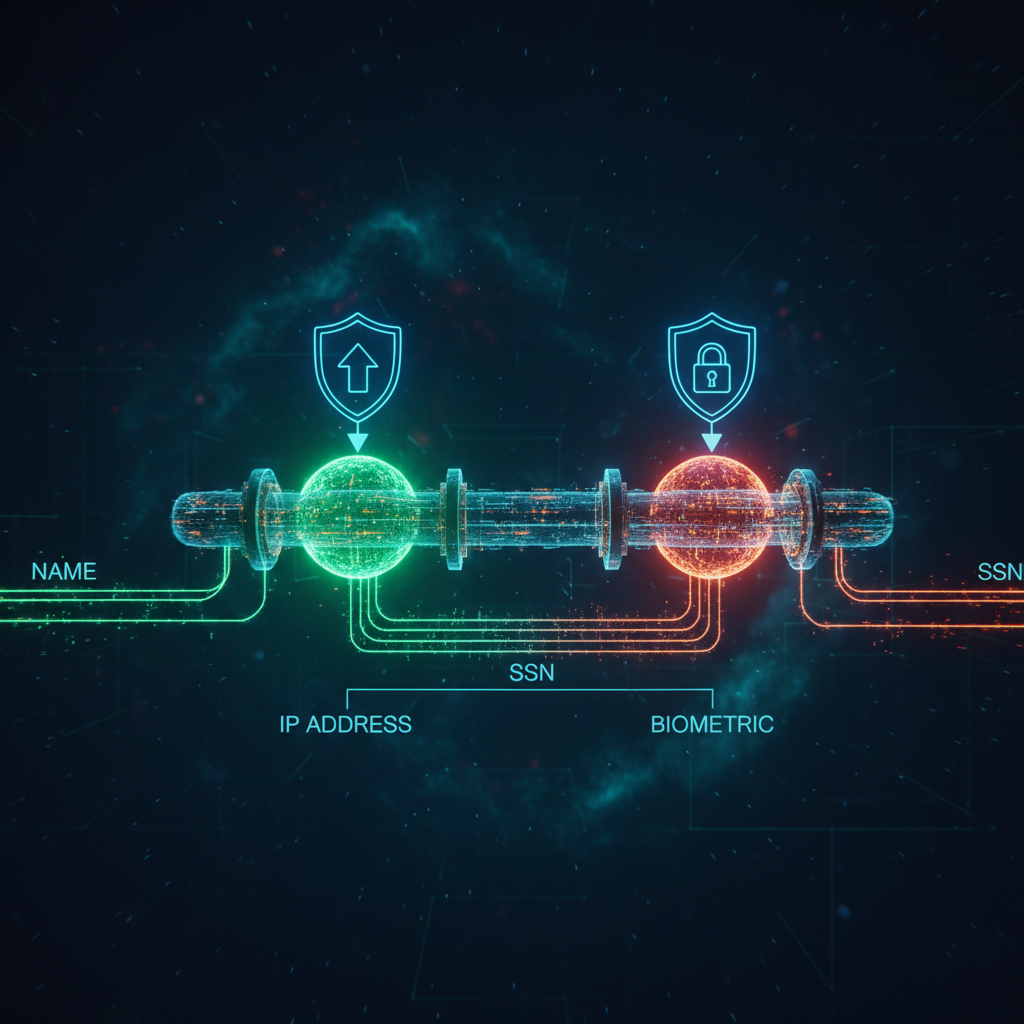
PII înseamnă informații de identificare personală — orice date care pot fi utilizate, singure sau combinate cu alte informații, pentru a identifica o persoană specifică. Definiția pare simplă. Nu este. Complexitatea reală stă în cuvântul combinate. Un nume singur s-ar putea să nu identifice pe nimeni. Dar un nume asociat cu un angajator, cod poștal și data nașterii este o amprentă digitală.
NIST Special Publication 800-122 definește PII ca orice informație despre o persoană care poate fi utilizată pentru a distinge sau urmări identitatea acesteia, direct sau indirect. GDPR al UE extinde această definiție pentru a include identificatori online, adrese IP și date cookie. Inginerii de securitate trebuie să cunoască ambele cadre de reglementare.
Este numele PII? Înțelegerea spectrului
Răspuns scurt: depinde. Un nume comun ca Ion Popescu în izolare este PII slab. Numele complet al unui executiv publicat alături de angajator și interval salarial este PII puternic. Contextul determină clasificarea. Autoritățile de reglementare resping din ce în ce mai mult argumentul că punctele de date individuale sunt inofensive. Problema agregării este exact motivul pentru care principiile minimizării datelor există în Articolul 5 al GDPR și CCPA.
Identificatori direcți și indirecți
Identificatorii direcți leagă datele fără ambiguitate de o persoană: nume complet, cod numeric personal, număr pașaport, date biometrice, adresă de email, număr de telefon, număr permis de conducere. Identificatorii indirecți necesită combinare sau inferență: data nașterii, gen, cod poștal, angajator, adresă IP, amprentă dispozitiv și modele comportamentale. Nicio categorie nu este sigur de ignorat.
Tipuri de PII: Taxonomia completă
Nu toate PII au aceeași greutate. Echipele de securitate și conformitate lucrează adesea cu un model stratificat care separă PII standard de PII sensibil.
PII Standard
Această categorie include: nume complet, adresă de email, adresă de domiciliu, număr de telefon, data nașterii, locul nașterii, informații despre angajator, funcție, adresă IP în multe jurisdicții, număr de înmatriculare vehicul și date geografice generale. Majoritatea sistemelor CRM și bazelor de date de marketing dețin volume enorme din această categorie.
PII Sensibil
PII sensibil are un profil de risc mai ridicat: coduri numerice personale și numere de identificare naționale, numere de cont bancar și date de carduri de plată, date medicale și de sănătate, date biometrice cum ar fi amprente și recunoaștere facială, date genetice, orientare sexuală, statut de imigrare, cazier judiciar, date de localizare precisă și credențiale de acces. Sub GDPR, majoritatea acestora intră sub Articolul 9 categorii speciale de date și necesită consimțământ explicit.
PII sensibil necesită criptare în repaus și în tranzit, controale de acces stricte și jurnale de audit. Configurația CSPM trebuie să includă politici specifice pentru depozitele de date cu această clasificare — bucket-urile S3 configurate greșit rămân cauza principală a incidentelor majore de expunere PII.
Cine este responsabil pentru protecția PII?
Toată lumea. GDPR a introdus o distincție formală: un operator de date determină scopurile și mijloacele prelucrării, tipic compania care colectează date de la clienți. Un procesator de date prelucrează date în numele operatorului, tipic furnizorii cloud sau SaaS. Operatorii poartă răspunderea juridică primară; procesatorii au obligații contractuale prin Acorduri de Prelucrare a Datelor.
Intern, protecția PII nu aparține exclusiv echipei de securitate sau juridice. Echipele de dezvoltare sunt responsabile de controalele de confidențialitate din cod. Managerii de produs iau decizii privind colectarea datelor. Responsabilul cu Protecția Datelor asigură conformitatea cu reglementările. Validarea continuă a posturii de conformitate este esențială, deoarece amenda medie GDPR a depășit 2,1 milioane de euro în 2025.
Controale tehnice pentru protecția PII
Descoperirea automată a datelor este primul pas obligatoriu. PII sensibil trebuie criptat în repaus și în tranzit cu TLS 1.3. Tokenizarea înlocuiește PII cu o valoare surogat fără a expune datele originale. Controalele de acces bazate pe roluri, combinate cu accesul just-in-time, reduc raza de explozie a credențialelor compromise. Integrarea Policy-as-Code garantează că politicile de acces sunt aplicate consistent în toate mediile.
Expunerea PII provine frecvent din codul aplicației. SAST configurat cu seturi de reguli specifice PII detectează aceste probleme înainte de implementare. Instrumentele de detectare a secretelor împiedică credențialele hardcodate să ajungă în producție.
PII în mediile Cloud și AI în 2026
Mediile cloud multiplică exponențial suprafața de atac PII. Datele se replică în regiuni, ajung în medii de dezvoltare fără igienizare și curg în pipeline-uri de antrenare AI unde prezența lor este adesea nedocumentată. Instrumentele de AI-SPM adresează specific aceste riscuri, oferind vizibilitate asupra datelor la care sistemele AI pot accesa. Abordarea fundamentală a securității cloud este să tratezi PII ca orice alt activ critic: inventariază-l, clasifică-l, monitorizează accesul la el și construiește aplicare automată care nu depinde de memoria umană.