
IBMs 2026er Bericht zu den Kosten von Datenschutzverletzungen bezifferte die durchschnittlichen Kosten einer Datenpanne auf 4,88 Millionen Dollar — und in der Mehrzahl dieser Fälle waren personenbezogene Daten beteiligt. Dennoch kämpfen viele Organisationen damit, PII präzise zu definieren, zu lokalisieren und systematisch zu schützen.
PII steht für Personally Identifiable Information — auf Deutsch: personenbezogene Daten. Gemeint sind alle Informationen, die allein oder in Kombination mit anderen Daten eine bestimmte Person identifizieren können. Das NIST definiert PII in SP 800-122 als Informationen, die die Identität einer Person direkt oder indirekt feststellbar machen.
Direkte vs. indirekte PII
Direkte PII identifiziert eine Person eigenständig: vollständiger Name, Sozialversicherungsnummer, Reisepassnummer, biometrische Daten, E-Mail-Adresse. Indirekte PII benötigt eine Verknüpfung, um identifizierend zu wirken: Postleitzahl, Geburtsdatum, IP-Adresse, Gerätekennungen. Einzeln erscheinen sie harmlos, kombiniert jedoch ermöglichen sie mit hoher Wahrscheinlichkeit die Identifikation einer Person.
Unter der DSGVO ist der Begriff personenbezogene Daten nach Art. 4 Abs. 1 sogar weiter gefasst als das US-amerikanische PII-Konzept — eine IP-Adresse, eine Cookie-ID oder eine abgeleitete Meinung über eine Person fallen darunter, sofern die Person identifizierbar ist.
Was ist keine PII?
Aggregierte anonyme Statistiken, Unternehmens-Steuernummern, vollständig anonymisierte Forschungsdatensätze und allgemeine demografische Informationen ohne Personenbezug sind keine PII. Der entscheidende Test lautet: Kann diese Information allein oder in Kombination eine natürliche Person identifizieren?
Sensitivitätsstufen von PII
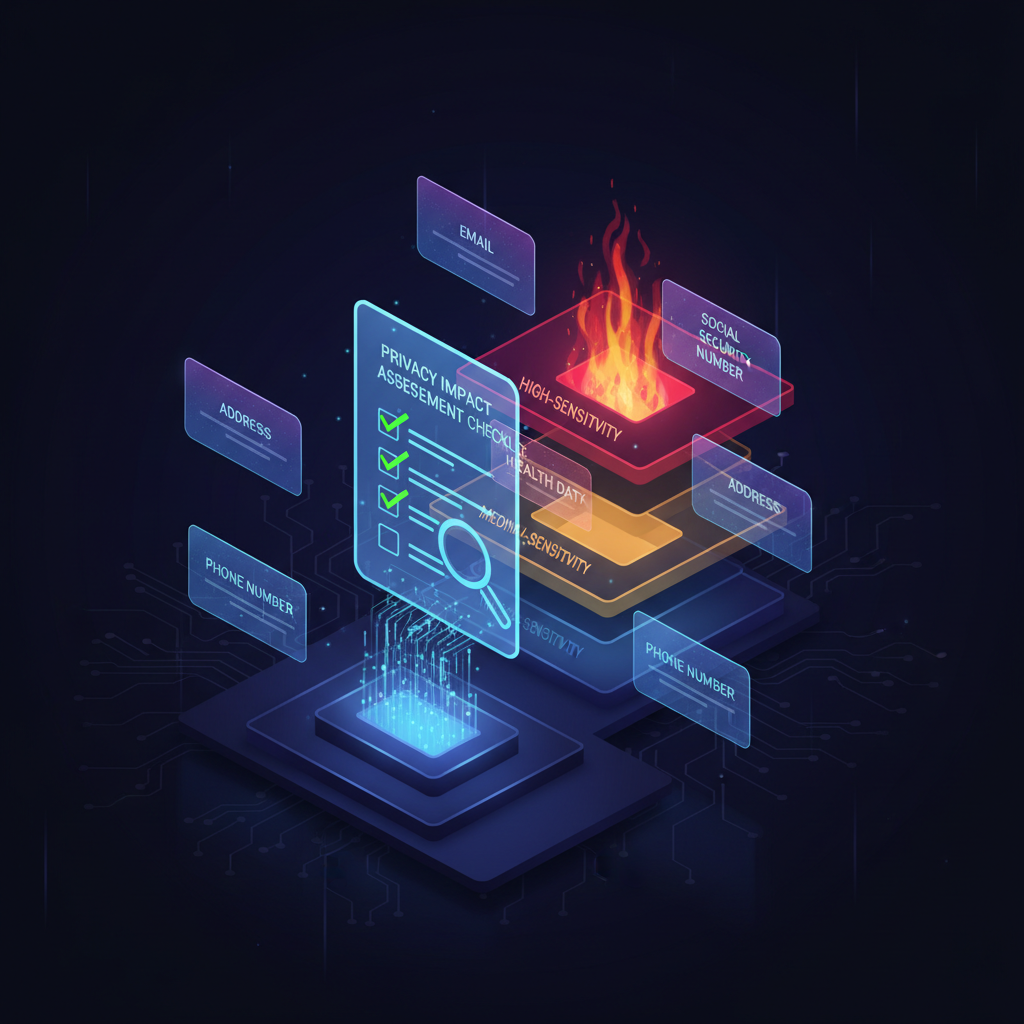
Hochsensibel: Sozialversicherungsnummern, Finanzkontodaten, medizinische Daten, biometrische und genetische Daten, Authentifizierungsdaten, präziser Standortverlauf.
Mittelsensibel: Vollständige Namen mit Adressen, E-Mail-Adressen, Telefonnummern, Beschäftigungshistorie, IP-Adressen.
Geringer sensibel: Vorname allein, allgemeine geografische Region, veröffentlichte Profile. Geringes Sensitivitätsniveau bedeutet kein null Risiko — der Kontext entscheidet immer.
Was ist eine Datenschutz-Folgenabschätzung?
Eine Datenschutz-Folgenabschätzung (DPIA) ist ein strukturiertes Verfahren zur Identifikation, Bewertung und Minderung von Datenschutzrisiken, bevor ein neues System oder Prozess eingesetzt wird. Gemäß Art. 35 DSGVO ist eine DPIA für alle Verarbeitungstätigkeiten mit voraussichtlich hohem Risiko für Rechte und Freiheiten natürlicher Personen verpflichtend.
Zweck einer DPIA
Eine DPIA dient mehreren Zwecken: Sie identifiziert Risiken frühzeitig, dokumentiert die Sorgfaltspflicht gegenüber Aufsichtsbehörden und schafft organisatorische Verantwortlichkeit. Aufsichtsbehörden wie die CNIL und der BfDI haben bereits Bußgelder speziell für fehlende DPIAs verhängt.
Was muss eine DPIA leisten?
Gemäß NIST SP 800-53 (RA-8) und DSGVO Art. 35 muss eine DPIA alle verarbeiteten PII-Kategorien identifizieren, Zweck und Rechtsgrundlage beschreiben, Risiken für betroffene Personen bewerten, bestehende Schutzmaßnahmen dokumentieren, einen Überprüfungsplan festlegen und bei Hochrisikoverarbeitung den Datenschutzbeauftragten einbeziehen.
PIA-Vorlage: Die wichtigsten Abschnitte
Eine professionelle PIA-Vorlage umfasst: Projektübersicht, Dateninventar mit Datenflussdiagramm, Rechtsgrundlage und Einwilligungsmechanismus, Datenflüsse zu Drittparteien, Risikoregister, Minderungsmaßnahmen sowie Restrisiko mit Freigabe und Überprüfungsplan.
Werkzeuge wie Secret Detection und SAST-Scanning sind direkt relevant, um PII-Lecks in Code-Repositorys, Protokolldateien oder fehlkonfiguriertem Cloud-Speicher automatisch aufzudecken.
PII in Cloud-Umgebungen
Cloud-Umgebungen multiplizieren die Komplexität der PII-Governance erheblich. PII landet in S3-Buckets, Datenbank-Snapshots, Container-Logs und CI/CD-Artefakten. CSPM-Tools erkennen öffentlich exponierte Buckets und zu permissive IAM-Richtlinien. Container Image Scanning deckt fest kodierte Credentials auf.
PII unter regulatorischen Rahmenwerken
DSGVO: Breiteste Definition. Sonderkategorien unterliegen verschärften Anforderungen. Meldepflicht innerhalb von 72 Stunden. CCPA/CPRA: Recht auf Auskunft, Löschung und Opt-out. HIPAA: PHI als PII-Teilmenge im Gesundheitswesen. NIST SP 800-122: US-Bundesstandard für Behördensysteme.
Unsere Compliance-Plattform bildet diese Rahmenwerke ab und verknüpft Kontrollen mit regulatorischen Anforderungen, damit Sicherheitsteams Zeit mit dem Schließen von Lücken verbringen, nicht mit dem Pflegen von Tabellen.
Praktische Schritte zum PII-Schutz
Data Discovery zuerst. Kontinuierliches automatisiertes Scanning auf PII-Muster in Cloud-Ressourcen. Cloud Inventory schafft die Grundlage für Asset-Sichtbarkeit. Klassifizieren vor dem Speichern. PII beim Eingang taggen. Datenminimierung konsequent umsetzen. Policy-as-Code setzt Regeln in CI/CD-Pipelines durch. Frühzeitige und regelmäßige DPIAs durchführen. Schwachstellen bei PII-Expositionen systematisch durch Vulnerability Management adressieren.
Häufige PII-Fehler
PII im Klartext loggen. Unzureichende De-Identifikation trotz entfernter direkter Identifikatoren. Übermäßige Datenspeicherung über Aufbewahrungsfristen hinaus. Vernachlässigung der Datenschutzkonformität bei Drittanbieter-Prozessoren. Die Quintessenz: PII-Governance ist keine einmalige Compliance-Übung, sondern eine kontinuierliche Engineering-Disziplin.