
PII-Bedeutung: Was genau ist gemeint?
Über 422 Millionen Personen waren allein im Jahr 2023 von gemeldeten Datenpannen betroffen, und das Tempo hat sich seither nicht verlangsamt. Mitte 2026 gehen Aufsichtsbehörden in den USA, der EU und Asien aktiv gegen Unternehmen vor, die personenbezogene Daten nicht ordnungsgemäß klassifizieren und schützen. Dennoch arbeiten viele Sicherheitsteams ohne eine präzise, handlungsrelevante Definition dessen, was PII in ihrem konkreten Kontext bedeutet.
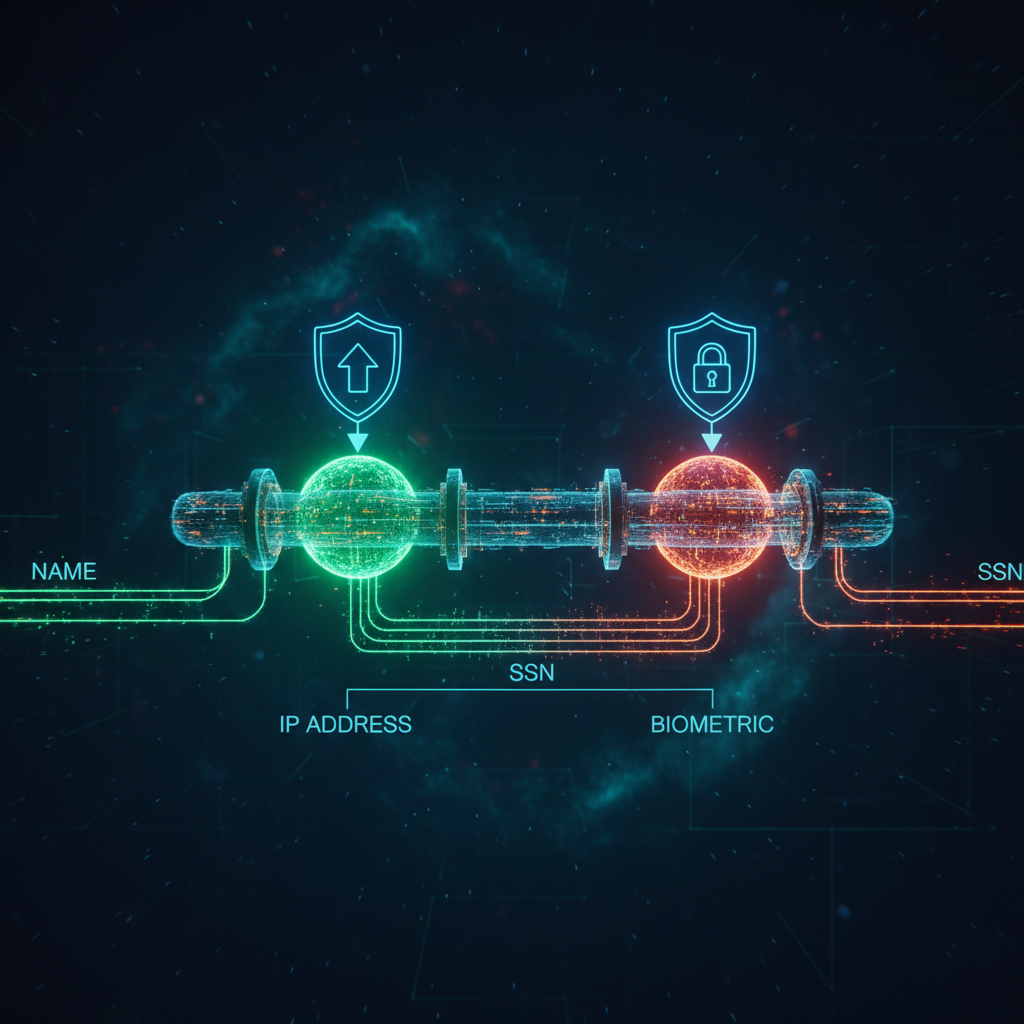
PII steht für Personally Identifiable Information, also personenbezogene Daten — alle Informationen, die allein oder in Kombination mit anderen Daten eine bestimmte Person identifizieren können. Das klingt einfach, ist es aber nicht. Die eigentliche Komplexität liegt im Wort Kombination. Ein Name allein identifiziert möglicherweise niemanden. Ein Name zusammen mit Arbeitgeber, Postleitzahl und Geburtsdatum ist jedoch ein digitaler Fingerabdruck.
NIST Special Publication 800-122 definiert PII als alle Informationen über eine Person, die zur Unterscheidung oder Rückverfolgung einer Identität genutzt werden können, direkt oder indirekt. Die DSGVO der EU erweitert dies um Online-Kennungen, IP-Adressen und Cookie-Daten. Sicherheitsingenieure müssen beide Frameworks kennen und anwenden können.
Ist ein Name PII? Das Spektrum verstehen
Kurze Antwort: Es kommt darauf an. Ausführlicher: Fast immer in Kombination und oft auch allein. Ein häufiger Name wie Max Müller ist für sich genommen schwache PII. Der vollständige Name eines bekannten Managers, veröffentlicht mit Arbeitgeber und Gehaltsspanne, ist starke PII. Der Kontext bestimmt die Klassifizierung.
Regulatoren lehnen zunehmend das Argument ab, einzelne Datenpunkte seien harmlos. Das Aggregationsproblem ist genau der Grund, warum Datensparsamkeitsprinzipien in DSGVO-Artikel 5 und der CCPA existieren. Ihr Dateninventar muss nicht nur erfassen, welche Felder gespeichert werden, sondern auch wie sie korreliert werden können.
Direkte und indirekte Identifikatoren
Direkte Identifikatoren verknüpfen Daten eindeutig mit einer Person: vollständiger Name, Sozialversicherungsnummer, Passnummer, biometrische Daten, E-Mail-Adresse, Telefonnummer und Führerscheinnummer. Indirekte Identifikatoren erfordern Kombination oder Schlussfolgerung: Geburtsdatum, Geschlecht, Postleitzahl, Arbeitgeber, IP-Adresse, Geräte-Fingerabdruck und Verhaltensmuster. Keine Kategorie ist grundsätzlich sicher zu ignorieren.
PII-Typen: Die vollständige Taxonomie
Nicht alle PII tragen dasselbe Gewicht. Sicherheits- und Compliance-Teams arbeiten oft mit einem gestuften Modell, das Standard-PII von sensiblen PII trennt.
Standard-PII
Diese Stufe umfasst: vollständiger Name, E-Mail-Adresse, Wohnadresse, Telefonnummer, Geburtsdatum, Geburtsort, Arbeitgeberinformationen, Berufsbezeichnung, IP-Adresse in vielen Rechtsordnungen, Fahrzeugkennzeichen und allgemeine geografische Daten. Die meisten CRM-Systeme und Marketingdatenbanken halten enorme Mengen dieser Kategorie.
Sensible PII
Sensible PII birgt ein höheres Risikoprofil: Sozialversicherungsnummern und nationale Ausweisdaten, Bankkontonummern und Zahlungskarteninformationen, Gesundheitsdaten, biometrische Daten wie Fingerabdrücke und Gesichtserkennung, genetische Daten, sexuelle Orientierung, Migrationsstatus, Strafregistereinträge, präzise Standortdaten und Zugangsdaten. Unter der DSGVO fallen die meisten unter Artikel 9 besondere Kategorien und erfordern ausdrückliche Einwilligung sowie strengere Verarbeitungskontrollen.
Sensible PII erfordern Verschlüsselung im Ruhezustand und während der Übertragung, strikte Zugriffskontrollen und Auditprotokolle jedes Zugriffsereignisses. Bei Cloud-Workloads, die sensible PII verarbeiten, muss Ihre CSPM-Konfiguration spezifische Richtlinien für diese Datenspeicher enthalten — falsch konfigurierte S3-Buckets sind nach wie vor die häufigste Ursache groß angelegter PII-Datenpannen.
Wer ist für den Schutz von PII verantwortlich?
Alle. Das ist die ehrliche, wenn auch unbefriedigende Antwort. Die DSGVO führt eine formale Unterscheidung ein: Ein Verantwortlicher bestimmt die Zwecke und Mittel der Verarbeitung personenbezogener Daten, typischerweise das Unternehmen, das Daten von Kunden erhebt. Ein Auftragsverarbeiter verarbeitet Daten im Auftrag des Verantwortlichen, typischerweise Cloud-Anbieter, SaaS-Anbieter oder Drittanbieter-Analysetools. Verantwortliche tragen die primäre rechtliche Haftung; Auftragsverarbeiter unterliegen vertraglichen Pflichten über Auftragsverarbeitungsverträge.
Innerhalb einer Organisation gehört der PII-Schutz nicht ausschließlich dem Sicherheits- oder Rechtsteam. Entwicklungsteams verantworten Datenschutzkontrollen im Code. Produktmanager treffen Entscheidungen über den Umfang der Datenerhebung. Der Datenschutzbeauftragte verantwortet die regulatorische Compliance. Ehrlich gesagt behandeln die meisten Unternehmen PII-Schutz noch immer als rechtliche Pflichtübung statt als Security-Engineering-Disziplin — ein Ansatz, der angesichts steigender DSGVO-Bußgelder und zunehmender Durchsetzung unhaltbar wird. Die kontinuierliche Validierung Ihrer Compliance-Posture ist daher unerlässlich.
Technische PII-Schutzmaßnahmen
Richtlinien sagen Ihnen, was zu schützen ist. Die schwerere Frage ist das Wie. Automatisierte Datenerkennung — Scannen von Datenbanken, Objektspeicher, Code-Repositories und Log-Pipelines auf PII — ist der erste zwingende Schritt. Sensible PII muss im Ruhezustand mit AES-256 und während der Übertragung mit TLS 1.3 verschlüsselt werden. Tokenisierung ersetzt PII durch einen Ersatzwert ohne die Originaldaten preiszugeben.
Rollenbasierte Zugriffskontrollen, kombiniert mit Just-in-Time-Zugriff, reduzieren den Blast Radius bei kompromittierten Zugangsdaten. Die Integration von Policy-as-Code in Ihren Infrastrukturprozess stellt sicher, dass Zugriffsrichtlinien konsistent über alle Umgebungen durchgesetzt werden. PII-Exposition entsteht häufig im Anwendungscode. SAST-Tools mit PII-spezifischen Regelwerken erkennen solche Probleme vor der Bereitstellung, und Secret Detection verhindert, dass hartcodierte Zugangsdaten in die Produktion gelangen.
PII in Cloud- und KI-Umgebungen 2026
Cloud-Umgebungen vervielfachen die PII-Angriffsfläche erheblich. Daten replizieren über Regionen hinweg, landen ohne Bereinigung in Entwicklungsumgebungen und fließen in KI-Trainingspipelines ein, wo ihre Präsenz oft undokumentiert ist. In 2026 haben mehrere EU-Datenschutzbehörden Durchsetzungsmaßnahmen gegen Unternehmen erlassen, die Kunden-PII ohne explizite Einwilligung für KI-Training verwendeten. AI-SPM-Tools adressieren diese Risiken und bieten Transparenz darüber, auf welche Daten KI-Systeme zugreifen können.
PII-Schutz ist eine Engineering-Disziplin: Inventarisieren Sie Ihre Daten, klassifizieren Sie sie, überwachen Sie den Zugriff und bauen Sie automatisierte Durchsetzungsmechanismen. Die Grundlage einer ernsthaften Cloud-Security-Strategie besteht darin, Datenschutz als technisches Problem zu behandeln, nicht als Compliance-Checkbox.