
Costul descoperirii vulnerabilităților târziu este astronomic
Raportul IBM Cost of a Data Breach 2026 stabilește costul mediu al unei breșe de date la 4,88 milioane de dolari. Dar există o cifră care primește prea puțină atenție: o vulnerabilitate descoperită în producție costă de aproximativ 30 de ori mai mult să fie remediată față de una identificată în faza de design. Nu e o eroare de rotunjire — este un argument fundamental pentru regândirea locului securității în ciclul de viață al dezvoltării software.
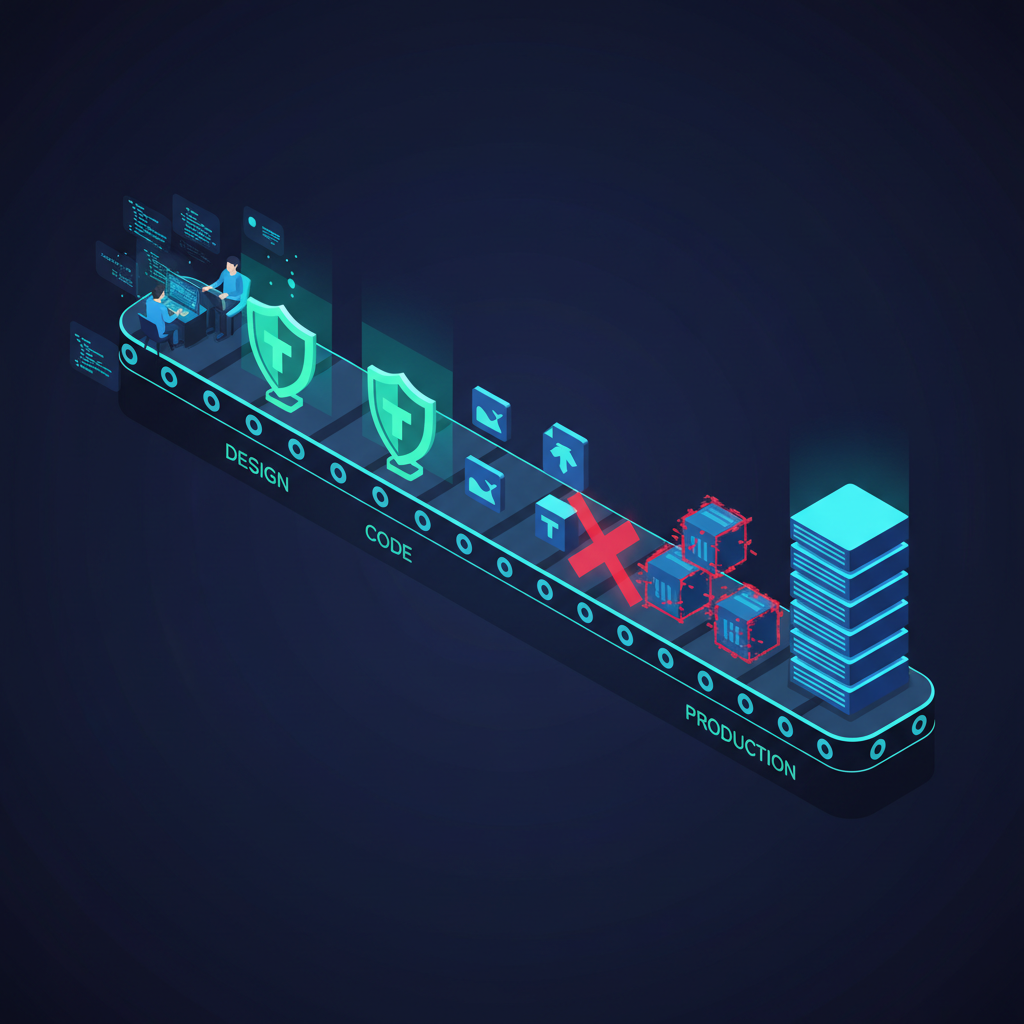
Shift left security este practica de a muta testarea, analiza și aplicarea politicilor de securitate mai devreme în pipeline-ul de dezvoltare — de pe partea dreaptă a SDLC (producție, post-deployment) spre stânga (design, codare, build). Sună deceptiv de simplu. În practică, necesită o schimbare culturală reală, realinierea tooling-ului și disponibilitatea de a lăsa dezvoltatorii să preia responsabilitatea pentru rezultatele de securitate pe care le-au delegat anterior unor echipe separate.
Dacă în 2026 rulezi un program DevSecOps și securitatea este în principal un gate înainte de producție, nu rulezi DevSecOps. Rulezi DevOps cu un audit de securitate lipit la sfârșit.
Ce este shift left security?
Termenul provine din vizualizarea unui timeline de dezvoltare ca o linie orizontală — cerințe și design în stânga, deployment și operațiuni în dreapta. A muta spre stânga înseamnă a trage activitățile de securitate spre acea parte timpurie: threat modeling în faza de design, analiză statică în timpul codării, scanarea dependențelor la build time, verificări ale imaginilor de container înainte ca imaginea să ajungă vreodată într-un registry.
Scopul nu este eliminarea securității post-deployment — aceea este domeniul shift right, la fel de importantă. Scopul este schimbarea economiei. Găsirea unui secret AWS hardcodat într-un commit durează secunde cu tooling-ul potrivit. Descoperirea aceluiași secret șase luni mai târziu într-o investigație de breșă costă de ordine de mărime mai mult.
Shift Left vs Shift Right: Două fețe ale aceleiași monede
Există o falsă dihotomie care apare uneori în aceste discuții — ideea că shift left și shift right sunt filozofii concurente. Nu sunt. Sunt complementare, iar programele mature de securitate au nevoie de ambele.
Shift right testing se concentrează pe securitatea runtime: chaos engineering, teste de penetrare în staging, detectarea anomaliilor comportamentale în producție, validarea continuă a conformității față de medii live. Shift right descoperă vulnerabilități care se manifestă doar sub tipare reale de trafic, cazuri limită de integrare pe care analiza statică nu le poate modela.
Shift left security gestionează ceea ce shift right nu poate: găsirea problemelor înainte ca ele să fie încorporate în artefacte deployabile. Instrumentele SAST analizează codul sursă pentru tipare de SQL injection, deserializare nesigură, credențiale hardcodate. Instrumentele de detecție a secretelor prind cheile API înainte să părăsească mașina dezvoltatorului. Scannerele IaC marchează bucket-uri S3 configurate greșit în Terraform înainte ca bucket-ul să fie provizionat.
Abordarea shift left security în pipeline-urile DevSecOps
O abordare reală shift left security nu este un singur instrument — este un set stratificat de controale integrate în pipeline-ul CI/CD.
Pre-commit: Prima linie de apărare
Hook-urile pre-commit sunt cel mai departe spre stânga care se poate împinge securitatea. Instrumentele de detecție a secretelor prind secretele și violările de politici înainte ca un commit să ajungă vreodată la repository-ul remote. Soluția noastră de Secret Detection este construită exact pentru acest nivel.
Pipeline CI: SAST, SCA și scanare IaC
Odată ce codul ajunge în pipeline-ul CI, trei categorii de scanare devin critice. SAST analizează codul în sine pentru tipare de vulnerabilitate. SCA examinează bibliotecile terțe și dependențele open-source pentru CVE-uri cunoscute. Scanarea IaC validează manifestele Terraform, CloudFormation și Kubernetes față de benchmarks precum CIS Controls.
Build container: Scanarea imaginii înainte de push
Imaginile de container transportă vulnerabilități la nesfârșit dacă nu sunt scanate. Container Image Scanning la build time — nu doar la deploy time — asigură că imaginile vulnerabile nu ajung niciodată în registry-ul tău.
Policy as Code: Bariere care se scalează
Review-urile manuale de securitate nu se scalează. Policy-as-code da. Platforma Policy-as-Code asigură că aceleași standarde de securitate sunt aplicate consistent în fiecare rulare de pipeline, fiecare echipă, fiecare mediu cloud.
Bune practici shift left security pentru 2026
Tratează descoperirile de securitate ca buguri ale dezvoltatorilor
Când un finding SAST este direcționat spre un board Jira al echipei de securitate pe care dezvoltatorii nu îl văd niciodată, ai eșuat deja. Shift left security funcționează doar când feedback-ul ajunge la dezvoltator în fluxul său de lucru existent — în comentariul PR, în IDE, în check-ul CI care blochează merge-ul.
Definește praguri clare de severitate pentru pipeline gates
Nu orice finding ar trebui să blocheze un deployment. CVSS critic peste 9.0? Blochează. Finding-uri medii? Marchează și urmărește. Platforma noastră de Vulnerability Management integrează această prioritizare bazată pe risc nativ.
Mută threat modeling-ul și el spre stânga
Într-un program shift left matur, threat modeling se întâmplă la planificarea sprintului — nu o dată pe an de echipa de securitate în izolare. STRIDE, PASTA și OWASP Threat Dragon sunt framework-uri viabile.
Construiește un program Security Champions
Nu poți îngloba un inginer de securitate în fiecare echipă. Security champions — dezvoltatori cu pregătire suplimentară în securitate — acoperă acest decalaj și reprezintă una dintre cele mai eficiente investiții pe care le poate face un program de securitate.
Măsoară MTTR, nu doar coverage
Coverage contează, dar mean time to remediate este metrica care îți spune dacă programul funcționează cu adevărat. O vulnerabilitate deschisă de 90 de zile într-un repo scanat nu este mai bună decât una dintr-un repo nescanat.
Capcane comune care distrug programele shift left
Tool sprawl este primul ucigaș. Cinci instrumente SAST diferite, trei scannere de secrete, doi validatori IaC — toate producând finding-uri în formate diferite pe care nimeni nu are timp să le consolideze. Platforma Code Security de la Secrails abordează exact asta. A doua capcană este alert fatigue. A treia este ignorarea stratului cloud — cod perfect securizat într-un mediu cloud configurat greșit rămâne exploatabil. Acolo CSPM și Cloud Security închid decalajul.
Shift left security și conformitate
Framework-urile de conformitate incluzând SOC 2, ISO 27001 și NIS2 cer din ce în ce mai des dovezi ale controalelor de securitate integrate în procesele de dezvoltare. Un program shift left bine implementat generează dovezile de audit aproape ca un produs secundar al operațiunii normale.
Cum arată cu adevărat maturitatea
O postură shift left security matură în 2026 arată astfel: dezvoltatorii primesc feedback de secret detection și SAST în IDE înainte ca codul să fie commitat. Pipeline-ul CI rulează SAST, SCA și scanare IaC la fiecare PR. Imaginile de container sunt scanate la build time. Schimbările de infrastructură trec prin validare policy-as-code. O rețea de security champions triajează finding-urile medii în sprint. Nu e o fantezie — echipele care lucrează pe platforme precum SECRAILS operează la acest nivel astăzi.