
De ce instrumentele SAST sunt esențiale în 2026
Raportul State of Software Security 2026 al Veracode arată că 76% dintre aplicații conțin cel puțin o vulnerabilitate de securitate la prima scanare — iar timpul median de remediere al unei vulnerabilități cu severitate ridicată depășește încă 200 de zile. În această fereastră dintre introducere și remediere se produc breșele de securitate. Static Application Security Testing (SAST) închide această fereastră prin detectarea vulnerabilităților în codul sursă înainte ca o singură linie să ajungă în producție.
Problema pe care o întâlnesc majoritatea echipelor de securitate: deployează un instrument SAST, îl văd generând 4.000 de finding-uri per sprint, și apoi privesc cum dezvoltatorii le ignoră pe toate. Răspunsul nu este să renunți la SAST — ci să înțelegi ce face SAST cu adevărat bine, unde are limite, și cum îl poți combina cu DAST și SCA pentru a obține semnale relevante.
Ce face SAST efectiv — și unde eșuează
SAST analizează codul sursă, bytecode sau codul binar fără a executa aplicația. Analiză taint, analiză flux de date, grafuri de flux control — scannerul urmărește cum intrările neîncrezătoare se deplasează prin codebase. Puterea SAST constă în faptul că rulează timpuriu — în IDE, într-un pre-commit hook sau într-o etapă CI/CD. SAST nu poate găsi vulnerabilități care se manifestă doar la runtime: bypass de autentificare, race conditions sau SSRF. Pentru acestea, ai nevoie de testare dinamică.
SAST vs DAST: Două modele de amenințare diferite
SAST întreabă: conține acest cod tipare nesigure? DAST întreabă: poate un atacator să exploateze această aplicație în execuție? Instrumentele DAST trimit cereri la o aplicație în execuție și găsesc vulnerabilități ce necesită context de execuție: XSS reflectat, slăbiciuni de autentificare, headere HTTP prost configurate.
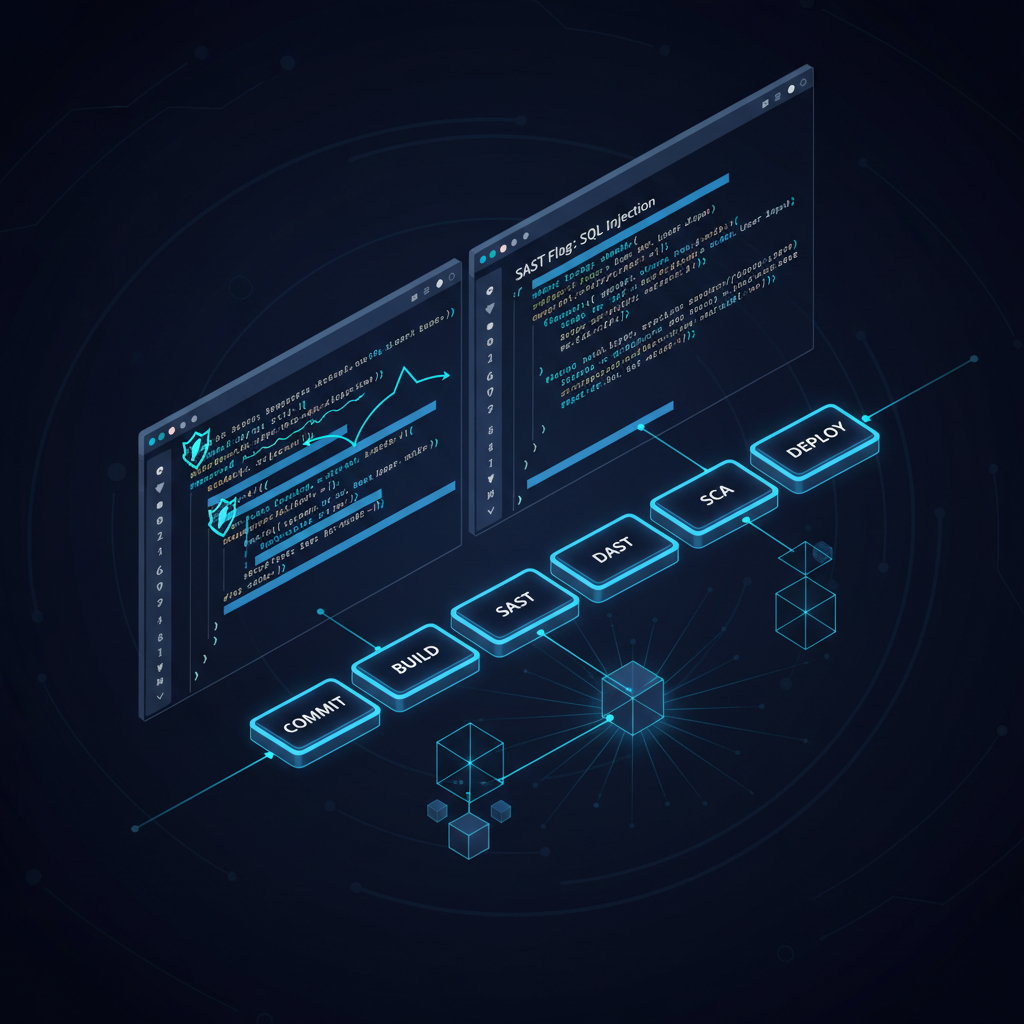
Într-un pipeline DevSecOps matur, SAST rulează în CI la fiecare pull request. DAST rulează împotriva unui mediu staging. Se completează reciproc. Provocarea practică cu DAST este că necesită o aplicație deployată și în execuție.
SAST vs SCA: Riscul codului propriu vs. cod terță parte
SAST găsește bug-uri în codul propriu. SCA găsește CVE-uri cunoscute în dependențele open-source utilizate. Log4Shell a fost o problemă SCA — echipele cu SAST dar fără SCA nu aveau vizibilitate asupra versiunilor vulnerabile de log4j. În 2026, SCA s-a extins în generarea SBOM și conformitatea licențelor. Postura de securitate a codului oricărei aplicații moderne trebuie să țină cont simultan de riscul first-party și third-party.
Cele mai bune instrumente SAST în 2026
Semgrep a câștigat o cotă semnificativă de piață cu sintaxa sa curată de reguli și o rată de fals pozitiv dramatic mai mică. Checkmarx One rămâne liderul enterprise cu suport puternic pentru Java, .NET și JavaScript. Veracode excelează cu instruire integrată pentru dezvoltatori. Snyk Code impresionează prin experiența dezvoltatorilor și sugestii de remediere bazate pe AI. SonarQube este omniprezent în pipeline-urile CI, funcționând ca un hibrid calitate cod și securitate.
Pentru echipele care doresc SAST integrat într-o platformă mai largă — alături de Secret Detection, Container Image Scanning și Policy-as-Code — SAST pe platforma Secrails oferă corelarea unificată a finding-urilor pe straturile de cod, container și cloud.
Integrarea SAST în pipeline-ul CI/CD fără pierdere de velocitate
Modelul incremental de gating este cel mai eficient: stabilește o linie de bază a finding-urilor existente, marchează-le ca datorie tehnică, blochează doar finding-urile noi cu severitate ridicată din PR-ul curent. Reglaj agresiv al regulilor. Finding-urile trebuie direcționate în fluxul de lucru al dezvoltatorilor — GitHub Advanced Security, dashboardurile GitLab sau Jira Security. Fluxul de gestionare a vulnerabilităților trebuie să închidă bucla.
Reducerea fals pozitivelor SAST
Trei tehnici care livrează constant rezultate: suprimare contextuală cu audit trail, niveluri de confidență a regulilor și triaj asistat de AI. Snyk, Checkmarx și Semgrep Pro ating circa 85 la sută precizie în prezicerea true positive în 2026.
Ce contează la evaluarea instrumentelor SAST
Acoperirea limbajelor pentru stack-ul real, calitatea integrării CI/CD, scanare incrementală, benchmark-uri de fals pozitiv și experiența dezvoltatorilor. Evaluarea onestă a costului total de deținere este esențială. Pentru o abordare completă și integrată, Secrails oferă SAST, detectarea secretelor, scanarea containerelor și gestionarea posturii cloud pe o singură platformă pentru echipe DevSecOps.