
OWASP Top 10: Cea mai citată listă din securitatea aplicațiilor
Aproximativ 84% din breșele de securitate software exploatează vulnerabilități de la nivelul aplicației, conform raportului Verizon Data Breach Investigations Report 2026. Cu toate acestea, echipele continuă să livreze cod cu controale de acces defectuoase, secrete hardcodate și medii IaaS configurate greșit în fiecare zi. OWASP Top 10 există tocmai pentru că acestea nu sunt vectori de atac exotici — sunt eșecuri previzibile și repetabile pe care organizațiile continuă să le comită.
Dacă rulezi un pipeline DevSecOps în 2026, OWASP Top 10 reprezintă minimul acceptabil. Nu un exercițiu de bifat. Un cadru viu care trebuie integrat în procesul de code review, în porțile CI/CD și în scanarea infrastructurii ca și cod. Acest ghid detaliază fiecare categorie actuală OWASP Top 10, le mapează la tooling-ul DevSecOps real, abordează OWASP Top 10 pentru LLM-uri și explică modul în care alegerile arhitecturale IaaS vs PaaS îți afectează suprafața de atac.
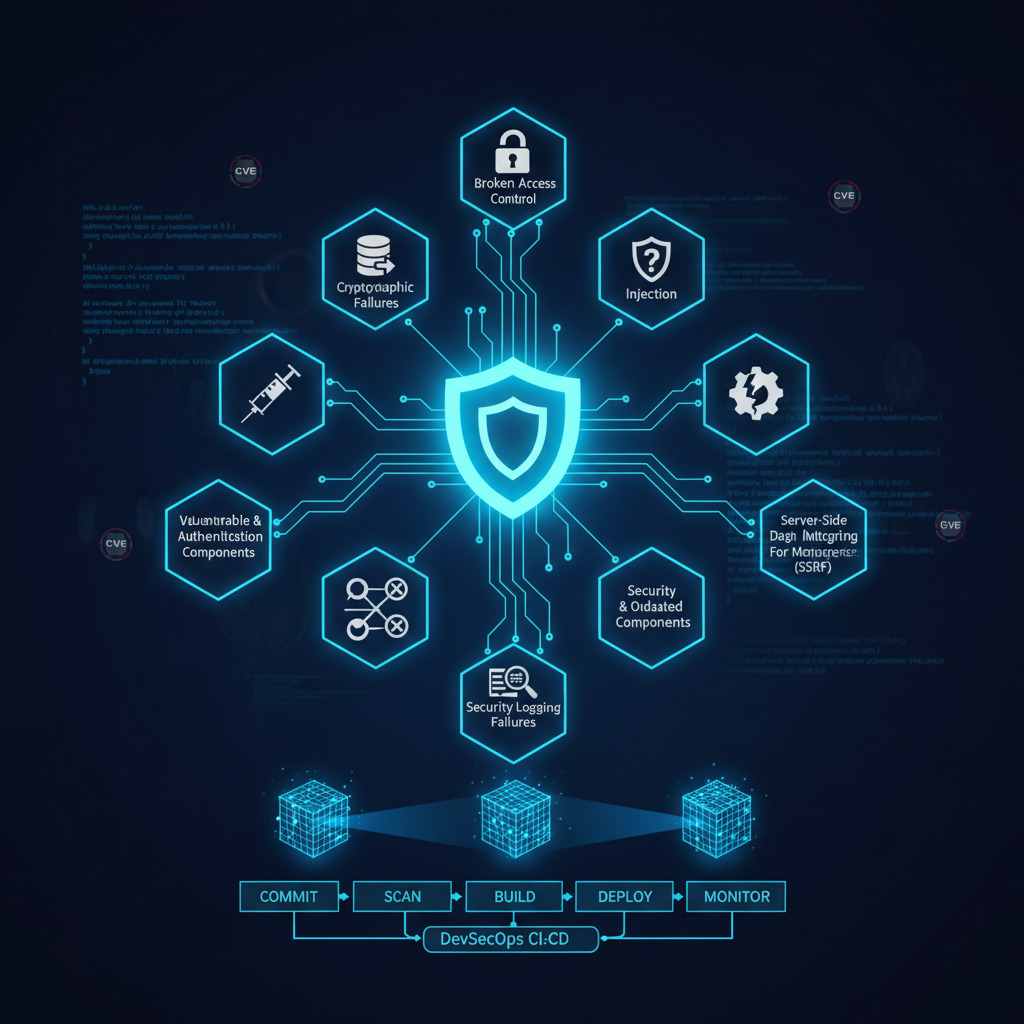
Categoriile OWASP Top 10
A01 — Control de acces defectuos
Încă pe primul loc. Neschimbat din 2021. Acoperă totul de la IDOR (referințe directe nesecurizate la obiecte) până la escaladarea privilegiilor. În arhitecturile de microservicii, presupunerile de încredere serviciu-la-serviciu creează căi de mișcare laterală cu impact major.
A02 — Eșecuri criptografice
Configurații TLS slabe, seturi de cifrare deprecate, transmiterea în clar a datelor cu caracter personal. Politicile greșit configurate pentru bucket-urile S3 și snapshot-urile de baze de date necriptate sunt cele mai frecvente manifestări în medii cloud-native.
A03 — Injecție
SQL injection, LDAP injection, OS command injection. Injecția NoSQL — abuzul operatorului $where din MongoDB — devine din ce în ce mai relevantă pe măsură ce bazele de date de documente proliferează.
A04 — Design nesecurizat
Echipele care omit modelarea amenințărilor construiesc arhitecturi pe care nu le poți remedia prin patching. Lipsa limitării ratei pe endpoint-urile sensibile și fluxurile de autentificare fără protecție la brute-force sunt exemple clasice.
A05 — Configurare greșită a securității
Credențiale implicite, politici CORS permisive, mesaje de eroare verbose. În contextul securității cloud, aceasta se mapează direct la roluri IAM prea permisive, bucket-uri expuse public și segmentare de rețea lipsă. Instrumentele CSPM detectează aceste configurări greșite continuu.
A06 — Componente vulnerabile și depășite
Log4Shell a validat catastrofal această categorie. SBOM-urile sunt acum o așteptare de reglementare în unele jurisdicții. Trivy și Grype scanează imaginile de containere pentru CVE-uri cunoscute. Scorurile EPSS ajută la prioritizarea exploatabilității reale.
A07 — Eșecuri de identificare și autentificare
Parole slabe, MFA lipsă, gestionare defectuoasă a sesiunilor. Atacurile de fixare a sesiunii împotriva implementărilor JWT apar regulat în programele bug bounty.
A08 — Eșecuri de integritate software și date
Compromiteri ale pipeline-urilor CI/CD, actualizări nesemnate și vulnerabilități de deserializare. SolarWinds și 3CX sunt exemple canonice. Fără verificarea semnăturilor artefactelor cu Sigstore sau Cosign, integritatea pipeline-ului nu este garantată.
A09 — Eșecuri de logging și monitorizare
Absența logurilor asigură că atacurile rămân nedetectate luni întregi. IBM's 2026 Cost of a Data Breach Report situează timpul mediu de detectare la 194 de zile. Logging adecvat și alerte corelate fac diferența critică.
A10 — Server-Side Request Forgery (SSRF)
Atacurile SSRF pivotează prin aplicație pentru a accesa infrastructura internă. Endpoint-urile de metadata cloud sunt ținte principale. Într-un mediu IaaS, un SSRF reușit poate expune credențiale de instanță cu permisiuni pentru a prelua întregi conturi cloud.
IaaS vs PaaS și profilul de risc OWASP
La IaaS, echipa ta deține sistemul de operare și tot ce este deasupra — fiecare categorie OWASP se poate manifesta la fiecare nivel. PaaS deplasează granița de responsabilitate partajată, dar nu elimină riscurile la nivelul aplicației. CSPM ajută la cartografierea configurărilor greșite indiferent de modelul de deployment, iar Policy-as-Code codifică controalele organizaționale ca gate-uri CI/CD obligatorii.
Checkov pentru conformitatea OWASP
Checkov scanează fișierele de infrastructură ca și cod față de politici mapate pe categoriile OWASP Top 10 — detectând configurări greșite (A05), criptare lipsă (A02), acces prea permisiv (A01) și logging absent (A09) înainte ca orice cod să ajungă în producție. Politicile personalizate extind aceasta la controale specifice organizației.
Securitatea containerelor și OWASP
Container Image Scanning ar trebui să fie obligatoriu în orice pipeline DevSecOps. Trivy, Grype și Snyk Container oferă integrare cu registry-ul și hooks pentru pipeline-ul CI. Configurațiile Kubernetes RBAC trebuie auditate regulat pentru riscuri A01. SAST completează scanarea imaginilor prin analiza statică a codului aplicației.
OWASP Top 10 pentru LLM-uri
Prompt injection, gestionarea nesecurizată a output-ului, otrăvirea datelor de antrenament și agenția excesivă sunt riscurile principale. AI-SPM inventariază modelele AI, auditează permisiunile lor și monitorizează comportamentele anomalice. Dacă construiești pe baza API-urilor LLM, OWASP LLM Top 10 trebuie să facă parte din procesul tău de threat modeling.
Integrarea OWASP Top 10 în pipeline-ul DevSecOps
Secret Detection în hook-uri pre-commit este intervenția cu cel mai mic cost și cel mai mare efect. Scanare SAST la PR-uri pentru defecte de injecție. SCA și SBOM în faza de build pentru A06. Scanare imagini de containere în registry gate. Vulnerability Management corelează toate findings-urile într-o imagine unificată a riscului.
OWASP Top 10 este un minim, nu un plafon. Combină-l cu threat modeling, exerciții red team și monitorizare continuă a conformității pentru reducerea reală a riscului.