
Amenzile cumulative GDPR au depasit 4,2 miliarde de euro pana la mijlocul anului 2026. O parte semnificativa din aceste penalitati a avut la baza acelasi esec fundamental: organizatiile nu au putut gestiona corespunzator cererile privind drepturile persoanelor vizate. Nu ca le-ar fi ignorat complet, ci pur si simplu le-au gestionat defectuos. Termene gresite, raspunsuri incomplete, fara trasabilitate.
Aceasta este realitatea incomoda. Majoritatea organizatiilor au o politica de confidentialitate. Mult mai putine au un proces operational solid pentru primirea, verificarea, indeplinirea si documentarea cererilor de acces la date in temeiul GDPR.
Ce sunt drepturile persoanelor vizate conform GDPR?
Capitolul III al GDPR (articolele 12 pana la 23) defineste un set de drepturi pe care orice persoana fizica le poate exercita fata de orice organizatie care prelucreaza datele sale cu caracter personal. Nu sunt optionale, sunt drepturi executorii din punct de vedere legal.
- Dreptul de acces (art. 15) Confirmarea prelucrarii si o copie a datelor, impreuna cu informatii suplimentare.
- Dreptul la rectificare (art. 16) Corectarea datelor inexacte fara intarzieri nejustificate.
- Dreptul la stergere (art. 17) Stergerea datelor in anumite conditii.
- Dreptul la restrictionarea prelucrarii (art. 18) Limitarea utilizarii datelor pe durata solutionarii unui litigiu.
- Dreptul la portabilitatea datelor (art. 20) Primirea datelor intr-un format structurat si lizibil automat.
- Dreptul la opozitie (art. 21) Opozitie fata de prelucrarea bazata pe interese legitime sau marketing direct.
- Drepturi legate de deciziile automate (art. 22) Protectie fata de decizii luate exclusiv algoritmic cu efecte semnificative.
Ce este o cerere de acces la date?
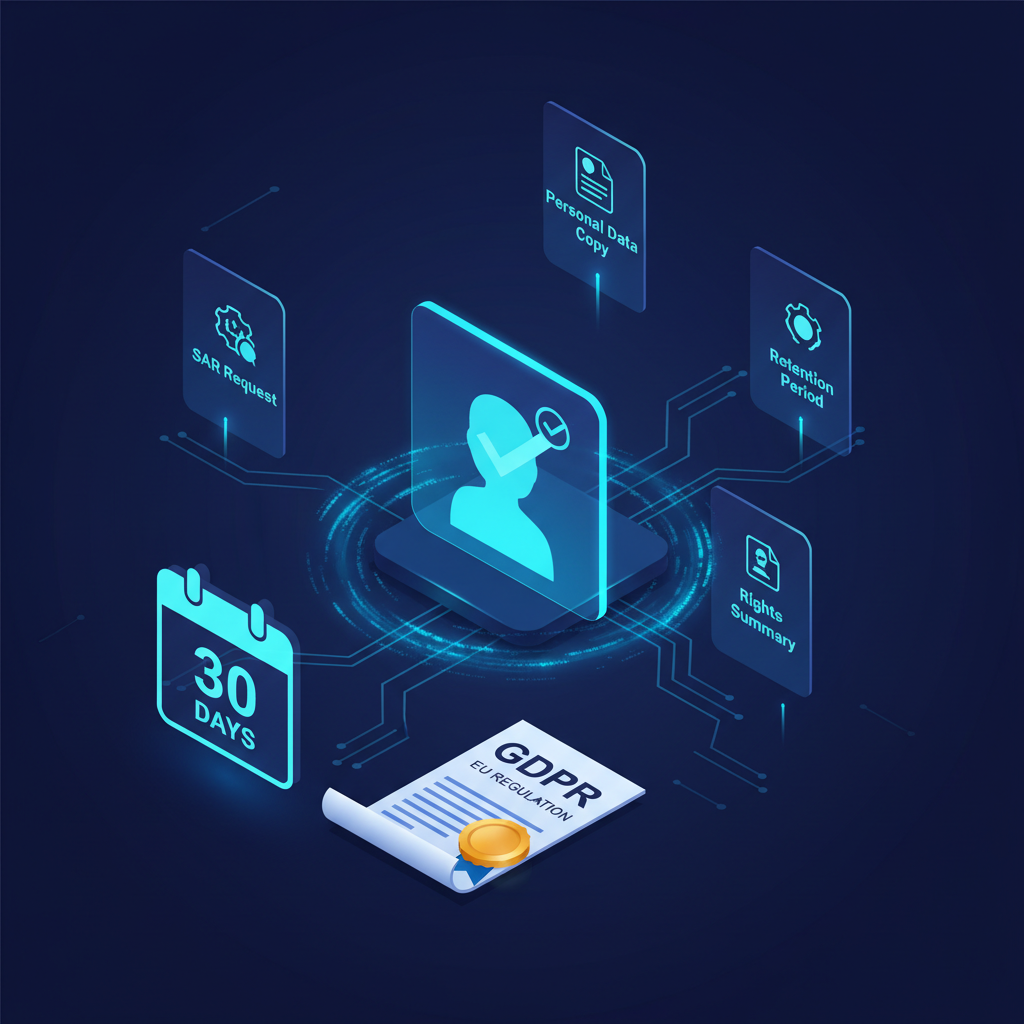
O cerere de acces la datele cu caracter personal, in engleza Subject Access Request sau DSAR, este mecanismul formal prin care o persoana vizata isi exercita dreptul prevazut la articolul 15. Raspunsul conform trebuie sa includa o copie a datelor, scopurile prelucrarii, categoriile de date, destinatarii, perioadele de retentie, informatii despre celelalte drepturi si detalii despre deciziile automate.
Termenul de 30 de zile pentru cererile SAR
Conform articolului 12(3) din GDPR, organizatiile trebuie sa raspunda fara intarzieri nejustificate si in orice caz in termen de o luna calendaristica de la primirea cererii. Ceasul porneste din ziua primirii, nu din ziua inregistrarii interne.
O prelungire cu doua luni suplimentare este permisa pentru cererile complexe sau numeroase, cu conditia ca persoana vizata sa fie informata in cadrul primei luni si sa i se explice motivul. Tacerea dupa 30 de zile constituie o incalcare.
Construirea unui proces conform pentru raspunsul la SAR
Verificarea identitatii, descoperirea datelor, stabilirea domeniului de aplicare, redactarea, asamblarea raspunsului si documentarea, fiecare pas trebuie definit, atribuit si inregistrat. Fara registre actualizate ale activitatilor de prelucrare, asamblarea unui raspuns SAR devine o exercitare manuala de arheologie digitala. Instrumente care ofera vizibilitate continua asupra peisajului de date, similar capabilitatilor unui Cloud Inventory, devin infrastructura esentiala pentru echipele de confidentialitate.
Disciplina documentatiei se conecteaza direct cu programe mai ample de Compliance. Echipele care gestioneaza deja SOC 2 sau ISO 27001 au rutine de colectare a dovezilor care se transfera bine in managementul SAR conform GDPR.
Intersectia dintre drepturile persoanelor vizate si securitate
Un canal SAR prost proiectat este o vulnerabilitate de divulgare a informatiilor. Un atacator care trimite un SAR in numele unei tinte ar putea extrage date sensibile daca verificarea identitatii este slaba. Abordari de tip Policy-as-Code ajuta la codificarea controalelor de confidentialitate ca reguli executabile automat. Testarea statica a securitatii aplicatiilor in timpul dezvoltarii detecteaza vulnerabilitatile inainte ca acestea sa devina brese GDPR in productie.
Tendinte de aplicare in 2026
Autoritatile de supraveghere nu vizeaza doar gigantii tehnologici. Incalcarile tipice ale companiilor medii includ depasirea termenului de o luna, raspunsuri incomplete, cerinte de verificare disproportionate si lipsa proceselor documentate. Actiunea coordonata de aplicare a EDPB din 2026 a vizat explicit procesele privind drepturile persoanelor vizate. Maturitatea procesului este in sine un obiectiv de control.
Exploreaza mai multe resurse pe blogul SECRAILS si descopera cum SECRAILS ajuta organizatiile sa construiasca infrastructura de securitate care sustine conformitatea cu confidentialitatea.