
Protectia sarcinilor de lucru in cloud in 2026: miza s-a schimbat
73% din bresele de securitate cloud din 2026 implica identitati cu privilegii excesive, conform raportului Cloud Security Alliance. Nu CVE-uri nepatchuite, nu bucket-uri S3 gresit configurate, ci identitati cu prea mult acces si fara supraveghere. Aceasta cifra ar trebui sa determine o reevaluare serioasa a modului in care organizatia ta abordeaza protectia sarcinilor de lucru in cloud.
Suprafata de atac in cloud a explodat. Clustere Kubernetes, functii serverless, VM-uri efemere si servicii AI gestionate ruleaza simultan pe AWS, Azure si GCP. Miscarea laterala prin conturi de servicii cu privilegii excesive a devenit tehnica preferata in campaniile ransomware cloud-native din 2026.
Acest ghid demonteza confuzia acronimelor: CWPP, CSPM, CIEM, CNAPP. Explicam ce apara fiecare strat, unde se suprapun, unde esueaza si cum le combini intr-o arhitectura care functioneaza la scara.
Ce face cu adevarat Cloud Workload Protection
CWPP se concentreaza pe sarcina de lucru in sine: VM-uri, containere, pod-uri Kubernetes, functii serverless. Sarcina principala este apararea la runtime. Instrumente precum Falco, Aqua Security si Sysdig ofera vizibilitate la nivel de kernel asupra a ceea ce fac efectiv workload-urile. Un container gresit configurat este un finding CSPM. Un container compromis care exfiltreaza date este un eveniment CWPP.
Matricea cloud MITRE ATT&CK catalogheaza peste 90 de tehnici specifice compromiterii workload-urilor cloud. O solutie CWPP care nu mapeaza semnalele comportamentale pe aceste tehnici lasa cea mai mare parte a suprafetei de detectie oarba.
CSPM: postura, nu runtime
Cloud Security Posture Management functioneaza la nivelul planului de control. Evalueaza continuu configuratiile cloud fata de benchmark-uri de securitate. Platforma noastra CSPM ingereaza telemetrie de configurare continuu, mapeaza descoperirile pe framework-uri de conformitate in timp real si evidentiaza deriva cu risc ridicat inainte sa devina o bresa.
Testul simplu: daca problema exista chiar si fara un atacator activ, este o problema de postura, CSPM. Daca se manifesta doar cand cineva abuzeaza activ mediul tau, este o problema de runtime, CWPP.
Pentru securitatea specifica containerelor, combinarea verificarilor de configurare CSPM cu container image scanning si monitorizarea comportamentala la runtime ofera o postura defense-in-depth pe intregul ciclu de viata al workload-ului.
Securitatea CIEM: stratul de identitate subestimat
Cloud Infrastructure Entitlement Management este cea mai noua dintre cele trei discipline si, probabil, cea mai subfinantata. Identitatile acumuleaza permisiuni mult dincolo de ceea ce folosesc efectiv. Instrumentele CIEM analizeaza decalajul dintre permisiunile acordate si cele utilizate.
Mediul cloud enterprise mediu are peste 40.000 de identitati de masini active, iar mai putin de 5% dintre acestea functioneaza in limitele least-privilege. Un atacator care compromite una dintre aceste identitati mosteneste imediat un blast radius enorm.
Microsoft Entra Permissions Management
Microsoft Entra Permissions Management este una dintre ofertele CIEM mai mature. Acopera Azure, AWS si GCP si se integreaza cu Microsoft Defender for Cloud. Resursele noastre despre Microsoft Defender ofera indrumari pentru integrarea Entra intr-un stack mai larg de securitate cloud.
Construirea unei arhitecturi de protectie a sarcinilor de lucru in cloud
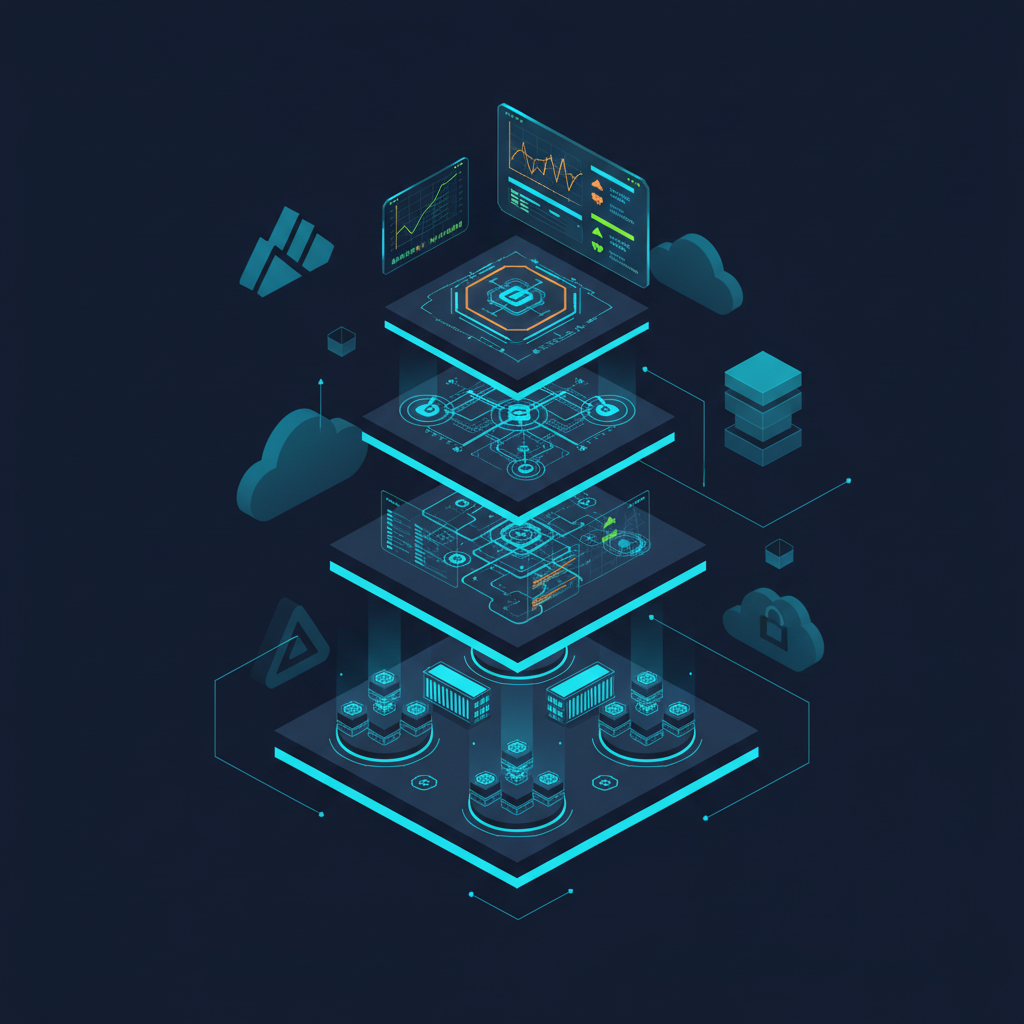
Stratul 1: securizarea build-ului prin SAST, secret detection si scanarea imaginilor de containere. Stratul 2: aplicarea standardelor de configurare prin Policy-as-Code. Stratul 3: gestionarea identitatilor cu privilegii minime prin analiza CIEM continua. Stratul 4: detectarea si raspunsul la runtime prin monitorizare CWPP si mapare MITRE ATT&CK.
Evaluarea continua a vulnerabilitatilor prin VM scans prioritizata dupa scoruri EPSS completeaza imaginea pentru workload-urile traditionale.
Ce gresesc majoritatea echipelor
Cumpara instrumente. Nu construiesc programe. Un deployment CWPP fara logica de detectie operationalizata produce zgomot. Un instrument CSPM cu 10.000 de descoperiri neprioritizate creeaza alert fatigue. Recomandarile CIEM fara workflow IaC ajung in rapoarte pe care nimeni nu le citeste.
Protectia sarcinilor de lucru in cloud este o disciplina operationala, nu o categorie de produse. Incepe cu un cloud inventory complet. Organizatia medie poate elimina 60-70% din permisiunile excesive fara a perturba niciun workload legitim. Programele de vulnerability management care construiesc procesele inaintea instrumentelor reduc mean-time-to-remediate cu 60-70%. Securitatea cloud este un angajament operational continuu, nu o bifa.