
De ce pipeline-ul tău CI/CD a devenit principala suprafață de atac
SolarWinds. Codecov. 3CX. Numitorul comun nu este un exploit zero-day sau un actor statal sofisticat — este un pipeline de build compromis. Atacatorii au înțeles ceea ce echipele de securitate încă asimilează: calea cea mai rapidă spre producție trece prin CI/CD. Otrăvești pipeline-ul, controlezi lanțul de aprovizionare software.
Gartner estima în 2026 că peste 45% din organizații vor fi suferit un atac asupra lanțului de aprovizionare software până la sfârșitul anului. Blast radius-ul unui singur agent de build compromis sau al unui token de deployment scurs poate afecta sute de clienți din aval. Nu mai este o ipoteză.
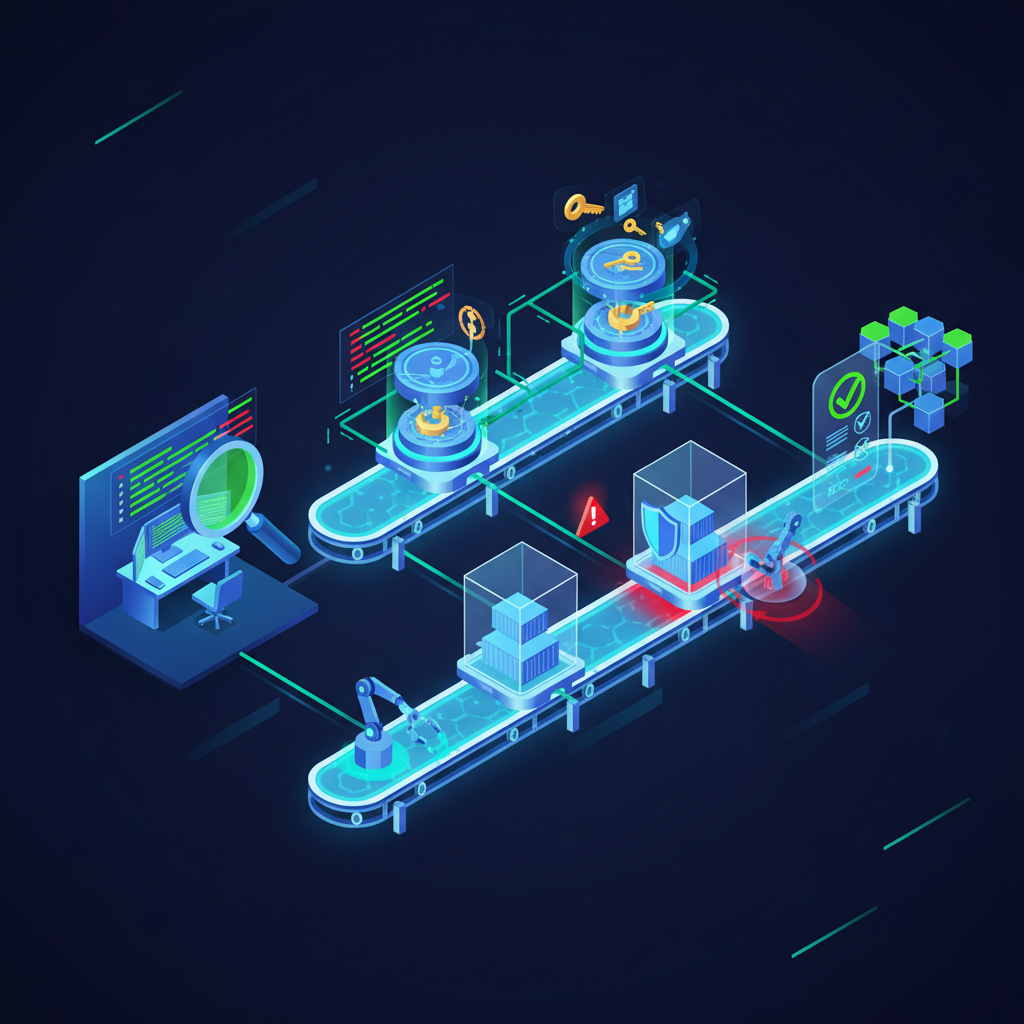
Ce este securitatea CI/CD, mai exact? Este practica de a integra controale de securitate, verificări automate și politici de guvernanță direct în fluxurile de lucru CI/CD — înainte, în timpul și după livrarea codului. Nu adăugat ulterior. Integrat de la bun început.
Ce este securitatea CI/CD? Conceptul fundamental
Securitatea CI/CD nu este un produs singular sau o bifă de checklist. Este o disciplină. Un program modern de Code Security tratează pipeline-ul ca un domeniu de securitate de primă clasă — cu aceeași rigoare pe care ai aplica-o unui API orientat spre clienți.
OWASP Top 10 Riscuri de Securitate CI/CD
OWASP a publicat o listă dedicată CI/CD Security Top 10. Iată cele mai critice riscuri:
1. Mecanisme insuficiente de control al fluxului
Pipeline-urile fără porți de aprobare obligatorii permit developerilor — sau atacatorilor care au compromis un cont — să facă push direct în producție, fără nicio verificare de securitate.
2. Gestionare inadecvată a identității și accesului
Conturi de serviciu cu permisiuni excesive, credențiale partajate între pipeline-uri, tokeni de lungă durată care nu se rotesc niciodată — ingredientele atacurilor asupra lanțului de aprovizionare.
3. Abuzul lanțului de dependențe
Atacurile de confuzie a dependențelor sunt ușor de executat și devastator de eficiente. Fără fișiere de lock, verificări de integritate și un proxy privat de artefacte, îți încrezi build-ul internetului.
4. Executarea pipeline-ului otrăvit
Un atacator obține acces de scriere la un repository și injectează comenzi malițioase în fișierul de configurare CI. Regulile de protecție a branch-urilor sunt obligatorii.
5. Controale insuficiente de acces bazate pe pipeline
Pipeline-urile pot fi utilizate ca vectori de mișcare laterală. PBAC înseamnă impunerea unor limite stricte între contextele pipeline.
6. Igienă insuficientă a credențialelor
Secretele hardcodate în fișierele de configurare CI/CD, cheile API comise direct în repo-uri — raportul IBM 2026 Cost of a Data Breach confirmă că credențialele compromise rămân principalul vector de atac inițial. Secret Detection la momentul commit-ului este apărarea minimă viabilă.
7. Configurare nesigură a sistemului
Configurații Jenkins implicite, dashboard-uri de build expuse public, registre de artefacte cu acces anonim de citire — CIS Benchmarks oferă ghiduri de hardening.
8. Utilizarea necontrolată a serviciilor terțe
Acțiunile din GitHub Actions Marketplace, Orbs în CircleCI — componentele pipeline de la terți rulează cu același nivel de încredere ca propriul cod. Fixați versiunile, auditați permisiunile.
9. Validarea inadecvată a integrității artefactelor
Fără semnarea artefactelor și verificarea semnăturilor la momentul deployment-ului, nu există nicio dovadă criptografică că ceea ce ai construit este ceea ce ai livrat.
10. Logging și vizibilitate insuficiente
Jurnalele de activitate pipeline trebuie să alimenteze SIEM-ul tău. Majoritatea echipelor au logging excelent pentru aplicații și logging slab pentru pipeline — un unghi mort pe care atacatorii îl exploatează.
Cele mai bune practici de securitate pentru pipeline CI/CD
Shift-left înseamnă detectarea vulnerabilităților mai devreme în SDLC. SAST ar trebui să ruleze la fiecare pull request, blocând merge-urile pentru probleme critice. Agenții de build sunt mașini privilegiate — folosiți runneri efemeri. Container Image Scanning trebuie să fie o poartă obligatorie. Policy-as-Code codifică cerințele de securitate și le aplică consistent în fiecare rulare a pipeline-ului.
Principalele instrumente de securitate CI/CD în 2026
Semgrep rămâne cel mai flexibil motor open-source de analiză statică. TruffleHog și Gitleaks domină detectarea secretelor. Trivy este un cuțit elvețian — scanează imagini de containere, sisteme de fișiere, repo-uri git, manifeste Kubernetes și generează SBOM-uri. Integrați concluziile în fluxul de Vulnerability Management.
Perspectiva conformității
Directiva NIS2, SOC 2 Tip II și ISO 27001:2022 abordează toate securitatea pipeline-ului CI/CD ca cerință auditabilă. Dacă organizația ta urmărește Compliance cu aceste standarde, documentația pipeline-ului CI/CD este dovadă de audit.
Concluzie practică: securitatea trebuie să țină pasul cu viteza pipeline-ului
Verificările manuale de securitate nu pot ține pasul cu CI/CD modern. SECRAILS oferă o platformă unificată care acoperă suprafețele de control critice: SAST, detecție de secrete, scanarea imaginilor de containere, policy-as-code și gestionarea posturii de securitate cloud — fără a menține cinci lanțuri de instrumente separate.