
Problema Configurărilor Greșite Continuă să Domine
Previziunile Gartner pentru securitatea cloud în 2026 identifică configurările greșite drept cauza principală în peste 70% din incidentele de date din cloud. Nu vulnerabilități zero-day. Nu atacuri sponsorizate de state. Configurări greșite. În mediile Azure, raza de explozie a unui singur cont de stocare configurat greșit sau a unui Service Principal supra-privilegiat poate expune terabytes de date înainte ca orice alertă să se declanșeze. Raportul IBM Cost of a Data Breach 2026 estimează costul mediu al unei breșe la 4,88 milioane USD — iar configurările greșite ale cloudului se află constant în primele trei cauze contributoare.
Dacă postura de securitate Azure se bazează pe audituri periodice și revizuiri manuale, ești deja în urmă. Ritmul schimbărilor în mediile cloud-native — resurse noi, permisiuni noi, integrări noi — înseamnă că deriva apare mai repede decât orice echipă umană poate urmări. Vizibilitatea automată și continuă nu este un bonus. Este standardul de bază.
Ce Înseamnă cu Adevărat Azure Security Posture
Postura de securitate nu este o metrică de dashboard. Este o reprezentare în timp real a fiecărei suprafețe de risc din mediul Azure: configurări greșite, permisiuni excesive, date necriptate, endpoint-uri expuse, sarcini de lucru nepatched și violări de politici. Microsoft Defender for Cloud oferă un punct de pornire nativ cu Secure Score, dar acesta singur nu spune întreaga poveste — nu capturează căile de lateral movement, nu corelează lanțurile de configurări greșite și se descurcă greu cu contextul multi-cloud.
O strategie matură de postura de securitate Azure acoperă cel puțin șase domenii: identitate și acces, expunere de rețea, protecția datelor, securitatea sarcinilor de lucru, alinierea la conformitate și detectarea amenințărilor.
Unde Mediile Azure Eșuează în Practică
Identități și Service Principals Supra-Privilegiate
IAM cu privilegii minime este un principiu cu care toată lumea este de acord și pe care aproape nimeni nu-l implementează complet. În Azure, problema se manifestă ca Service Principals cu roluri Contributor sau Owner la nivel de abonament, Managed Identities cu acces de scriere la Key Vault și conturi de oaspeți create pentru un proiect acum doi ani și niciodată deprovizionate. Cloud Infrastructure Entitlement Management — CIEM — este disciplina care abordează cu adevărat acest lucru, analizând permisiunile efective, modelele de utilizare și deriva de drepturi în timp.
CIS Microsoft Azure Foundations Benchmark v2.0 solicită explicit revizuiri periodice ale accesului și detectarea automată a identităților inactive. Tratați asta ca un minim, nu ca un plafon. Platforma noastră CSPM mapează continuu graficele de identitate Azure și semnalează extensiile anomale de permisiuni înainte să devină vectori de breșă.
Expunerea Conturilor de Stocare și a Datelor
Configurările greșite ale Azure Blob Storage urmează același tipar ca și eșecurile de securitate S3 din AWS: containere cu acces anonim de citire, Shared Access Signatures cu ferestre de expirare excesiv de lungi și conturi de stocare cu acces public la rețea activat implicit. Criptarea datelor cloud este non-negociabilă — dar criptarea la repaus nu ajută dacă containerul este public citibil. Tehnica MITRE ATT&CK T1530 este una dintre cele mai frecvent observate în incidentele Azure.
Securitatea Kubernetes și a Runtime-ului de Containere
Clusterele AKS introduc o suprafață de atac complet nouă. Securitatea Kubernetes în Azure înseamnă: securizarea API-ului planului de control, aplicarea standardelor de securitate pentru pod-uri, restricționarea containerelor privilegiate și implementarea politicilor de rețea între namespace-uri. Falco este instrumentul open-source de referință pentru securitatea runtime Kubernetes și se integrează curat cu AKS. Dar detectarea runtime fără Container Image Scanning în amonte este o greșeală — prinzi atacatorii în cluster când ai fi putut bloca imaginea vulnerabilă înainte de deployment.
Instrumente CSPM: Puncte Forte și Limitări
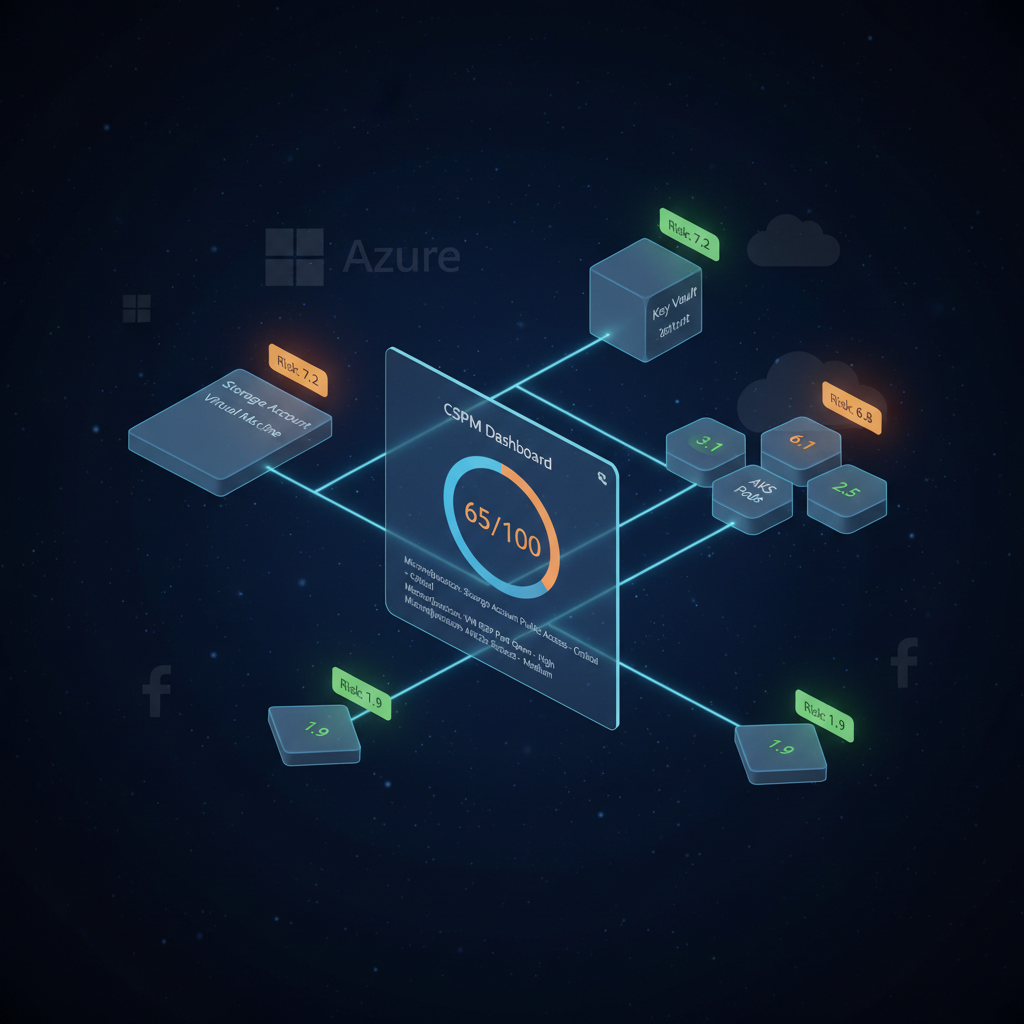
Instrumentele CSPM au avansat semnificativ. Platforme precum Wiz, Prisma Cloud și Microsoft Defender for Cloud oferă acoperire largă pentru detectarea configurărilor greșite față de CIS Benchmarks, NIST CSF 2.0 și SOC 2. Unde slăbesc: corelarea driftului multi-cloud, remedierea acționabilă în medii complexe și capacitatea de a contextualiza riscul simultan pe straturile de identitate, sarcini de lucru și date. Platforma CSPM de la Secrails adoptă o abordare bazată pe grafuri. Combinată cu Cloud Inventory, obții o hartă vie și actualizată continuu a întregului patrimoniu cloud.
Securitatea Serverless și Suprafața Invizibilă de Atac
Azure Functions și Logic Apps extind suprafața de atac în moduri pe care securitatea perimetrală tradițională le ignoră complet. Provocările includ: managed identities supra-privilegiate, gestionarea nesigură a variabilelor de mediu cu secrete hardcodate și validare lipsă a intrărilor. Soluția începe la nivelul codului: analiză statică, Secret Detection în codul funcțiilor și în pipeline-urile de deployment, și aplicarea privilegiilor minime pentru fiecare managed identity.
Policy-as-Code: Singurul Model de Guvernanță Scalabil
Revizuirile manuale de securitate nu se scalează. Policy-as-Code definește bariere de securitate ca reguli controlate prin versiuni care rulează în pipeline-urile CI/CD înainte ca orice să ajungă în producție. Combinat cu scanarea SAST a codului de infrastructură și aplicație, se închide decalajul dintre intenția de securitate și realitatea runtime.
Protecția Sarcinilor de Lucru Cloud: Dincolo de Postură, în Runtime
CWPP este complementul runtime al focusului CSPM pe configurație. În Azure, asta înseamnă Defender for Servers pentru securitatea VM-urilor, Defender for Containers pentru securitatea runtime AKS și Defender for App Service. CWPP fără VM Scans și scanare de imagini în amonte înseamnă detectarea amenințărilor în producție care ar fi putut fi blocate înainte de deployment. CNAPP unifică CSPM și CWPP într-o singură platformă care acoperă întregul ciclu de viață de la cod la cloud.
Lista de Verificare a Posturii de Securitate Azure 2026
Activarea Microsoft Defender for Cloud la nivel de abonament. Impunerea autentificării multi-factor pentru toate conturile Azure AD. Auditarea fiecărui Service Principal cu roluri la nivel de abonament. Activarea înregistrărilor de diagnosticare pentru toate resursele critice. Impunerea endpoint-urilor private pentru conturile de stocare și Key Vaults. Scanarea tuturor imaginilor de containere înainte de deployment. Rularea automată a Secret Detection în toate repository-urile care conțin credențiale Azure. Validarea regulilor NSG trimestrial.