
API-urile sunt noua suprafață de atac — și majoritatea echipelor sunt în urmă
Raportul State of API Security 2026 al Salt Security arată că 94% din organizații au experimentat cel puțin un incident de securitate API în ultimele douăsprezece luni. Nu o configurare greșită teoretică — un incident real. Între timp, o companie medie expune acum peste 15.000 de endpoint-uri API, multe nedocumentate, multe uitate și aproape toate insuficient testate.
Problema nu mai este lipsa de conștientizare. Decalajul stă în execuție: selectarea instrumentelor potrivite, utilizarea lor în punctele corecte ale pipeline-ului și acționarea efectivă pe baza rezultatelor. Acest ghid oferă o prezentare practică a celor mai bune instrumente de testare a securității API disponibile în 2026, modul în care se mapează pe OWASP API Security Top 10 și cum arată un workflow real de testare într-un pipeline DevSecOps matur.
De ce securitatea API necesită o categorie proprie de instrumente
Scannerele tradiționale de aplicații web au fost construite pentru formulare HTML și cookie-uri de sesiune. API-urile — REST, GraphQL, gRPC — se comportă diferit. Expun logica de afaceri în mod direct. Instrumentele DAST care se bazează pe crawling DOM ratează pur și simplu cea mai mare parte a suprafeței de atac într-o arhitectură modernă de microservicii.
Broken Object Level Authorization (BOLA), prima intrare în OWASP API Security Top 10, este un exemplu perfect. Un scanner care nu înțelege diferența semantică dintre GET /users/123 și GET /users/456 nu va semnala decalajul de autorizare dintre ele. Aveți nevoie de instrumente care înțeleg schemele API și pot raționa despre logica de control al accesului.
OWASP API Security Top 10 — Cadrul de risc care vă ghidează lista de verificare
Înainte de a alege instrumente, aveți nevoie de un model de risc. OWASP API Security Top 10 (actualizat în 2023, în continuare referința dominantă în 2026) este cel mai apropiat de un standard universal pentru categorizarea amenințărilor API.
API1 — Broken Object Level Authorization (BOLA)
Cel mai frecvent și cel mai exploatat. Testarea necesită replay autentificat cu identificatori de obiecte modificați. Instrumente precum Astra Security sau StackHawk sunt mai eficiente decât scannerele generice.
API2 — Broken Authentication
Validare slabă a token-urilor, ID-uri de sesiune previzibile, atacuri de confuzie a algoritmului JWT. Instrumente precum jwt_tool și Burp Suite Pro sunt standard.
API3 — Broken Object Property Level Authorization
Vulnerabilități de mass assignment. Un atacator trimite câmpuri suplimentare în corpul POST și API-ul le persistă orbește — inclusiv câmpuri precum isAdmin: true.
Cele mai bune instrumente de securitate API în 2026
OWASP ZAP
Cel mai utilizat instrument DAST open-source pentru API-uri. Modul de scanare API al ZAP este solid pentru integrarea automată în pipeline. Limitare: se descurcă mai greu cu BOLA și cu defectele de logică de afaceri.
Burp Suite Pro
Standardul de aur pentru testarea manuală a securității API. Modulele Intruder, Repeater și Sequencer oferă control fin pentru testarea fluxurilor de autentificare și autorizare.
StackHawk
Construit special pentru echipele DevSecOps. Se integrează direct cu GitHub Actions, GitLab CI și Jenkins, prezentând rezultatele în cadrul workflow-urilor de pull request.
Nuclei (ProjectDiscovery)
Un scanner de vulnerabilități bazat pe template-uri cu o bibliotecă în creștere de verificări specifice API. Rapid, ușor și prietenos cu pipeline-ul.
42Crunch API Security Audit
Analizează specificația OpenAPI pentru puncte slabe de securitate înainte de a rula primul test. Se potrivește natural cu securitatea codului — prinzând probleme de contract API în faza de design.
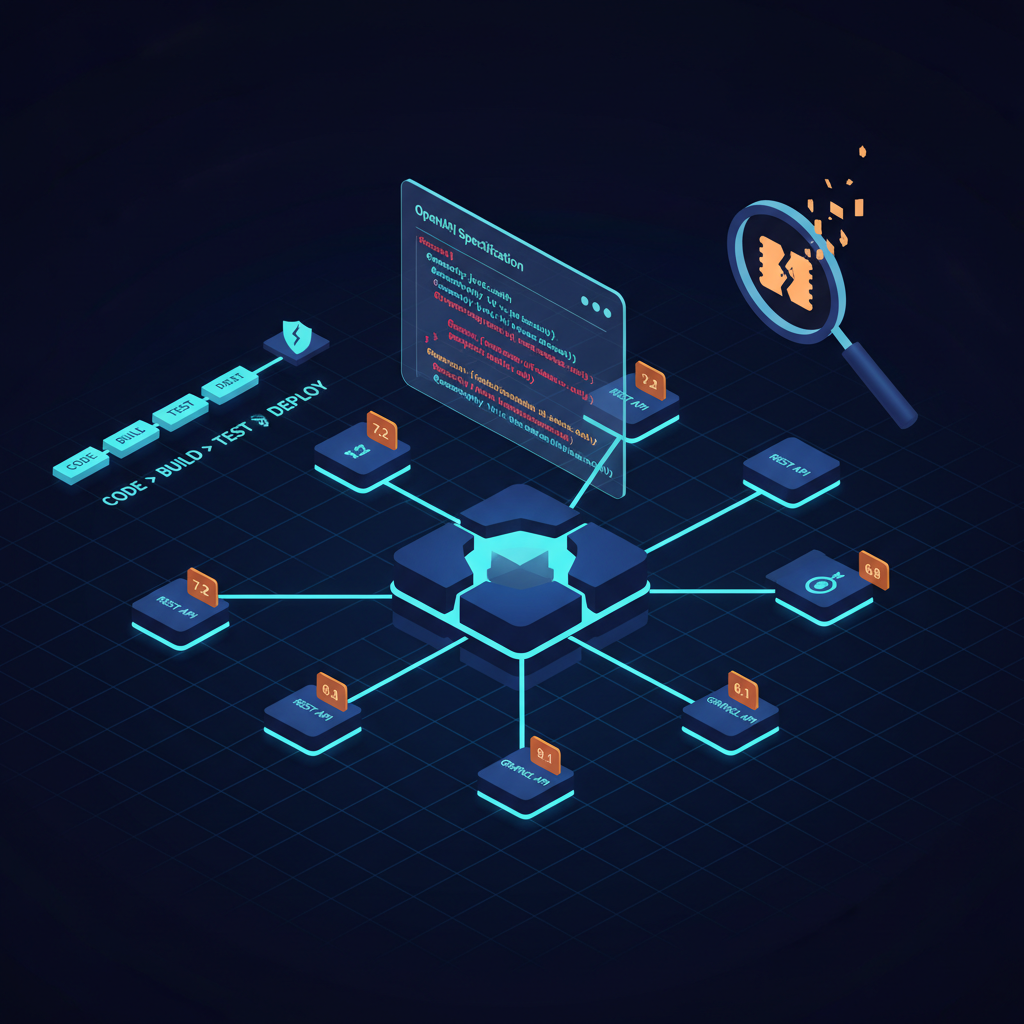
Integrarea testării securității API în pipeline-ul DevSecOps
Shift-left nu este doar un slogan — este o cerință structurală atunci când API-urile sunt livrate de mai multe ori pe săptămână.
Faza pre-commit / Design
42Crunch sau Spectral pentru linting OpenAPI cu reguli de securitate. Combinat cu scanarea SAST pentru codul de bază — prinde atât contractul, cât și implementarea simultan.
Faza Pull Request / Build
ZAP în modul de scanare API sau StackHawk împotriva unui mediu efemer. Detectarea secretelor ar trebui să ruleze și ea — cheile API trimise în codul sursă sunt printre principalii vectori de acces inițial.
Staging / Pre-producție
Scanări autentificate complete cu scripturi de automatizare Burp Suite sau Astra. Testare BOLA cu mai multe conturi de utilizatori de test.
Monitorizare în producție
Monitorizarea de securitate API în timp real analizează traficul live pentru anomalii comportamentale. Pentru echipele care gestionează medii multi-cloud, conectarea posturii de securitate API la controalele mai largi de securitate cloud oferă o imagine mai completă a riscului.
Instrumente open-source de securitate API de cunoscut
- OWASP ZAP — cea mai bună opțiune gratuită pentru DAST automat.
- jwt_tool — testare specializată JWT. Esențial pentru orice API care utilizează autentificare JWT.
- Arjun — descoperire de parametri HTTP. Găsește parametri ascunși în endpoint-urile API.
- kiterunner (kr) — brute-force pe rutele API. Excelent pentru endpoint-urile nedocumentate.
- RESTler (Microsoft Research) — fuzzer REST API cu stare care deduce reguli de utilizare din spec-ul OpenAPI.
- GraphQL Cop — testare de securitate GraphQL dedicată.
Aceste instrumente, conectate cu un flux de lucru structurat de gestionare a vulnerabilităților, oferă chiar și echipelor cu resurse limitate un program credibil de securitate API. La SECRAILS, conectăm constatările scannerelor cu datele CSPM și semnalele comportamentale în timp real într-o vedere unificată a riscului.