
El costo de encontrar vulnerabilidades tarde es astronómico
El informe Cost of a Data Breach 2026 de IBM fija el costo promedio de una brecha de datos en 4,88 millones de dólares. Pero hay una cifra que raramente recibe suficiente atención: una vulnerabilidad encontrada en producción cuesta aproximadamente 30 veces más corregir que una detectada durante la fase de diseño. No es un error de redondeo — es un argumento fundamental para repensar dónde encaja la seguridad en el ciclo de vida del desarrollo de software.
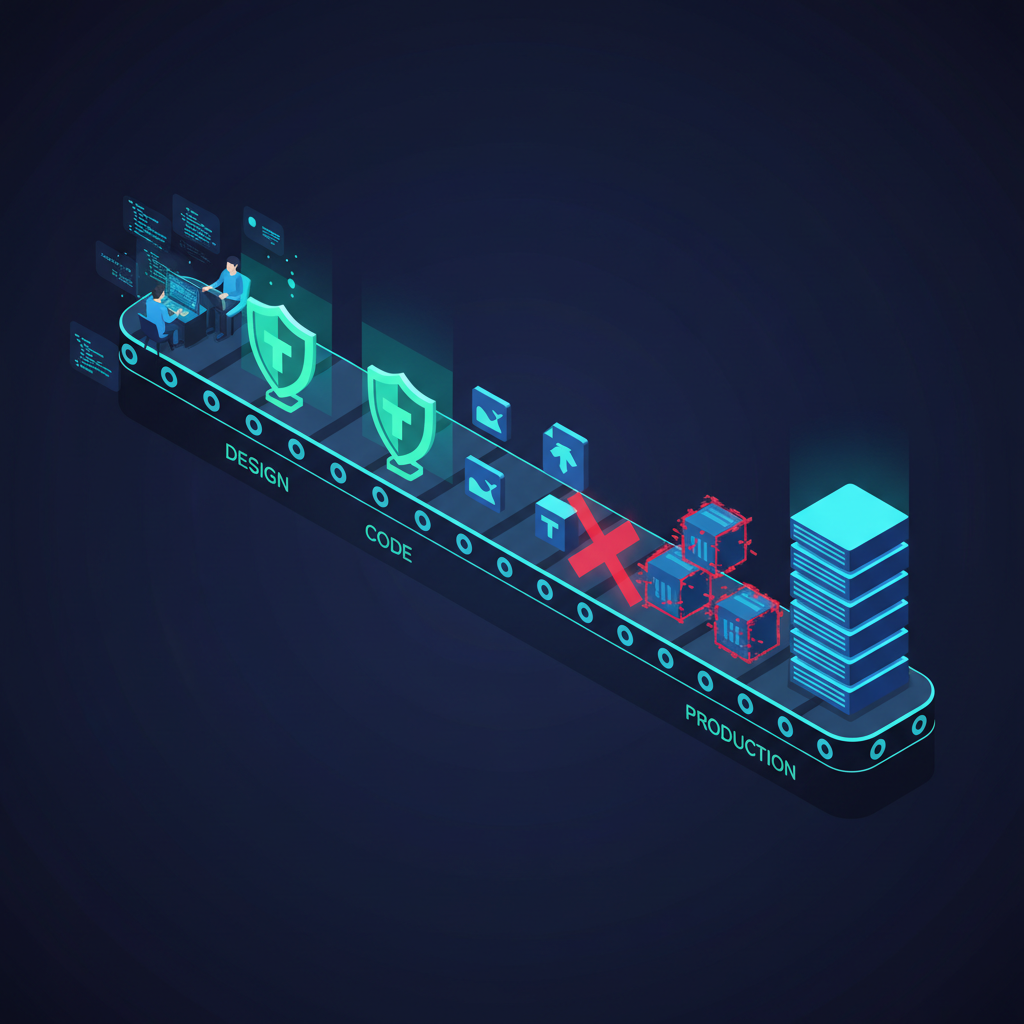
Shift left security es la práctica de mover las pruebas de seguridad, el análisis y la aplicación de políticas más temprano en el pipeline de desarrollo — desde el lado derecho del SDLC (producción, post-despliegue) hacia la izquierda (diseño, codificación, build). Suena engañosamente simple. En la práctica, requiere un cambio cultural genuino, realineación del tooling y disposición para que los desarrolladores asuman la responsabilidad de los resultados de seguridad que históricamente delegaban a equipos separados.
Si en 2026 ejecutas un programa DevSecOps y la seguridad sigue siendo principalmente una puerta antes de producción, no estás ejecutando DevSecOps. Estás ejecutando DevOps con una auditoría de seguridad pegada al final.
¿Qué es shift left security?
El término proviene de visualizar un cronograma de desarrollo como una línea horizontal: requisitos y diseño a la izquierda, despliegue y operaciones a la derecha. Desplazarse hacia la izquierda significa llevar las actividades de seguridad hacia ese lado temprano: modelado de amenazas en la fase de diseño, análisis estático durante la codificación, escaneo de dependencias en tiempo de build, verificaciones de imágenes de contenedor antes de que la imagen llegue a un registry.
El objetivo no es eliminar la seguridad post-despliegue — ese es el dominio del shift right, igualmente importante. El objetivo es cambiar la economía. Detectar un secreto AWS hardcodeado en un commit lleva segundos con las herramientas adecuadas. Descubrir ese mismo secreto seis meses después en una investigación de brecha cuesta órdenes de magnitud más.
Shift Left vs Shift Right: Dos caras de la misma moneda
Existe una falsa dicotomía que a veces surge en estas discusiones — la idea de que shift left y shift right son filosofías competidoras. No lo son. Son complementarias, y los programas de seguridad maduros necesitan ambas.
Shift right testing se enfoca en la seguridad en tiempo de ejecución: chaos engineering, pruebas de penetración en staging, detección de anomalías de comportamiento en producción, validación continua de cumplimiento contra entornos live. Shift right descubre vulnerabilidades que solo se manifiestan bajo patrones de tráfico reales.
Shift left security maneja lo que shift right no puede: encontrar problemas antes de que se integren en artefactos desplegables. Las herramientas SAST analizan el código fuente en busca de patrones de inyección SQL, deserialización insegura, credenciales hardcodeadas. Las herramientas de detección de secretos capturan claves API antes de que salgan del equipo del desarrollador. Los escáneres IaC señalan buckets S3 mal configurados en Terraform antes de que el bucket sea aprovisionado.
El enfoque shift left security en pipelines DevSecOps
Un enfoque real de shift left security no es una sola herramienta — es un conjunto de controles en capas integrados a lo largo del pipeline CI/CD.
Pre-commit: La primera línea de defensa
Los hooks pre-commit son la posición más a la izquierda que puede alcanzar la seguridad. Las herramientas de detección de secretos capturan secretos y violaciones de políticas antes de que un commit llegue al repositorio remoto. Nuestra solución de Secret Detection está construida precisamente para esta capa.
Pipeline CI: SAST, SCA y escaneo IaC
Una vez que el código llega al pipeline CI, tres categorías de escaneo se vuelven críticas. SAST analiza el código en sí en busca de patrones de vulnerabilidad. SCA examina bibliotecas de terceros y dependencias open-source en busca de CVEs conocidos. El escaneo IaC valida manifiestos de Terraform, CloudFormation y Kubernetes contra benchmarks de seguridad como CIS Controls.
Build de contenedor: Escaneo de imagen antes del push
Las imágenes de contenedor transportan vulnerabilidades indefinidamente si no se escanean. El Container Image Scanning en tiempo de build — no solo en tiempo de despliegue — garantiza que las imágenes vulnerables nunca lleguen a tu registry.
Policy as Code: Guardarraíles que escalan
Las revisiones manuales de seguridad no escalan. Policy-as-code sí. La plataforma Policy-as-Code asegura que los mismos estándares de seguridad se apliquen consistentemente en cada ejecución de pipeline, cada equipo, cada entorno cloud.
Mejores prácticas de shift left security para 2026
Tratar los hallazgos de seguridad como bugs de desarrolladores
Cuando un hallazgo SAST se enruta a un tablero Jira del equipo de seguridad que los desarrolladores nunca ven, ya has fallado. Shift left security solo funciona cuando el feedback llega al desarrollador en su flujo de trabajo existente — en el comentario del PR, en el IDE, en el check de CI que bloquea el merge.
Definir umbrales claros de severidad para los pipeline gates
No todos los hallazgos deberían bloquear un despliegue. CVSS crítico por encima de 9.0? Bloquear. Hallazgos medios? Marcar y rastrear. Nuestra plataforma de Vulnerability Management incorpora esta priorización basada en riesgo de forma nativa.
Desplazar también el modelado de amenazas hacia la izquierda
En un programa shift left maduro, el threat modeling ocurre en la planificación del sprint — no una vez al año realizado por el equipo de seguridad en aislamiento. STRIDE, PASTA y OWASP Threat Dragon son marcos viables.
Construir un programa de Security Champions
No puedes insertar un ingeniero de seguridad en cada equipo. Los security champions — desarrolladores con formación adicional en seguridad — cierran esa brecha y representan una de las inversiones de mayor apalancamiento que puede hacer un programa de seguridad.
Medir MTTR, no solo cobertura
La cobertura importa, pero el mean time to remediate es la métrica que te dice si el programa realmente funciona. Una vulnerabilidad abierta durante 90 días en un repositorio escaneado no es mejor que una en uno sin escanear.
Errores comunes que destruyen los programas shift left
El tool sprawl es el primer asesino. Cinco herramientas SAST diferentes, tres escáneres de secretos, dos validadores IaC — todos produciendo hallazgos en formatos distintos que nadie tiene tiempo de consolidar. La plataforma de Code Security de Secrails aborda exactamente esto. El segundo escollo es el alert fatigue. El tercero es ignorar la capa cloud — código perfectamente seguro desplegado en un entorno cloud mal configurado sigue siendo explotable. Ahí es donde CSPM y Cloud Security cierran la brecha.
Shift left security y cumplimiento normativo
Los marcos de cumplimiento como SOC 2, ISO 27001 y NIS2 exigen cada vez más evidencia de controles de seguridad integrados en los procesos de desarrollo. Un programa shift left bien implementado genera la evidencia de auditoría casi como subproducto de la operación normal.
Cómo se ve la madurez real
Una postura de shift left security madura en 2026 se ve así: los desarrolladores reciben feedback de secret detection y SAST en el IDE antes de que el código sea commiteado. El pipeline CI ejecuta SAST, SCA y escaneo IaC en cada PR. Las imágenes de contenedor se escanean en tiempo de build. Los cambios de infraestructura pasan por validación de policy-as-code. Una red de security champions triagea los hallazgos medios dentro del sprint. No es una fantasía — los equipos que trabajan en plataformas como SECRAILS operan a este nivel hoy.