
Por qué las herramientas SAST son imprescindibles en 2026
El informe State of Software Security 2026 de Veracode reveló que el 76% de las aplicaciones contienen al menos una vulnerabilidad de seguridad en el primer análisis, y el tiempo medio de remediación de una vulnerabilidad de alta severidad sigue superando los 200 días. En esa brecha entre introducción y remediación es donde ocurren las brechas. El Static Application Security Testing (SAST) cierra esa brecha detectando vulnerabilidades en el código fuente antes de que una sola línea llegue a producción.
El problema que enfrenta la mayoría de los equipos de seguridad: despliegan una herramienta SAST, la ven generar 4.000 hallazgos por sprint, y luego ven cómo los desarrolladores ignoran todos y cada uno de ellos. La respuesta no es abandonar SAST — sino entender qué hace realmente bien, dónde falla, y cómo combinarlo con DAST y SCA para obtener señales significativas.
Qué hace realmente SAST — y dónde falla
SAST analiza código fuente, bytecode o código binario sin ejecutar la aplicación. Análisis de taint, análisis de flujo de datos, grafos de flujo de control — el escáner rastrea cómo las entradas no confiables se mueven por el codebase. La potencia de SAST radica en que se ejecuta temprano — en el IDE, en un hook pre-commit o en una etapa CI/CD. SAST no puede encontrar vulnerabilidades que solo se manifiestan en runtime: bypass de autenticación, condiciones de carrera o SSRF. Para eso, necesitas pruebas dinámicas.
SAST vs DAST: Dos modelos de amenaza diferentes
SAST pregunta: ¿contiene este código patrones inseguros? DAST pregunta: ¿puede un atacante explotar esta aplicación en ejecución? Las herramientas DAST envían peticiones a una aplicación en ejecución y encuentran vulnerabilidades que requieren contexto de ejecución: XSS reflejado, debilidades de autenticación, cabeceras HTTP mal configuradas.
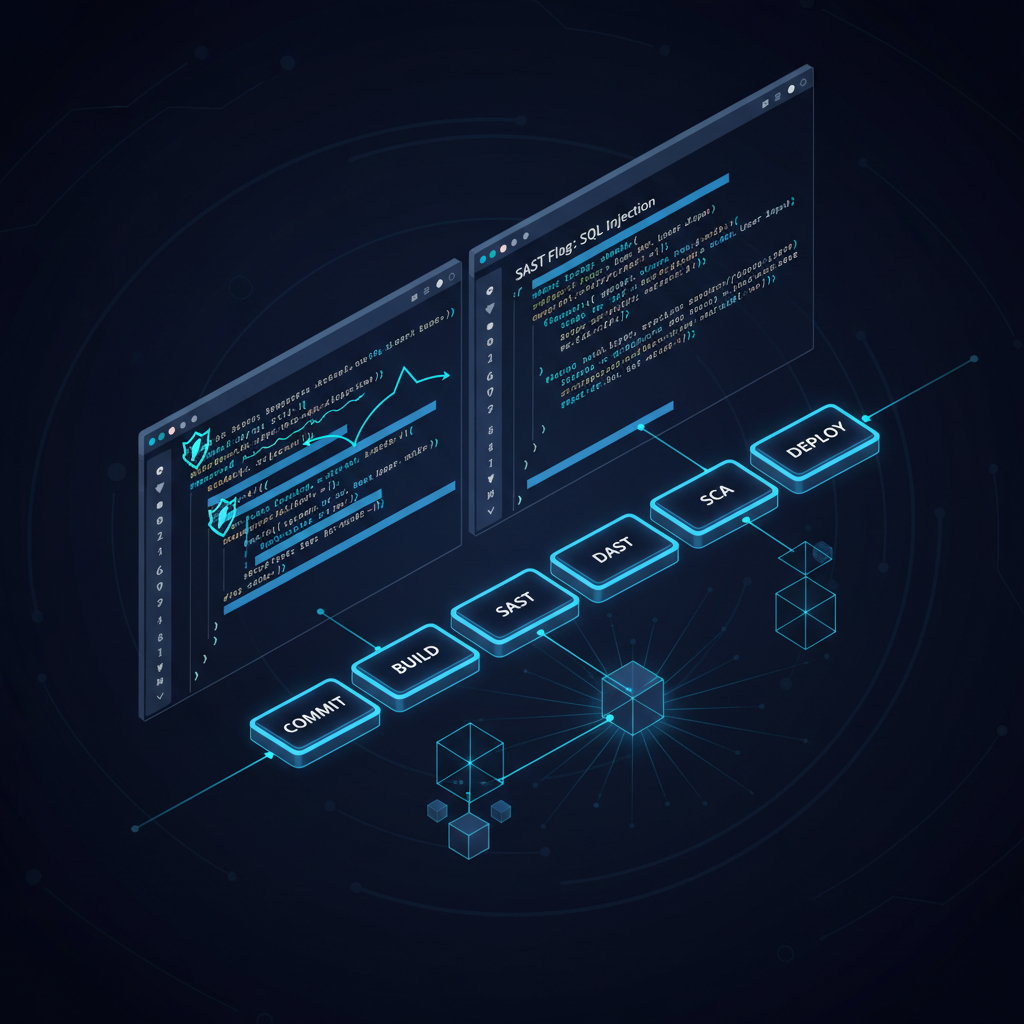
En un pipeline DevSecOps maduro, SAST se ejecuta en CI en cada pull request. DAST se ejecuta contra staging. Son complementarios. El reto práctico con DAST es que requiere una aplicación desplegada y en ejecución, lo que lo sitúa más tarde en el pipeline.
SAST vs SCA: Riesgo del código propio vs. código de terceros
SAST encuentra bugs en tu propio código. SCA encuentra CVEs conocidos en dependencias de código abierto de terceros. Log4Shell fue un problema de SCA — los equipos con SAST pero sin SCA no tenían visibilidad sobre versiones vulnerables de log4j. En 2026, SCA se ha expandido a la generación de SBOM y el cumplimiento de licencias. La postura de seguridad del código de cualquier aplicación moderna debe tener en cuenta simultáneamente el riesgo propio y de terceros.
Las mejores herramientas SAST en 2026
Semgrep ha conquistado una cuota considerable del mercado con su sintaxis de reglas limpia y una tasa de falsos positivos dramáticamente menor. Checkmarx One sigue siendo el líder empresarial con fuerte soporte para Java, .NET y JavaScript. Veracode destaca con formación integrada para desarrolladores. Snyk Code impresiona por la experiencia del desarrollador y sugerencias de corrección impulsadas por IA. SonarQube es omnipresente en pipelines CI como híbrido de calidad de código y seguridad.
Para los equipos que quieren SAST integrado en una plataforma más amplia — junto con Secret Detection, Container Image Scanning y Policy-as-Code — SAST en la plataforma Secrails proporciona correlación unificada de hallazgos en las capas de código, contenedor y nube.
Integrar SAST en el pipeline CI/CD sin perder velocidad
El modelo de gating incremental es el más efectivo: establece una línea base de hallazgos existentes, márcalos como deuda técnica, bloquea solo los nuevos hallazgos de alta severidad en el PR actual. Ajuste agresivo de reglas. Los hallazgos deben ir al flujo de trabajo del desarrollador — GitHub Advanced Security, dashboards de seguridad de GitLab o Jira Security. El flujo de gestión de vulnerabilidades debe cerrar el ciclo.
Reducir falsos positivos de SAST
Tres técnicas que entregan resultados consistentemente: supresión contextual con rastros de auditoría, niveles de confianza de reglas y triaje asistido por IA. Snyk, Checkmarx y Semgrep Pro alcanzan aproximadamente el 85 por ciento de precisión en la predicción de verdaderos positivos en 2026.
Qué buscar al evaluar herramientas SAST
Cobertura de lenguajes para tu stack real, calidad de integración CI/CD, escaneo incremental, benchmarks de falsos positivos y experiencia del desarrollador. Evaluación honesta del costo total de propiedad. Para un enfoque completo e integrado, Secrails ofrece SAST, detección de secretos, escaneo de contenedores y gestión de postura cloud en una única plataforma para equipos DevSecOps.