
OWASP Top 10: Todavía la lista más citada en seguridad de aplicaciones
Aproximadamente el 84% de las brechas de software explotan vulnerabilidades en la capa de aplicación, según el Informe de Investigaciones de Violaciones de Datos de Verizon 2026. Sin embargo, los equipos siguen desplegando código con controles de acceso defectuosos, secretos codificados de forma fija y entornos IaaS mal configurados cada día. El OWASP Top 10 existe precisamente porque estos no son vectores de ataque exóticos — son fallos predecibles y repetibles que las organizaciones siguen cometiendo.
Si estás ejecutando un pipeline DevSecOps en 2026, el OWASP Top 10 es el mínimo indispensable. No un ejercicio de casillas. Un marco vivo que debe estar integrado en tu proceso de revisión de código, tus puertas CI/CD y tu escaneo de infraestructura como código. Esta guía desglosa cada una de las categorías del OWASP Top 10, las mapea a herramientas DevSecOps reales, aborda el emergente OWASP Top 10 para LLMs y explica cómo las decisiones arquitectónicas IaaS vs PaaS afectan tu superficie de ataque.
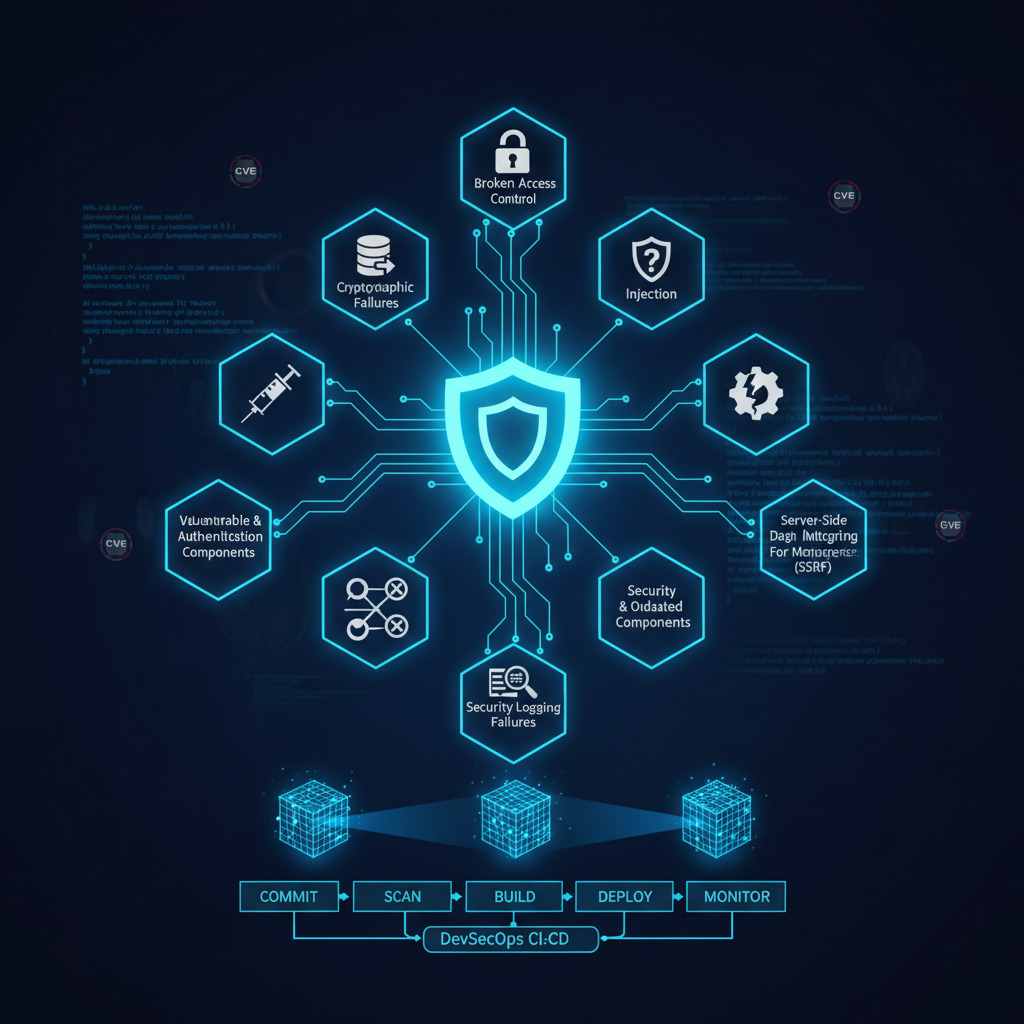
Las Categorías del OWASP Top 10
A01 — Control de Acceso Defectuoso
Sigue siendo el número uno. Sin cambios desde 2021. Cubre todo desde IDOR hasta escalada de privilegios. En arquitecturas de microservicios, las suposiciones de confianza entre servicios crean caminos de movimiento lateral peligrosos.
A02 — Fallos Criptográficos
Configuraciones TLS débiles, suites de cifrado obsoletas, transmisión en texto claro de datos personales. Las políticas de bucket S3 mal configuradas y las instantáneas de bases de datos no cifradas son las manifestaciones más comunes en despliegues cloud-native.
A03 — Inyección
SQL injection, LDAP injection, OS command injection. La inyección NoSQL — el abuso del operador $where de MongoDB — es cada vez más relevante a medida que proliferan las bases de datos de documentos.
A04 — Diseño Inseguro
Los equipos que omiten el modelado de amenazas construyen arquitecturas que no se pueden parchear. La falta de limitación de velocidad en endpoints sensibles y los flujos de autenticación sin protección contra fuerza bruta son ejemplos clásicos.
A05 — Configuración Incorrecta de Seguridad
Credenciales por defecto, políticas CORS permisivas, mensajes de error verbose. En el contexto de la seguridad cloud, esto se mapea a roles IAM excesivamente permisivos, buckets expuestos públicamente y segmentación de red faltante. Las herramientas CSPM detectan estas configuraciones incorrectas de forma continua.
A06 — Componentes Vulnerables y Desactualizados
Log4Shell validó catastróficamente esta categoría. Los SBOMs son ahora una expectativa regulatoria en algunas jurisdicciones. Trivy y Grype escanean imágenes de contenedores. Las puntuaciones EPSS ayudan a priorizar la explotabilidad real.
A07 — Fallos de Identificación y Autenticación
Contraseñas débiles, MFA ausente, gestión de sesiones defectuosa. Los ataques de fijación de sesión contra implementaciones JWT aparecen regularmente en programas de bug bounty.
A08 — Fallos de Integridad de Software y Datos
Compromisos de pipelines CI/CD, actualizaciones sin firmar y vulnerabilidades de deserialización. SolarWinds y 3CX son ejemplos canónicos. Sin verificar firmas de artefactos con Sigstore o Cosign, la integridad del pipeline no está garantizada.
A09 — Fallos de Registro y Monitoreo de Seguridad
Los logs ausentes aseguran que los ataques pasen desapercibidos durante meses. El Informe de Costo de una Brecha de Datos de IBM 2026 sitúa el tiempo promedio de detección en 194 días. El registro adecuado y las alertas correlacionadas marcan la diferencia crítica.
A10 — Server-Side Request Forgery (SSRF)
Los ataques SSRF pivotan a través de la aplicación para alcanzar infraestructura interna. Los endpoints de metadatos cloud son objetivos principales. En entornos IaaS, un SSRF exitoso puede exponer credenciales de instancia con permisos para tomar el control de cuentas cloud completas.
IaaS vs PaaS y el Perfil de Riesgo OWASP
En IaaS, tu equipo posee el sistema operativo y todo lo que está por encima — cada categoría OWASP puede manifestarse en cada capa. PaaS desplaza el límite de responsabilidad compartida pero no elimina los riesgos a nivel de aplicación. CSPM ayuda a mapear configuraciones incorrectas independientemente del modelo de implementación, y Policy-as-Code codifica los controles organizacionales como puertas CI/CD obligatorias.
Checkov para la Conformidad con OWASP
Checkov escanea archivos de infraestructura como código contra políticas mapeadas a las categorías del OWASP Top 10, detectando configuraciones incorrectas (A05), cifrado faltante (A02), acceso excesivamente permisivo (A01) y registro ausente (A09) antes de que cualquier código llegue a producción. Las políticas personalizadas extienden esto a los controles específicos de la organización.
Seguridad de Contenedores y OWASP
Container Image Scanning debería ser innegociable en cualquier pipeline DevSecOps. Trivy, Grype y Snyk Container ofrecen integración con registros y hooks para pipelines CI. Las configuraciones de Kubernetes RBAC deben auditarse regularmente para detectar riesgos A01. SAST complementa el escaneo de imágenes mediante el análisis estático del código de la aplicación.
OWASP Top 10 para LLMs
Prompt injection, manejo inseguro de salidas, envenenamiento de datos de entrenamiento y agencia excesiva son los riesgos principales. AI-SPM inventaría los modelos de IA, audita sus permisos y monitorea comportamientos anómalos. Si construyes sobre APIs LLM, el OWASP LLM Top 10 debe formar parte de tu proceso de modelado de amenazas.
Integrando el OWASP Top 10 en Tu Pipeline DevSecOps
Secret Detection en hooks pre-commit es la intervención de menor costo con mayor efecto de reducción del blast-radius. Escaneo SAST en PRs para fallos de inyección. SCA y generación de SBOM en la fase de compilación para A06. Escaneo de imágenes de contenedores en la puerta del registro. Vulnerability Management correlaciona todos los hallazgos en una vista de riesgo unificada.
El OWASP Top 10 es un suelo, no un techo. Combínalo con modelado de amenazas, ejercicios de red team y monitoreo continuo de cumplimiento normativo para lograr una reducción real del riesgo.