
Las multas acumuladas del GDPR superaron los 4.200 millones de euros a mediados de 2026. Una parte significativa de esas sanciones se remonta al mismo fallo fundamental: las organizaciones no podian gestionar adecuadamente las solicitudes de derechos de los interesados. No porque las ignoraran por completo, sino porque las gestionaban mal. Plazos incorrectos, respuestas incompletas, sin trazabilidad.
Esa es la incomoda realidad. La mayoria de las organizaciones tienen una politica de privacidad. Muchas menos tienen un proceso operativamente solido para recibir, verificar, cumplir y documentar las solicitudes de acceso a datos bajo el GDPR.
Cuales son los derechos de los interesados bajo el GDPR?
El Capitulo III del GDPR (articulos 12 a 23) define un conjunto de derechos que cualquier individuo puede ejercer frente a cualquier organizacion que procese sus datos personales. No son caracteristicas opcionales, son derechos juridicamente exigibles.
- Derecho de acceso (art. 15) Confirmacion del tratamiento y una copia de los datos junto con informacion complementaria.
- Derecho de rectificacion (art. 16) Correccion de datos inexactos sin demora injustificada.
- Derecho de supresion (art. 17) Eliminacion de datos en determinadas circunstancias.
- Derecho a la limitacion del tratamiento (art. 18) Restriccion del uso de los datos mientras se resuelve una controversia.
- Derecho a la portabilidad (art. 20) Recepcion de datos en un formato legible por maquina.
- Derecho de oposicion (art. 21) Oposicion al tratamiento basado en intereses legitimos o marketing directo.
- Derechos relacionados con decisiones automatizadas (art. 22) Proteccion frente a decisiones tomadas exclusivamente por algoritmos con efectos significativos.
Que es una solicitud de acceso del interesado?
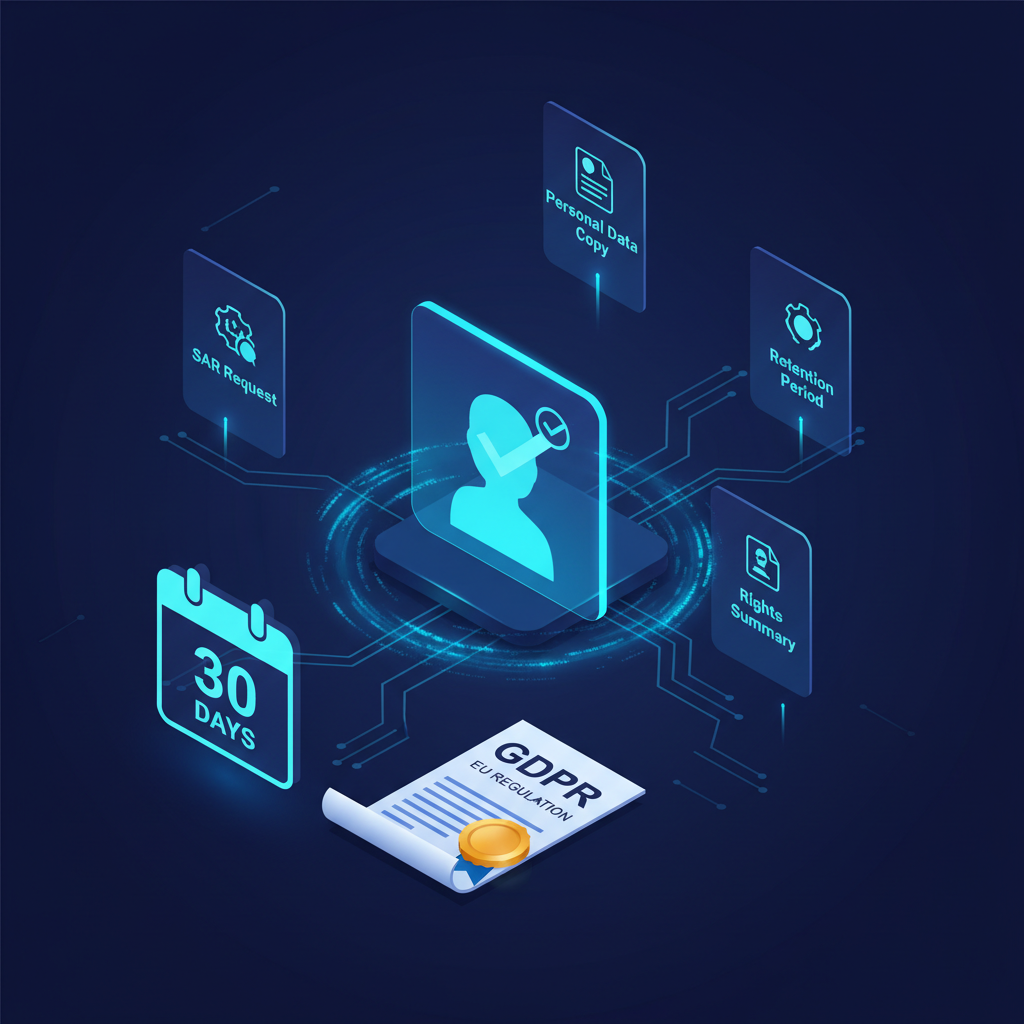
Una solicitud de acceso del interesado, en ingles Subject Access Request o DSAR, es el mecanismo formal mediante el cual un individuo ejerce su derecho del articulo 15. Una respuesta conforme debe incluir una copia de los datos, las finalidades del tratamiento, las categorias de datos, los destinatarios, los periodos de conservacion, informacion sobre otros derechos y detalles sobre las decisiones automatizadas.
El plazo de 30 dias para las solicitudes SAR
Segun el articulo 12(3) del GDPR, las organizaciones deben responder sin demora injustificada y en todo caso en el plazo de un mes natural desde la recepcion. El reloj empieza a contar desde el dia en que se recibe la solicitud, no desde que alguien la registra internamente.
Existe una prorroga unica de dos meses adicionales para solicitudes complejas o numerosas, pero el interesado debe ser informado dentro del primer mes y se le debe explicar el motivo. El silencio tras 30 dias constituye una infraccion.
Construccion de un proceso conforme de respuesta SAR
Verificacion de identidad, descubrimiento de datos, determinacion del alcance, redaccion, preparacion de la respuesta y documentacion, cada paso debe estar definido, asignado y registrado. Sin registros de actividades de tratamiento actualizados, ensamblar una respuesta SAR se convierte en arqueologia digital manual. Herramientas que proporcionan visibilidad continua sobre el panorama de datos, similar a las capacidades de un Cloud Inventory, se convierten en infraestructura esencial para los equipos de privacidad.
Esta disciplina de documentacion conecta directamente con programas mas amplios de Compliance. Los equipos que ya gestionan SOC 2 o ISO 27001 tienen habitos de recogida de evidencias que se trasladan bien a la gestion de SAR bajo el GDPR.
Interseccion entre derechos de los interesados y seguridad
Un canal SAR mal disenado es una vulnerabilidad de divulgacion de informacion. Un atacante que envie un SAR en nombre de un objetivo podria extraer datos sensibles si los controles de verificacion son debiles. Los enfoques de Policy-as-Code ayudan a codificar los controles de privacidad como reglas ejecutables automaticamente. Las pruebas estaticas de seguridad de aplicaciones mediante SAST durante el desarrollo detectan vulnerabilidades antes de que se conviertan en brechas GDPR en produccion.
Tendencias de aplicacion en 2026
Las autoridades supervisoras no solo persiguen a las grandes tecnologicas. Las infracciones tipicas de las empresas medianas incluyen superar el plazo de un mes, respuestas incompletas, requisitos de verificacion desproporcionados y falta de procesos documentados. La accion coordinada de aplicacion del EDPB en 2026 se centro explicitamente en los procesos de derechos de los interesados. La madurez del proceso es en si misma un objetivo de control.
Descubre mas recursos en el blog de SECRAILS y conoce como SECRAILS ayuda a las organizaciones a construir la infraestructura de seguridad que respalda el cumplimiento de la privacidad.