
Proteccion de cargas de trabajo en la nube en 2026: las apuestas han cambiado
El 73% de las brechas de seguridad en la nube durante 2026 involucran identidades con exceso de privilegios, segun el informe de la Cloud Security Alliance. No CVEs sin parchear, no buckets S3 mal configurados, sino identidades con demasiado acceso y sin nadie vigilando. Ese numero deberia provocar una revision profunda de como tu organizacion aborda la proteccion de cargas de trabajo en la nube.
La superficie de ataque en la nube se ha expandido enormemente. Clusteres de Kubernetes, funciones serverless, VMs efimeras y servicios de IA gestionados funcionan simultaneamente en AWS, Azure y GCP. El movimiento lateral a traves de cuentas de servicio con exceso de privilegios se ha convertido en la tecnica preferida en las campanas de ransomware nativas de la nube en 2026.
Esta guia corta la niebla de acronimos: CWPP, CSPM, CIEM, CNAPP. Explicamos que defiende cada capa, donde se superponen, donde fallan y como combinarlas en una arquitectura que realmente funcione a escala.
Que hace realmente la proteccion de cargas de trabajo en la nube
CWPP se enfoca en la carga de trabajo en si: VMs, contenedores, pods de Kubernetes, funciones serverless. El trabajo principal es la defensa en tiempo de ejecucion. Herramientas como Falco, Aqua Security y Sysdig proporcionan visibilidad a nivel de kernel sobre lo que realmente hacen las cargas de trabajo. Un contenedor mal configurado es un hallazgo de CSPM. Un contenedor comprometido que esta exfiltrando datos es un evento de CWPP.
La matriz cloud de MITRE ATT&CK cataloga mas de 90 tecnicas especificas para el compromiso de cargas de trabajo en la nube. Una solucion CWPP que no mapea senales de comportamiento a estas tecnicas deja la mayor parte de su superficie de deteccion a oscuras.
CSPM: postura, no tiempo de ejecucion
Cloud Security Posture Management vive en el plano de control. Evalua continuamente las configuraciones de la nube contra benchmarks de seguridad. Nuestra plataforma CSPM ingiere telemetria de configuracion de forma continua y muestra la deriva de mayor riesgo antes de que se convierta en un titular de brecha.
La prueba simple: si el problema existe incluso sin un atacante activo, es un problema de postura, CSPM. Si solo se manifiesta cuando alguien esta abusando activamente de tu entorno, es un problema de tiempo de ejecucion, CWPP.
Para la seguridad especifica de contenedores, combinar verificaciones de configuracion CSPM con container image scanning y monitoreo de comportamiento en tiempo de ejecucion proporciona una postura de defensa en profundidad a lo largo de todo el ciclo de vida de la carga de trabajo.
Seguridad CIEM: la capa de identidad que todos subestiman
Cloud Infrastructure Entitlement Management es la mas nueva de las tres disciplinas y probablemente la mas infrafinanciada. Las identidades acumulan permisos mucho mas alla de lo que realmente usan. Las herramientas CIEM analizan la brecha entre los permisos otorgados y los permisos utilizados.
El entorno cloud empresarial promedio tiene mas de 40.000 identidades de maquinas activas y menos del 5% operan dentro de limites de privilegio minimo. Un atacante que compromete una de esas identidades hereda inmediatamente un enorme radio de explosion.
Microsoft Entra Permissions Management
Microsoft Entra Permissions Management es una de las ofertas CIEM mas maduras del mercado. Cubre Azure, AWS y GCP e integra con Microsoft Defender for Cloud. Consulta nuestros recursos sobre Microsoft Defender para orientacion sobre como incorporar Entra en un stack de seguridad en la nube mas amplio.
Construyendo una arquitectura de proteccion de cargas de trabajo por capas
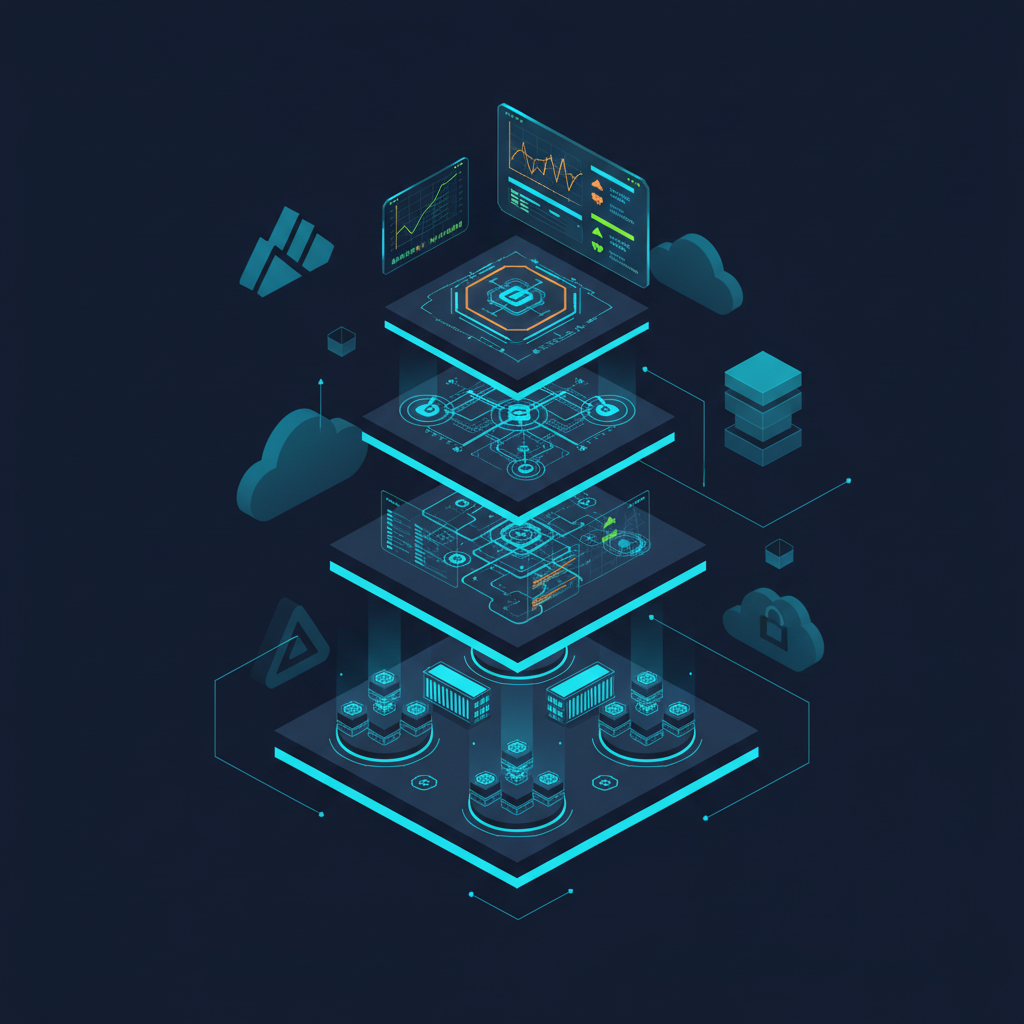
Capa 1: asegurar el build con SAST, secret detection y escaneo de imagenes. Capa 2: aplicar estandares de configuracion con Policy-as-Code. Capa 3: gestionar identidades con privilegio minimo mediante analisis CIEM continuo. Capa 4: detectar y responder en tiempo de ejecucion mediante monitoreo CWPP y mapeo MITRE ATT&CK.
La evaluacion continua de vulnerabilidades mediante VM scans priorizada por puntuaciones EPSS completa el panorama para las cargas de trabajo tradicionales.
Lo que la mayoria de los equipos hace mal
Compran herramientas. No construyen programas. Un despliegue de CWPP sin logica de deteccion operacionalizada produce ruido. Una herramienta CSPM con 10.000 hallazgos sin priorizar crea fatiga de alertas. Las recomendaciones CIEM sin flujo de trabajo IaC terminan en informes que nadie lee.
La proteccion de cargas de trabajo en la nube es una disciplina operativa, no una categoria de productos. Empieza con un cloud inventory completo. La organizacion promedio puede eliminar el 60-70% de los permisos excesivos sin interrumpir ninguna carga de trabajo legitima. Los programas de gestion de vulnerabilidades que priorizan los procesos sobre las herramientas reducen el tiempo medio de remediacion en un 60-70%. La seguridad en la nube es un compromiso operativo continuo, no una casilla de verificacion.