
Por qué tu pipeline CI/CD se ha convertido en la principal superficie de ataque
SolarWinds. Codecov. 3CX. El hilo conductor no es un exploit de día cero ni un actor estatal sofisticado — es un pipeline de build comprometido. Los atacantes han comprendido lo que los equipos de seguridad todavía están asimilando: el camino más rápido hacia producción pasa por CI/CD. Envenena el pipeline y controlas la cadena de suministro de software.
Gartner estimó en 2026 que más del 45% de las organizaciones habrán sufrido un ataque a la cadena de suministro de software para finales de año. El blast radius de un único agente de build comprometido o un token de despliegue filtrado puede abarcar a cientos de clientes aguas abajo. Ya no es una hipótesis.
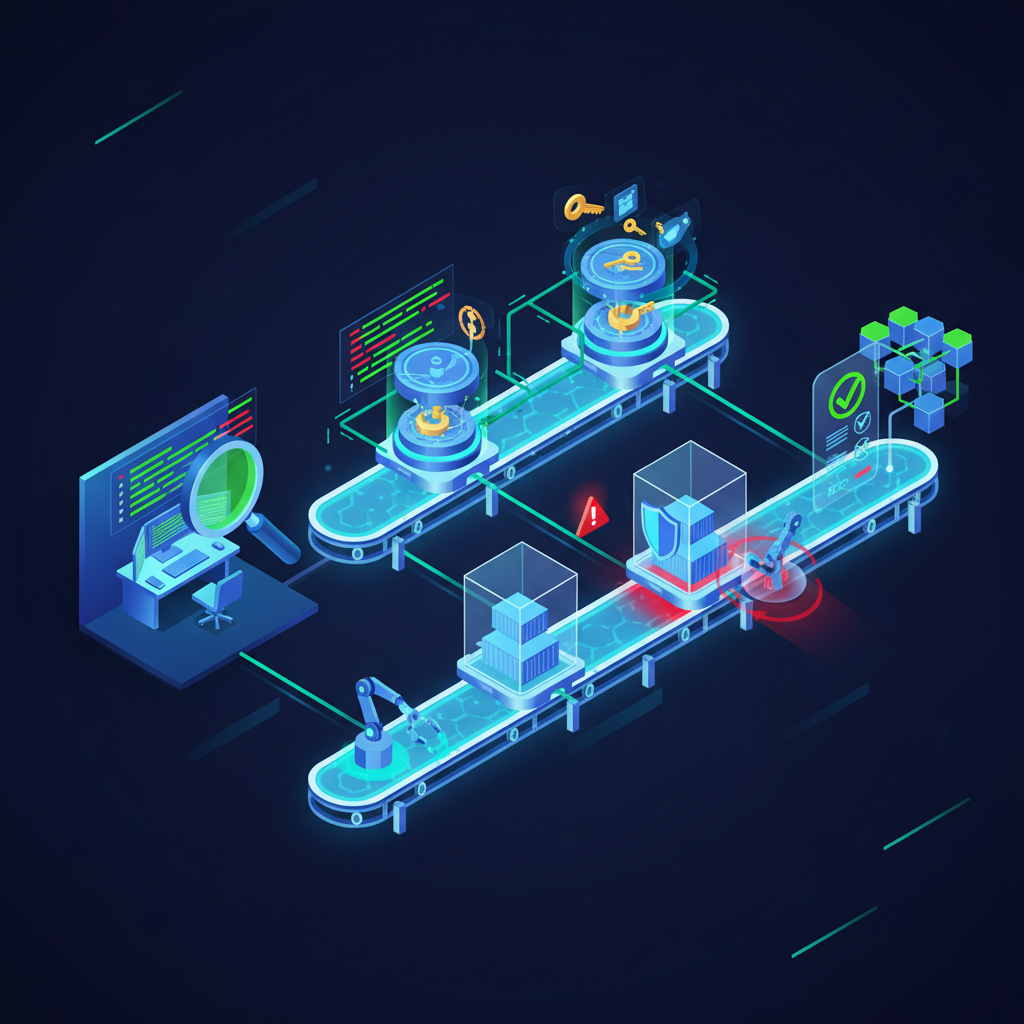
¿Qué es exactamente la seguridad CI/CD? Es la práctica de incorporar controles de seguridad, comprobaciones automatizadas y políticas de gobernanza directamente en los flujos de trabajo de integración y entrega continua — antes, durante y después de que el código se despliegue. No añadido a posteriori. Integrado desde el principio.
¿Qué es la seguridad CI/CD? El concepto central
La seguridad CI/CD no es un producto único ni una casilla de verificación. Es una disciplina. Los programas modernos de Code Security tratan el pipeline como un dominio de seguridad de primera clase, con el mismo rigor que aplicarías a una API orientada al cliente.
OWASP Top 10 Riesgos de Seguridad CI/CD
OWASP publicó una lista dedicada al CI/CD Security Top 10. Estos son los riesgos más críticos:
1. Mecanismos de control de flujo insuficientes
Los pipelines sin puertas de aprobación obligatorias permiten a los desarrolladores — o a atacantes que han comprometido una cuenta — hacer push directamente a producción sin ninguna revisión de seguridad.
2. Gestión inadecuada de identidad y acceso
Cuentas de servicio con permisos excesivos, credenciales compartidas entre pipelines, tokens de larga duración que nunca rotan — los ingredientes básicos de los ataques a la cadena de suministro.
3. Abuso de la cadena de dependencias
Los ataques de confusión de dependencias son trivialmente fáciles de ejecutar y devastadoramente efectivos. Sin lockfiles, verificaciones de integridad y un proxy privado de artefactos, estás confiando tu build a internet.
4. Envenenamiento de la ejecución del pipeline
Un atacante obtiene acceso de escritura a un repositorio e inyecta comandos maliciosos en el archivo de configuración de CI. Las reglas de protección de ramas son innegociables.
5. Controles de acceso basados en pipeline insuficientes
Los propios pipelines pueden usarse como vector de movimiento lateral. PBAC significa aplicar límites estrictos entre los contextos de pipeline.
6. Higiene de credenciales insuficiente
Secretos codificados en archivos de configuración de CI/CD, claves API comprometidas directamente en repositorios — el informe IBM 2026 Cost of a Data Breach confirma que las credenciales comprometidas siguen siendo el principal vector de ataque inicial. El Secret Detection en el momento del commit es la defensa mínima viable.
7. Configuración insegura del sistema
Configuraciones Jenkins predeterminadas, paneles de build expuestos públicamente, registros de artefactos con acceso de lectura anónimo — los CIS Benchmarks publican guías de hardening para todos estos sistemas.
8. Uso no gobernado de servicios de terceros
Las acciones del marketplace de GitHub Actions, los Orbs de CircleCI — los componentes de pipeline de terceros se ejecutan con el mismo nivel de confianza que tu propio código. Fija versiones, audita permisos.
9. Validación inadecuada de la integridad de artefactos
Si no firmas los artefactos y verificas esas firmas en el momento del despliegue, no tienes prueba criptográfica de que lo que construiste es lo que desplegaste.
10. Logging y visibilidad insuficientes
Los registros de actividad del pipeline deben alimentar tu SIEM. La mayoría de los equipos tienen un excelente logging de aplicaciones y un pésimo logging de pipeline — un punto ciego que los atacantes explotan.
Mejores prácticas de seguridad para pipelines CI/CD
Shift-left significa detectar vulnerabilidades antes en el SDLC. El análisis estático con herramientas SAST debería ejecutarse en cada pull request, bloqueando merges por encima de un umbral de severidad configurable. Los agentes de build son máquinas privilegiadas — usa runners efímeros. El Container Image Scanning debe ser una puerta obligatoria. Las herramientas de Policy-as-Code como Open Policy Agent codifican los requisitos de seguridad y los aplican de forma consistente en cada ejecución del pipeline.
Principales herramientas de seguridad CI/CD en 2026
Semgrep sigue siendo el motor de análisis estático open-source más flexible. TruffleHog y Gitleaks dominan la detección de secretos. Trivy es una navaja suiza — escanea imágenes de contenedor, sistemas de archivos, repositorios git, manifiestos de Kubernetes y genera SBOMs. Integra los hallazgos en tu flujo de Vulnerability Management y bloquea despliegues que superen tu tolerancia al riesgo.
El ángulo de cumplimiento normativo
La Directiva NIS2, SOC 2 Tipo II e ISO 27001:2022 abordan la seguridad del pipeline CI/CD como requisito auditable. Si tu organización persigue el Compliance con estos marcos, la documentación de tu pipeline CI/CD y los controles de seguridad son evidencia de auditoría.
Conclusión: la seguridad debe moverse a la velocidad del pipeline
Las revisiones de seguridad manuales no pueden seguir el ritmo del CI/CD moderno. SECRAILS ofrece una plataforma unificada que cubre las superficies de control críticas: SAST para código fuente, detección de secretos, escaneo de imágenes de contenedor, policy-as-code y gestión de la postura de seguridad cloud — sin mantener cinco cadenas de herramientas separadas.