
Las APIs son la nueva superficie de ataque — y la mayoría de los equipos van rezagados
El informe State of API Security 2026 de Salt Security revela que el 94% de las organizaciones sufrió al menos un incidente de seguridad en APIs durante los últimos doce meses. No una configuración incorrecta teórica — un incidente real. Mientras tanto, la empresa promedio ahora expone más de 15.000 endpoints de API, muchos indocumentados, muchos olvidados y casi todos insuficientemente probados.
El problema ya no es la falta de conciencia. La brecha está en la ejecución: seleccionar las herramientas correctas, ejecutarlas en los puntos adecuados del pipeline y actuar realmente sobre los hallazgos. Esta guía ofrece un desglose práctico de las mejores herramientas de pruebas de seguridad API disponibles en 2026, cómo se mapean al OWASP API Security Top 10 y cómo se ve un flujo de trabajo de pruebas real dentro de un pipeline DevSecOps maduro.
Por qué la seguridad de APIs necesita su propia categoría de herramientas
Los escáneres web tradicionales fueron construidos para formularios HTML y cookies de sesión. Las APIs — REST, GraphQL, gRPC — se comportan de manera diferente. Exponen la lógica de negocio directamente. Las herramientas DAST que dependen del crawling del DOM simplemente pasan por alto la mayor parte de la superficie de ataque en una arquitectura moderna de microservicios.
Broken Object Level Authorization (BOLA), la primera entrada en el OWASP API Security Top 10, es el ejemplo perfecto. Un escáner que no entiende la diferencia semántica entre GET /users/123 y GET /users/456 no marcará la brecha de autorización entre ellos. Necesitas herramientas que comprendan los esquemas de API y puedan razonar sobre la lógica de control de acceso.
OWASP API Security Top 10 — El marco de riesgo que impulsa tu lista de verificación
Antes de elegir herramientas, necesitas un modelo de riesgo. El OWASP API Security Top 10 (actualizado en 2023, sigue siendo la referencia dominante en 2026) es lo más cercano a un estándar universal para la categorización de amenazas API.
API1 — Broken Object Level Authorization (BOLA)
El más común y el más explotado. Las pruebas requieren replay autenticado con identificadores de objetos intercambiados. Herramientas como Astra Security o StackHawk son más efectivas que los escáneres genéricos.
API2 — Broken Authentication
Validación débil de tokens, IDs de sesión predecibles, ataques de confusión de algoritmos JWT. Herramientas como jwt_tool y Burp Suite Pro con verificaciones de autenticación personalizadas son el estándar.
API3 — Broken Object Property Level Authorization
Vulnerabilidades de asignación masiva. Un atacante envía campos adicionales en el cuerpo POST y la API los persiste ciegamente, incluidos campos como isAdmin: true.
Las mejores herramientas de seguridad API en 2026
OWASP ZAP
La herramienta DAST open-source más ampliamente utilizada para APIs. El modo de escaneo API de ZAP es sólido para la integración automatizada en pipelines. Limitación: tiene dificultades con BOLA y las fallas de lógica de negocio.
Burp Suite Pro
El estándar de oro para pruebas manuales de seguridad API. Los módulos Intruder, Repeater y Sequencer ofrecen control granular para flujos de autenticación y pruebas de autorización.
StackHawk
Diseñado específicamente para equipos DevSecOps. Se integra directamente con GitHub Actions, GitLab CI y Jenkins, presentando resultados dentro de los flujos de trabajo de pull request.
Nuclei (ProjectDiscovery)
Un escáner de vulnerabilidades basado en plantillas con una biblioteca creciente de verificaciones específicas de API. Rápido, ligero y amigable con los pipelines.
42Crunch API Security Audit
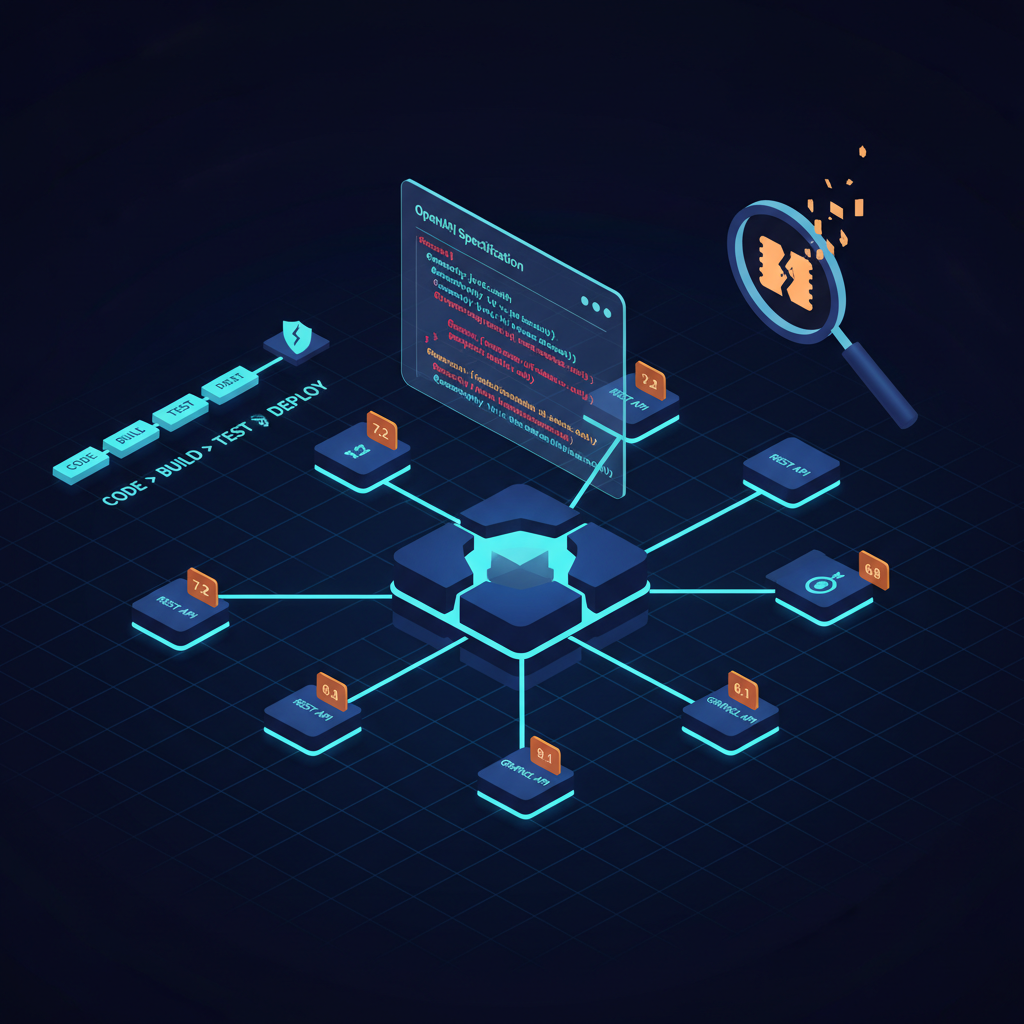
Analiza tu especificación OpenAPI en busca de debilidades de seguridad antes de ejecutar una sola prueba. Complementa perfectamente la seguridad del código al detectar problemas de contrato API en la fase de diseño.
Integrando pruebas de seguridad API en tu pipeline DevSecOps
Shift-left no es solo un eslogan — es un requisito estructural cuando las APIs se entregan varias veces por semana. Un test de penetración manual trimestral contra una superficie de API que cambia diariamente es teatro de seguridad.
Fase pre-commit / Diseño
42Crunch o Spectral para linting de OpenAPI con reglas de seguridad. En combinación con el escaneo SAST del código subyacente, captura tanto el contrato como la implementación simultáneamente.
Fase Pull Request / Build
ZAP en modo de escaneo API o StackHawk contra un entorno efímero de corta duración. La detección de secretos también debe ejecutarse aquí — las claves API enviadas al código fuente están entre los principales vectores de acceso inicial.
Staging / Pre-producción
Escaneos autenticados completos con scripts de automatización de Burp Suite o Astra. Pruebas BOLA con múltiples cuentas de usuarios de prueba.
Monitoreo en producción
El monitoreo de seguridad API en tiempo real analiza el tráfico en vivo en busca de anomalías de comportamiento. Para equipos que gestionan entornos multi-cloud, conectar la postura de seguridad API con controles más amplios de seguridad en la nube proporciona una imagen más completa del riesgo real.
Herramientas open-source de pruebas de seguridad API que vale conocer
- OWASP ZAP — la mejor opción gratuita para DAST automatizado.
- jwt_tool — pruebas JWT especializadas. Esencial para cualquier API que use autenticación JWT.
- Arjun — descubrimiento de parámetros HTTP. Encuentra parámetros ocultos en endpoints de API.
- kiterunner (kr) — fuerza bruta en rutas de API. Excelente para endpoints no documentados.
- RESTler (Microsoft Research) — fuzzer de API REST con estado que infiere reglas de uso a partir de la especificación OpenAPI.
- GraphQL Cop — pruebas de seguridad GraphQL dedicadas.
Estas herramientas, integradas con un flujo de trabajo estructurado de gestión de vulnerabilidades, proporcionan incluso a los equipos con recursos limitados un programa creíble de seguridad API. En SECRAILS, conectamos los hallazgos de los escáneres con datos de CSPM y señales de comportamiento en tiempo real en una vista unificada del riesgo.