
Schwachstellen spät zu finden ist astronomisch teuer
IBMs 2026 Cost of a Data Breach Report beziffert den durchschnittlichen Schaden eines Datenlecks auf 4,88 Millionen US-Dollar. Doch eine Zahl bekommt zu wenig Aufmerksamkeit: Eine Sicherheitslücke, die erst in der Produktionsumgebung entdeckt wird, kostet im Schnitt 30-mal mehr zu beheben als eine, die bereits in der Designphase gefunden wurde. Das ist kein Rundungsfehler — das ist ein fundamentales Argument dafür, die Rolle von Security im Software-Entwicklungszyklus grundlegend zu überdenken.
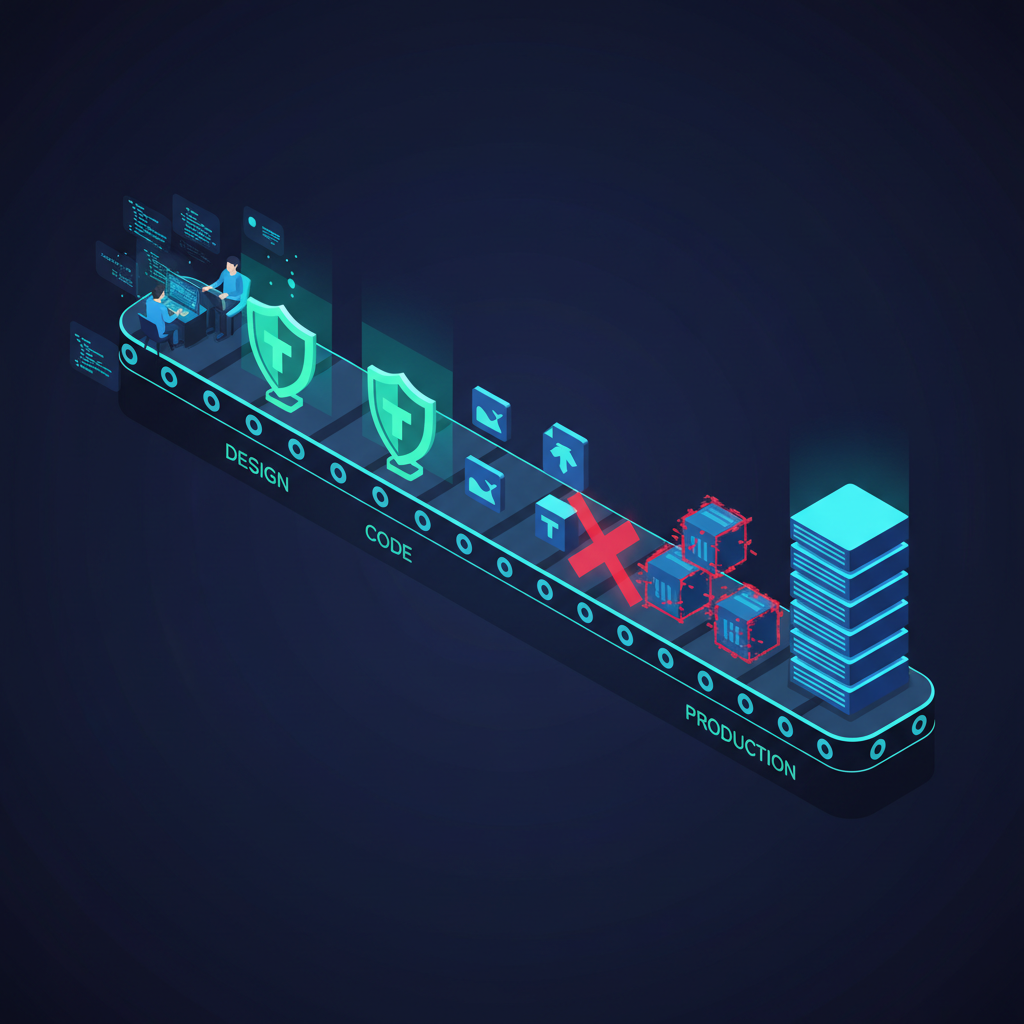
Shift Left Security bezeichnet die Praxis, Sicherheitstests, -analysen und -kontrollen früher in die Entwicklungspipeline zu verlagern — von der rechten Seite des SDLC (Produktion, Post-Deployment) zur linken (Design, Coding, Build). Das klingt verblüffend einfach. In der Praxis erfordert es einen echten Kulturwandel, neue Tooling-Strukturen und die Bereitschaft, Entwicklern die Verantwortung für Sicherheitsergebnisse zu übertragen, die sie bisher an separate Teams abgegeben haben.
Wer 2026 ein DevSecOps-Programm betreibt und Security hauptsächlich als Gate vor der Produktion behandelt, betreibt kein echtes DevSecOps — sondern DevOps mit einem nachgelagerten Sicherheits-Audit.
Was ist Shift Left Security?
Der Begriff entstand durch die Visualisierung einer Entwicklungs-Timeline als horizontale Linie: Anforderungen und Design links, Deployment und Betrieb rechts. Nach links zu verschieben bedeutet, Sicherheitsaktivitäten in diese frühe Phase zu ziehen: Bedrohungsmodellierung in der Designphase, statische Analyse beim Programmieren, Dependency-Scanning zur Build-Zeit, Container-Image-Prüfungen bevor das Image überhaupt eine Registry erreicht.
Das Ziel ist nicht, Post-Deployment-Security zu eliminieren — das ist die Domäne von Shift Right, und sie ist gleichermaßen wichtig. Das Ziel ist, die Ökonomie zu verändern. Ein hardcodierter AWS-Secret in einem Commit zu finden dauert Sekunden mit dem richtigen Tooling. Denselben Secret sechs Monate später in einer Breach-Untersuchung zu entdecken kostet ein Vielfaches — finanziell, reputationsmäßig, operativ.
Shift Left vs. Shift Right: Zwei Seiten derselben Medaille
Es gibt einen falschen Gegensatz, der in diesen Diskussionen manchmal auftaucht — die Vorstellung, dass Shift Left und Shift Right konkurrierende Philosophien sind. Das sind sie nicht. Sie ergänzen sich, und ausgereifte Sicherheitsprogramme brauchen beide.
Shift Right Testing konzentriert sich auf Runtime-Security: Chaos Engineering, Penetrationstests in Staging-Umgebungen, Verhaltensanomalien-Erkennung in der Produktion, kontinuierliche Compliance-Validierung gegen Live-Umgebungen. Shift Right deckt Schwachstellen auf, die sich nur unter echten Traffic-Mustern zeigen, Integrations-Edge-Cases, die statische Analyse nicht modellieren kann, und Supply-Chain-Kompromisse, die Build-Zeit-Scans entgehen.
Shift Left Security behandelt, was Shift Right nicht kann: Probleme finden, bevor sie in deploybare Artefakte eingebettet werden. SAST-Tools analysieren Quellcode auf SQL-Injection-Muster, unsichere Deserialisierung und hardcodierte Credentials. Secret-Detection-Tools fangen API-Keys und Tokens ab, bevor sie den Rechner des Entwicklers verlassen. IaC-Scanner markieren fehlkonfigurierte S3-Buckets in Terraform, bevor der Bucket jemals provisioniert wird.
Der Shift Left Security Ansatz in DevSecOps-Pipelines
Ein echter Shift Left Security Ansatz ist kein einzelnes Tool — es ist ein mehrschichtiger Satz von Kontrollen, der über die CI/CD-Pipeline verteilt ist.
Pre-Commit: Die erste Verteidigungslinie
Pre-Commit-Hooks sind die am weitesten links positionierte Sicherheitsebene. Tools wie Gitleaks oder spezialisierte Plattformen fangen Secrets und Richtlinienverletzungen ab, bevor ein Commit das Remote-Repository erreicht. Unsere Secret Detection-Lösung ist genau für diese Ebene konzipiert.
CI-Pipeline: SAST, SCA und IaC-Scanning
Sobald Code die CI-Pipeline erreicht, werden drei Scanning-Kategorien kritisch: SAST analysiert den Code selbst auf Schwachstellenmuster, SCA untersucht Drittanbieter-Bibliotheken und Open-Source-Abhängigkeiten auf bekannte CVEs, und IaC-Scanning validiert Terraform-, CloudFormation- und Kubernetes-Manifeste gegen Sicherheits-Benchmarks wie CIS Controls.
Container-Build: Image-Scanning vor dem Push
Container-Images transportieren Schwachstellen unbegrenzt weiter, wenn sie nicht gescannt werden. Container Image Scanning zur Build-Zeit — nicht erst zum Deploy-Zeitpunkt — stellt sicher, dass verwundbare Images niemals in die Registry gelangen.
Policy as Code: Leitplanken, die skalieren
Manuelle Security-Reviews skalieren nicht. Policy-as-Code schon. Die Policy-as-Code-Plattform stellt sicher, dass dieselben Sicherheitsstandards konsistent über jede Pipeline, jedes Team und jede Cloud-Umgebung durchgesetzt werden.
Shift Left Security Best Practices für 2026
Diese Praktiken bewegen tatsächlich die Nadel:
Sicherheitsfunde als Entwickler-Bugs behandeln
Wenn ein SAST-Fund in ein Jira-Board eines Security-Teams weitergeleitet wird, das Entwickler nie sehen, ist das Konzept bereits gescheitert. Shift Left Security funktioniert nur, wenn das Feedback den Entwickler in seinem bestehenden Workflow erreicht — im PR-Kommentar, in der IDE, im CI-Check, der den Merge blockiert.
Klare Schweregrad-Schwellwerte für Pipeline-Gates definieren
Nicht jeder Fund sollte ein Deployment blockieren. Kritische CVSS-Werte über 9,0? Blockieren. Medium-Findings? Markieren und verfolgen. Unser Vulnerability Management integriert risikobasierte Priorisierung nativ.
Bedrohungsmodellierung ebenfalls nach links verlagern
In einem ausgereiften Shift Left Programm findet Threat Modeling bei der Sprint-Planung statt — nicht einmal im Jahr durch das Security-Team allein. STRIDE, PASTA und OWASP Threat Dragon sind bewährte Frameworks.
Security Champions Programm aufbauen
Man kann keinen Security-Engineer in jedes Squad einbetten. Security Champions — Entwickler mit erweiterter Security-Ausbildung — schließen diese Lücke und sind eine der investitionseffizientesten Maßnahmen.
MTTR messen, nicht nur Coverage
Coverage ist wichtig, aber Mean Time to Remediate ist die Kennzahl, die zeigt, ob das Programm wirklich funktioniert. Eine 90 Tage alte offene Schwachstelle in einem gescannten Repo ist nicht besser als eine in einem ungescannten.
Häufige Fallstricke, die Shift Left Programme zum Scheitern bringen
Tool-Sprawl ist der erste Killer. Fünf verschiedene SAST-Tools, drei Secret-Scanner, zwei IaC-Validatoren — alle in verschiedenen Formaten, die niemand konsolidieren kann. Die Code Security-Plattform von Secrails adressiert genau das. Der zweite Fallstrick ist Alert Fatigue: 200 Security-Findings für einen 500-zeiligen PR bedeuten, dass Entwickler aufhören zu lesen. Der dritte ist, die Cloud-Schicht zu ignorieren — perfekt sicherer Code in einer fehlkonfigurierten Cloud-Umgebung ist trotzdem angreifbar. Hier schließen CSPM und Cloud Security die Lücke.
Shift Left Security und Compliance
Compliance-Frameworks wie SOC 2, ISO 27001 und NIS2 verlangen zunehmend Nachweise für in Entwicklungsprozessen eingebettete Sicherheitskontrollen. Ein gut implementiertes Shift Left Programm erzeugt den Audit-Nachweis fast als Nebenprodukt des normalen Betriebs — automatisierte Checks bei jedem Commit erstellen einen kontinuierlichen, zeitgestempelten Audit-Trail.
Was wirklich gut aussieht
Eine ausgereifte Shift Left Security Posture sieht 2026 so aus: Entwickler erhalten Secret Detection und SAST-Feedback in der IDE, bevor Code committed wird. Die CI-Pipeline führt SAST, SCA und IaC-Scanning bei jedem PR aus. Container-Images werden zur Build-Zeit gescannt. Infrastruktur-Änderungen durchlaufen Policy-as-Code-Validierung. Ein Security-Champions-Netzwerk triagiert Medium-Findings innerhalb des Sprints. Das ist keine Utopie — Teams, die auf Plattformen wie SECRAILS arbeiten, operieren heute auf diesem Niveau.