
Warum SAST-Tools 2026 unverzichtbar sind
Laut Veracode State of Software Security Report 2026 enthalten 76 Prozent aller Anwendungen beim Erst-Scan mindestens eine Sicherheitslücke — und die mittlere Behebungszeit hochkritischer Schwachstellen liegt noch immer über 200 Tagen. In dieser Lücke zwischen Einführung und Behebung passieren Sicherheitsvorfälle. Static Application Security Testing (SAST) schließt diese Lücke, indem Schwachstellen im Quellcode erkannt werden, bevor eine einzige Zeile in die Produktion gelangt.
Das bekannte Problem: SAST deployen, 4.000 Findings pro Sprint sehen, und beobachten wie Entwickler alles ignorieren. False-Positive-Raten über 30 Prozent sind bei schlecht konfigurierten Scannern üblich. Die Antwort ist nicht, SAST aufzugeben — sondern zu verstehen, was SAST wirklich gut kann, wo es Grenzen hat, und wie es mit DAST und SCA kombiniert wird.
Was SAST leistet — und wo es scheitert
SAST analysiert Quellcode, Bytecode oder Binärcode ohne die Anwendung auszuführen. Taint-Analyse, Datenflussanalyse, Kontrollfluss-Graphen — der Scanner verfolgt nicht vertrauenswürdige Eingaben durch die Codebase. Die Stärke liegt im frühen Einsatz: im IDE, Pre-Commit-Hook oder CI/CD-Stage. SAST kann jedoch keine Laufzeit-Schwachstellen finden wie Authentication-Bypässe, Race Conditions oder SSRF — dafür braucht man dynamisches Testing.
SAST vs. DAST: Zwei unterschiedliche Bedrohungsmodelle
SAST fragt: Enthält dieser Code unsichere Muster? DAST fragt: Kann ein Angreifer diese laufende Anwendung ausnutzen? DAST-Tools senden Live-Requests an eine laufende Anwendung und finden Laufzeit-Schwachstellen wie Reflected XSS und Authentication-Schwächen — können aber nicht sagen, welche Codezeile das Problem verursacht hat.
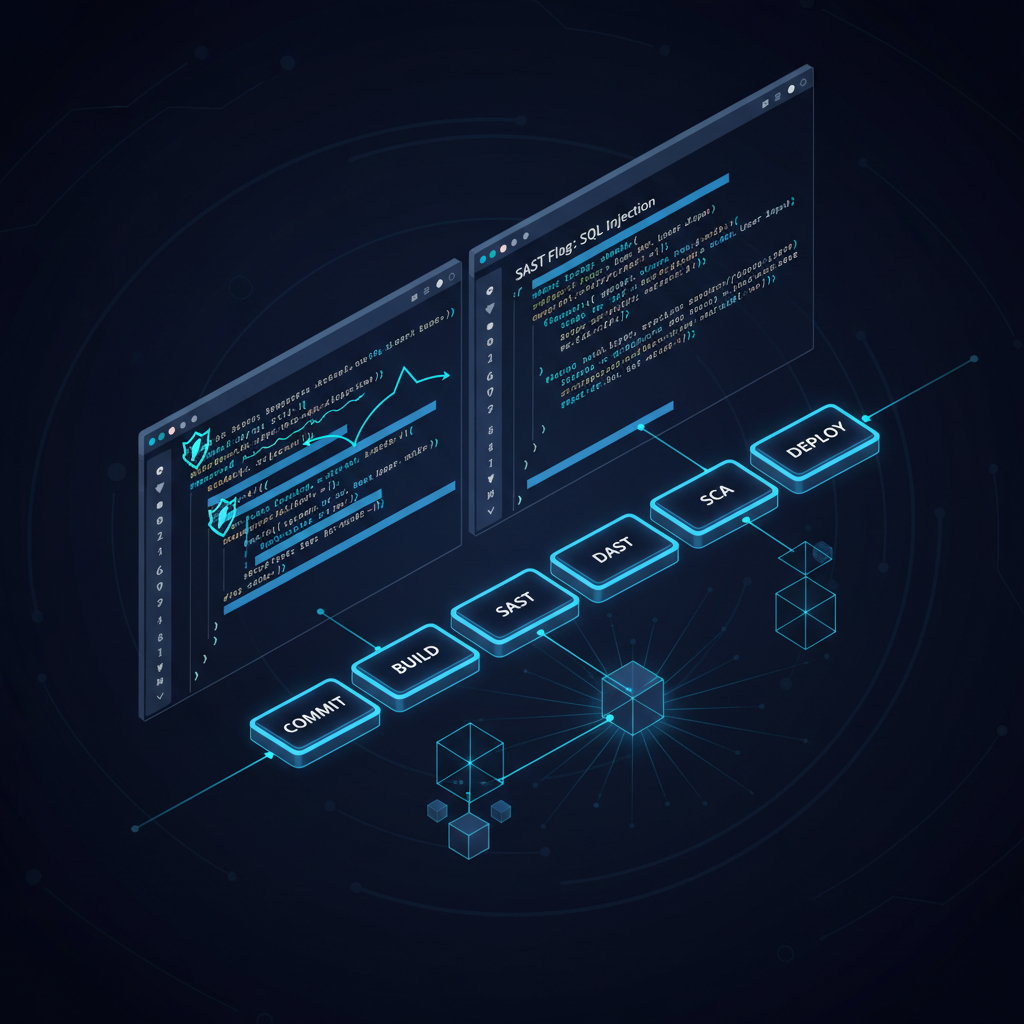
In einer reifen DevSecOps-Pipeline läuft SAST im CI bei jedem Pull Request. DAST läuft gegen Staging. Sie ergänzen sich. Die Herausforderung mit DAST: Es benötigt eine deployete, laufende Anwendung und setzt damit pipeline-weit später ein als SAST.
SAST vs. SCA: Eigener Code vs. Drittanbieter-Risiko
SAST findet Bugs im eigenen Code. SCA findet bekannte CVEs in verwendeten Open-Source-Abhängigkeiten. Log4Shell war ein SCA-Problem — Teams mit SAST aber ohne SCA hatten keine Sichtbarkeit über verwundbare log4j-Versionen. 2026 umfasst SCA auch SBOM-Generierung und Lizenz-Compliance. Die Code-Security-Lage moderner Anwendungen muss First-Party- und Third-Party-Risiken gleichzeitig berücksichtigen.
Die besten SAST-Tools 2026
Semgrep hat mit sauberer Regelnsyntax und deutlich niedrigerer False-Positive-Rate bei gut abgestimmten Regelsets einen erheblichen Marktanteil gewonnen. Checkmarx One bleibt der führende Enterprise-Player mit starkem Java-, .NET- und JavaScript-Support und einem verbesserten Attack-Path-View. Veracode punktet mit integriertem Developer-Training. Snyk Code überzeugt durch Developer Experience und KI-gestützte Fix-Vorschläge. SonarQube ist in CI-Pipelines allgegenwärtig, eignet sich aber eher als Code-Qualitäts- und Sicherheits-Hybrid.
Für Teams, die SAST in eine breitere Plattform integrieren möchten — zusammen mit Secret Detection, Container Image Scanning und Policy-as-Code — bietet SAST auf der Secrails-Plattform eine einheitliche Findings-Korrelation über Code-, Container- und Cloud-Schichten.
SAST in die CI/CD-Pipeline integrieren
Inkrementelles Gating ist der effektivste Ansatz: Baseline bestehender Findings etablieren, diese als technische Schulden markieren, nur neue hochkritische Findings im aktuellen PR blocken. Regeln aggressiv tunen. Findings gehören in den Entwickler-Workflow — GitHub Advanced Security, GitLabs Sicherheits-Dashboards oder Jira Security — nicht ins Security-Dashboard. Der Schwachstellenmanagement-Workflow muss den Kreislauf schließen: Ticket erstellen, zuweisen, bis zur Lösung verfolgen.
False Positives reduzieren
Drei Techniken liefern konsistente Ergebnisse: Kontextuelle Unterdrückung mit Audit-Trails, Regel-Konfidenz-Tiers (HIGH bricht Builds, MEDIUM geht in Security-Review, LOW ist informativ) und KI-gestützte Triage. Snyk, Checkmarx und Semgrep Pro erreichen 2026 rund 85 Prozent Präzision bei True-Positive-Vorhersage.
Evaluationskriterien für SAST-Tools
Sprachunterstützung für den tatsächlichen Stack, CI/CD-Integrationsqualität, inkrementelles Scanning, False-Positive-Benchmarks und Developer Experience. Ehrliche Gesamtkostenbewertung ist entscheidend. Für einen vollständig integrierten Ansatz bietet Secrails SAST, Secret Detection, Container Scanning und Cloud Posture Management auf einer einzigen Plattform.