
OWASP Top 10: Immer noch die meistzitierte Liste in der Anwendungssicherheit
Etwa 84 Prozent aller Software-Sicherheitsvorfälle nutzen Schwachstellen auf der Anwendungsebene aus, wie der Verizon Data Breach Investigations Report 2026 zeigt. Dennoch liefern Teams täglich Code mit fehlerhafter Zugriffskontrolle, fest codierten Secrets und falsch konfigurierten IaaS-Umgebungen aus. Die OWASP Top 10 existieren genau deshalb — nicht als exotische Angriffsvektoren, sondern als vorhersehbare, wiederholbare Fehler, die Organisationen immer wieder machen.
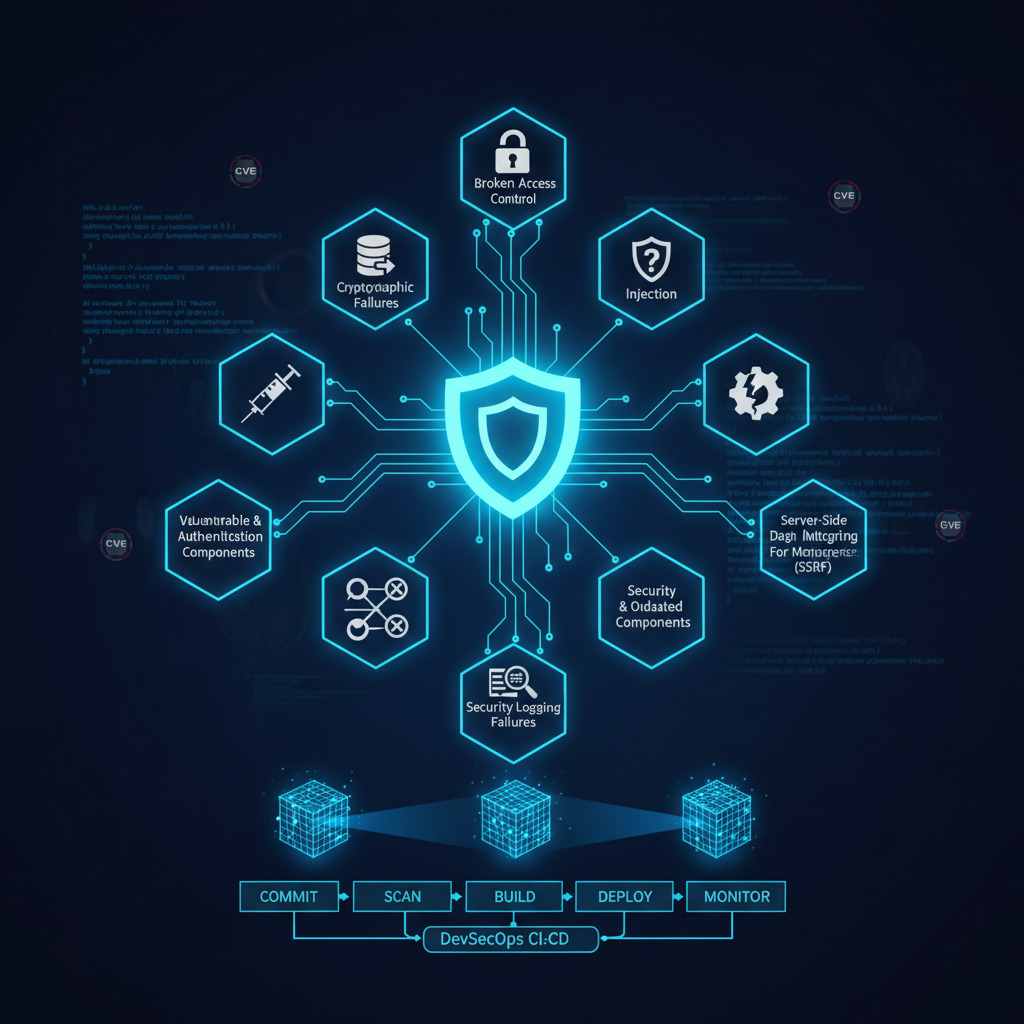
Wer 2026 eine DevSecOps-Pipeline betreibt, kommt an den OWASP Top 10 nicht vorbei. Nicht als Checkbox-Übung, sondern als lebendes Framework, das in Code-Reviews, CI/CD-Gates und IaC-Scanning eingebettet sein sollte. Dieser Leitfaden erläutert die aktuellen OWASP-Top-10-Kategorien, ordnet sie in DevSecOps-Werkzeuge ein und erklärt, wie IaaS- versus PaaS-Architekturentscheidungen die Angriffsfläche beeinflussen.
Die OWASP Top 10 Kategorien
A01 — Fehlerhafte Zugriffskontrolle
Nach wie vor auf Platz eins. Unverändert seit 2021. Betroffen sind IDOR-Angriffe, Privilegieneskalation und falsch konfigurierte Service-to-Service-Vertrauensannahmen in Mikroservice-Architekturen — gefährliche laterale Bewegungspfade.
A02 — Kryptografische Fehler
Schwache TLS-Konfigurationen, veraltete Cipher Suites, Klartextübertragung personenbezogener Daten sowie unkonfigurierte S3-Bucket-Richtlinien und unverschlüsselte Datenbank-Snapshots in Cloud-nativen Deployments.
A03 — Injection
SQL-, LDAP- und OS-Command-Injection. NoSQL-Injection — der Missbrauch des MongoDB-$where-Operators — wird immer relevanter, da dokumentenorientierte Datenbanken in Cloud-nativen Architekturen zunehmen.
A04 — Unsicheres Design
Teams, die Threat Modeling überspringen, bauen Architekturen, die sich nicht patchen lassen. Fehlendes Rate-Limiting, unzureichende Brute-Force-Schutzmaßnahmen und vernachlässigte Missbrauchsfallmodellierung sind typische Befunde.
A05 — Sicherheitsfehlkonfiguration
Standardzugangsdaten, permissive CORS-Richtlinien, ausführliche Fehlermeldungen mit Stack-Traces. Im IaaS-Kontext sind zu permissive IAM-Rollen, öffentlich exponierte Buckets und fehlende Netzwerksegmentierung die häufigsten Befunde. CSPM-Werkzeuge erkennen diese Fehlkonfigurationen kontinuierlich.
A06 — Veraltete und anfällige Komponenten
Log4Shell hat diese Kategorie endgültig validiert. SBOMs sind heute in einigen Rechtsordnungen regulatorische Erwartung. Trivy und Grype scannen Container-Images auf bekannte CVEs. EPSS-Scores helfen bei der Priorisierung echter Ausnutzbarkeit.
A07 — Identifikations- und Authentifizierungsfehler
Schwache Passwörter, fehlendes MFA, fehlerhafte Session-Verwaltung. JWT-Implementierungen mit Session-Fixation-Schwachstellen tauchen regelmäßig in Bug-Bounty-Programmen auf.
A08 — Software- und Datenintegritätsfehler
CI/CD-Pipeline-Kompromittierungen, unsignierte Software-Updates und Deserialisierungsschwachstellen. Ohne Artifact-Signierung mit Sigstore oder Cosign ist die Pipeline-Integrität nicht gewährleistet.
A09 — Fehler bei Sicherheitsprotokollierung und Überwachung
Fehlende Logs sorgen nicht direkt für Sicherheitsverletzungen — sie stellen sicher, dass Angriffe monatelang unentdeckt bleiben. IBMs 2026 Cost of a Data Breach Report beziffert die durchschnittliche Erkennungszeit auf 194 Tage.
A10 — Server-Side Request Forgery (SSRF)
SSRF-Angriffe pivotieren durch Ihre Anwendung zu internen Infrastrukturkomponenten. Cloud-Metadaten-Endpunkte wie die AWS-IP 169.254.169.254 sind bevorzugte Ziele. In IaaS-Umgebungen kann ein erfolgreicher SSRF-Angriff Instance-Credentials exponieren.
IaaS vs. PaaS und das OWASP-Risikoprofil
Bei IaaS verantwortet Ihr Team das Betriebssystem und alles darüber. Jede OWASP-Kategorie kann sich auf jeder Ebene manifestieren. PaaS verlagert die Shared-Responsibility-Grenze, eliminiert Anwendungsrisiken aber nicht. Policy-as-Code hilft dabei, organisationsspezifische Sicherheitskontrollen zu kodieren und Build-Prozesse automatisch scheitern zu lassen, wenn diese verletzt werden.
Checkov für OWASP-Konformität
Checkov scannt Infrastructure-as-Code-Dateien gegen Richtlinien, die auf OWASP-Top-10-Kategorien abgebildet sind — und erkennt Fehlkonfigurationen (A05), fehlende Verschlüsselung (A02), übermäßig permissive Zugriffsrechte (A01) und fehlende Protokollierung (A09) bevor Code die Produktion erreicht. Benutzerdefinierte Richtlinien ermöglichen es Teams, OWASP-Konformität als hartes CI/CD-Gate durchzusetzen.
Container-Sicherheit und OWASP
Container Image Scanning ist in jeder DevSecOps-Pipeline unverzichtbar. Trivy, Grype und Snyk Container bieten Registry-Integration und CI-Pipeline-Hooks. Kubernetes-RBAC-Konfigurationen sollten regelmäßig auf Broken-Access-Control-Risiken geprüft werden. SAST ergänzt das Container-Scanning durch statische Analyse des Anwendungscodes und erkennt Injection-Schwachstellen sowie hardcodierte Secrets.
OWASP Top 10 für LLMs
Prompt Injection, unsicheres Output-Handling, Trainingsdatenvergiftung und übermäßige Handlungsvollmacht sind die Kernrisiken. AI-SPM inventarisiert KI-Modelle, prüft ihre Berechtigungen und überwacht anomales Verhalten. Wer LLM-APIs in Produktion einsetzt, sollte das OWASP LLM Top 10 in sein Threat-Modeling-Prozess integrieren.
OWASP in der DevSecOps-Pipeline verankern
Secret Detection bei Pre-Commit-Hooks ist die günstigste Maßnahme mit dem größten Wirkungsgrad. SAST-Scanning bei PRs für Injection-Schwachstellen und Authentifizierungsfehler. SCA und SBOM-Generierung in der Build-Phase für A06. Container-Image-Scanning und Policy-Enforcement im Registry-Gate. Vulnerability Management korreliert alle Findings zu einem einheitlichen Risikobild.
Die OWASP Top 10 sind ein Mindeststandard. Paaren Sie sie mit Threat Modeling, Red-Team-Übungen und kontinuierlichem Compliance-Monitoring, um echte Risikoreduktion zu erzielen.