
Cloud Workload Protection 2026: Die Ausgangslage hat sich veraendert
73 Prozent aller Cloud-Sicherheitsverletzungen im Jahr 2026 betreffen uberprivilegierte Identitaeten. Nicht ungepatchte CVEs, nicht falsch konfigurierte Buckets, sondern Identitaeten mit zu vielen Rechten und ohne Uberwachung. Diese Zahl sollte jeden Sicherheitsverantwortlichen dazu bringen, die eigene Cloud Workload Protection Strategie grundlegend zu hinterfragen.
Die Cloud-Angreifsflaeche ist explodiert. Kubernetes-Cluster, serverlose Funktionen, ephemere VMs und verwaltete KI-Dienste laufen gleichzeitig uber AWS, Azure und GCP. Lateral Movement uber uberprivilegierte Service Accounts ist 2026 die bevorzugte Technik bei Cloud-nativen Ransomware-Kampagnen.
Dieser Leitfaden klaert das Akronym-Durcheinander: CWPP, CSPM, CIEM, CNAPP. Wir erklaeren, was jede Schicht tatsaechlich schutzt, wo Uberschneidungen entstehen, wo Lucken bleiben und wie man daraus eine funktionsfaehige Verteidigung baut.
Was Cloud Workload Protection wirklich leistet
CWPP konzentriert sich auf die Workload selbst: VMs, Container, Kubernetes-Pods, serverlose Funktionen. Die Kernaufgabe ist Runtime-Schutz. Anomale Prozessausfuhrung erkennen, unbefugte Netzwerkverbindungen blockieren, schadhaftes Verhalten nach einer Workload-Infektion aufdecken.
Tools wie Falco, Aqua Security und Sysdig bieten Kernel-Transparenz daruber, was Workloads tatsaechlich tun, nicht nur wie sie konfiguriert sein sollten. Ein falsch konfigurierter Container ist ein CSPM-Fund. Ein kompromittierter Container, der Daten exfiltriert, ist ein CWPP-Ereignis.
Das MITRE ATT&CK Cloud-Framework katalogisiert uber 90 Techniken fur Cloud-Workload-Kompromittierungen. Eine CWPP-Loesung, die verhaltensbasierte Signale nicht auf diese Techniken abbildet, laesst den groessten Teil ihrer Erkennungsflaeche blind.
Was CWPP nicht abdeckt
CWPP behandelt keine Konfigurationsdrift. Es erkennt nicht, dass eine EKS-Knotengruppe oeffentlichen Zugriff hat oder eine Azure-VM-Identitaet mit Contributor-Rechten ausgestattet ist. Das ist CSPM-Territorium. Und es identifiziert keine IAM-Rollen mit ubermassigen Berechtigungen. Das ist Aufgabe von CIEM.
CSPM: Posture statt Runtime
Cloud Security Posture Management arbeitet auf der Control-Plane-Ebene. Es bewertet kontinuierlich Cloud-Konfigurationen anhand von Sicherheits-Benchmarks wie CIS Benchmarks und NIST CSF 2.0. Unsere CSPM-Plattform erfasst Konfigurationstelemetrie kontinuierlich und priorisiert Hochrisiko-Drift, bevor sie zur Schlagzeile wird.
Der einfache Test: Existiert das Problem auch ohne aktiven Angreifer? Dann ist es ein Posture-Problem, CSPM. Manifestiert es sich nur, wenn jemand die Umgebung aktiv missbraucht? Dann ist es ein Runtime-Problem, CWPP.
Fur container-spezifische Sicherheit bietet die Kombination aus CSPM-Konfigurationsprufungen, Container Image Scanning und Runtime-Verhaltsuberwachung eine Defense-in-Depth-Strategie uber den gesamten Workload-Lebenszyklus.
CIEM-Sicherheit: Die unterschatzte Identitaetsschicht
Cloud Infrastructure Entitlement Management ist die neueste der drei Disziplinen und die am staerksten unterfinanzierte. Identitaeten haeufen in Cloud-Umgebungen weitaus mehr Berechtigungen an als sie tatsaechlich nutzen. CIEM-Tools analysieren die Lucke zwischen gewaahrten und genutzten Berechtigungen.
Das durchschnittliche Unternehmen hat uber 40.000 aktive Maschinenidentitaeten, und weniger als funf Prozent davon arbeiten innerhalb der Least-Privilege-Grenzen. Ein Angreifer, der eine dieser Identitaeten kompromittiert, erbt sofort einen enormen Blast Radius.
Microsoft Entra Permissions Management
Microsoft Entra Permissions Management ist eines der ausgereifteren CIEM-Angebote. Es deckt Azure, AWS und GCP ab und integriert sich mit Microsoft Defender for Cloud. Unsere Microsoft Defender Ressourcen helfen bei der Integration in einen breiteren Cloud-Security-Stack. Fur Azure-zentrische Umgebungen ist das ein klarer Vorteil, aber bei komplexen Multi-Cloud-Architekturen benoetigen Sie moeglicherweise ergaenzende CIEM-Tools.
Eine mehrschichtige Cloud Workload Protection Architektur
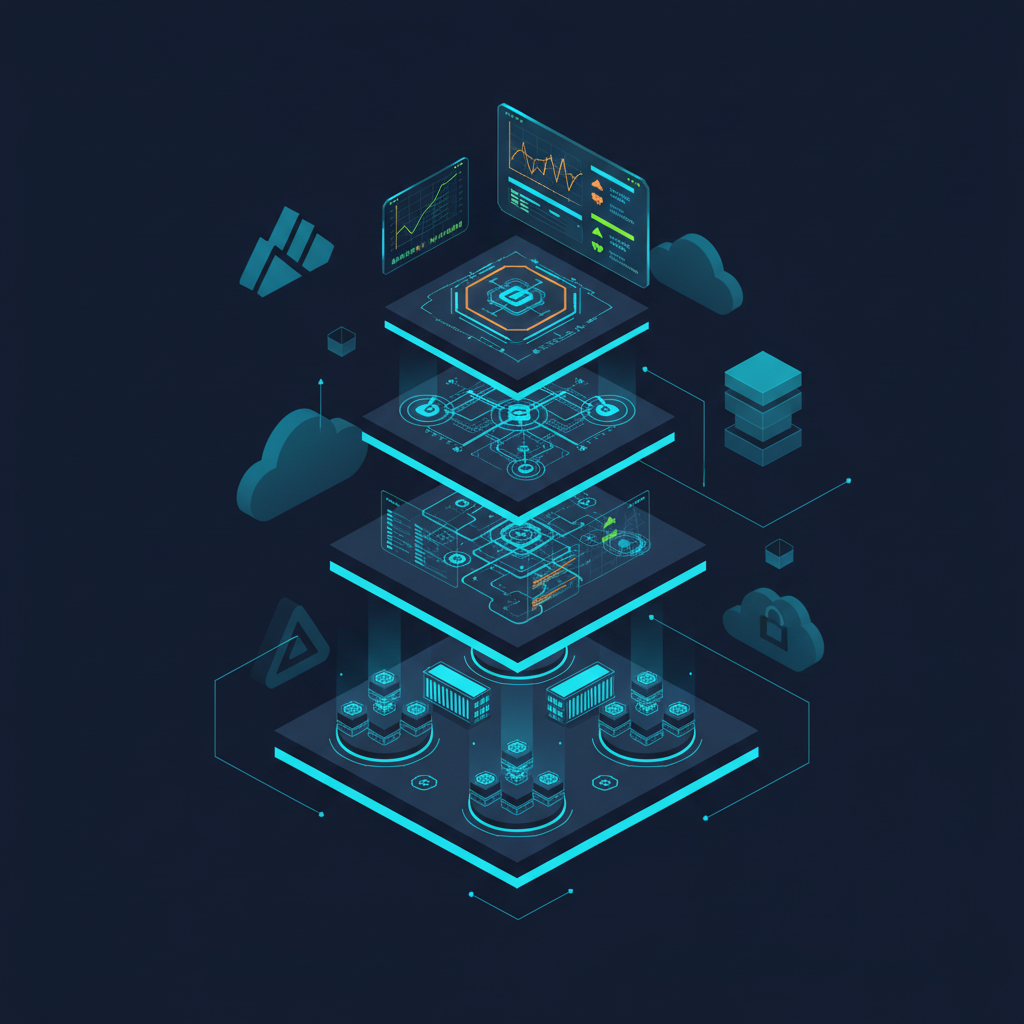
Schicht 1 ist Build-Sicherheit: SAST, Secret Detection und Container Image Scanning fangen Schwachstellen ab, bevor sie die Produktion erreichen. Schicht 2 setzt Konfigurationsstandards durch: Policy-as-Code blockiert Verstosse bei der Provisionierung. Schicht 3 verwaltet Identitaeten mit minimalen Rechten uber kontinuierliche CIEM-Analyse. Schicht 4 erkennt und reagiert zur Laufzeit uber CWPP-Verhaltsuberwachung.
Kontinuierliche Schwachstellenbewertung uber VM Scans priorisiert nach EPSS-Scores vervollstaendigt das Bild fur traditionelle Workloads.
Was die meisten Teams falsch machen
Sie kaufen Tools. Sie bauen keine Programme. Ein CWPP-Deployment ohne operationalisierte Erkennungslogik produziert Rauschen. Ein CSPM-Tool mit 10.000 unprioritisierten Befunden erzeugt Alert-Fatigue. CIEM-Empfehlungen ohne IaC-Workflow landen in Berichten, die niemand liest.
Cloud Workload Protection ist eine operative Disziplin, kein Produktkatalog. Beginnen Sie 2026 mit einem vollstaendigen Cloud Inventory. Die durchschnittliche Organisation kann 60 bis 70 Prozent ubermassiger Berechtigungen eliminieren, ohne legitime Workloads zu beeintaraechtigen. Vulnerability-Management-Programme, die Prozesse vor Tools priorisieren, reduzieren die mittlere Behebungszeit um 60 bis 70 Prozent.