
Warum Ihre CI/CD-Pipeline zur primären Angriffsfläche geworden ist
SolarWinds. Codecov. 3CX. Der gemeinsame Nenner dieser Angriffe ist kein Zero-Day-Exploit oder eine ausgefeilte staatliche Bedrohung — es ist eine kompromittierte Build-Pipeline. Angreifer haben verstanden, was Sicherheitsteams noch immer verinnerlichen müssen: Der schnellste Weg in die Produktion führt durch CI/CD. Wer die Pipeline vergiftet, kontrolliert die Software-Lieferkette.
Gartner schätzte 2026, dass über 45 % der Organisationen bis Ende des Jahres einen Software-Supply-Chain-Angriff erlebt haben werden. Der Blast Radius eines einzigen kompromittierten Build-Agenten oder eines geleakten Deployment-Tokens kann Hunderte von nachgelagerten Kunden umfassen. Das ist keine Theorie mehr.
Was ist CI/CD-Sicherheit genau? Es ist die Praxis, Sicherheitskontrollen, automatisierte Checks und Governance-Richtlinien direkt in Continuous-Integration- und Continuous-Delivery-Workflows einzubetten — vor, während und nach dem Code-Deployment. Nicht nachträglich aufgesetzt, sondern von Anfang an integriert.
Dieser Leitfaden behandelt alles: die OWASP Top 10 CI/CD-Sicherheitsrisiken, die wirklich relevanten Tools, konkrete Pipeline-Härtungstechniken und den Aufbau einer Sicherheitsarchitektur, die mit Ihrer Delivery-Geschwindigkeit skaliert.
Was ist CI/CD-Sicherheit? Das Grundkonzept
CI/CD-Sicherheit ist kein einzelnes Produkt und keine Checkliste. Es ist eine Disziplin. Im Kern bedeutet es sicherzustellen, dass jede Phase Ihrer Pipeline — vom Code-Commit bis zum Produktions-Deployment — gegen Manipulation, Credential-Diebstahl, Fehlkonfiguration und die Einspeisung von schädlichem Code geschützt ist.
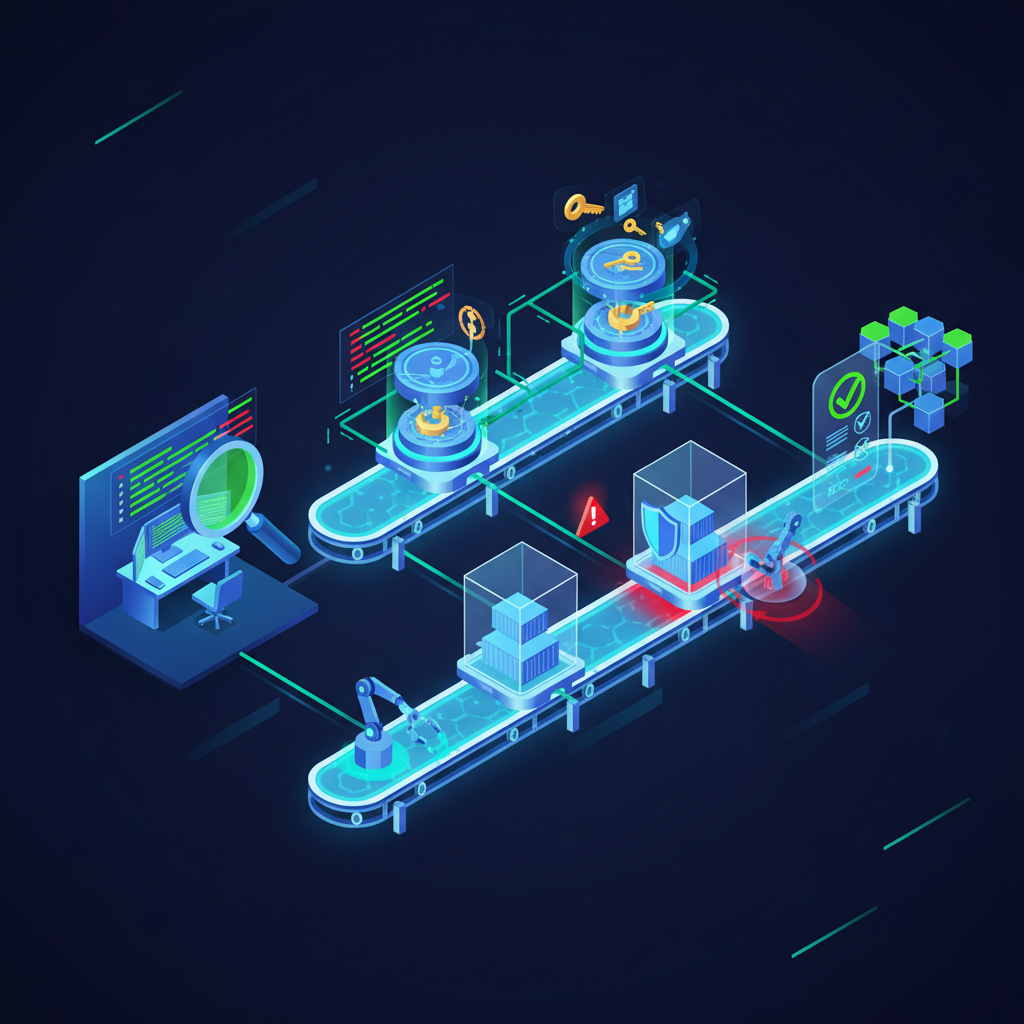
Stellen Sie sich Ihre Pipeline als Vertrauenskette vor. Jeder Knoten — SCM, Build-Server, Artifact-Registry, Deployment-Target — bringt Risiken mit sich. Modernes Code Security-Management behandelt die Pipeline als erstklassige Sicherheitsdomäne, nicht als Nachgedanken.
OWASP Top 10 CI/CD-Sicherheitsrisiken
OWASP hat eine dedizierte CI/CD Security Top 10 Liste veröffentlicht — Pflichtlektüre für jeden DevSecOps-Engineer. Hier die wichtigsten Risiken:
1. Unzureichende Flow-Control-Mechanismen
Pipelines ohne obligatorische Genehmigungsstufen ermöglichen es Entwicklern — oder Angreifern, die ein Entwicklerkonto kompromittiert haben — direkt in die Produktion zu pushen. Kein menschliches Review, keine automatisierte Sicherheitsprüfung.
2. Unzureichendes Identity and Access Management
Service-Accounts mit übermäßigen Berechtigungen, gemeinsam genutzte Credentials zwischen Pipelines, langlebige Tokens, die sich nie rotieren — das sind die Grundzutaten von Supply-Chain-Angriffen.
3. Dependency Chain Abuse
Dependency-Confusion-Angriffe sind einfach auszuführen und verheerend effektiv. Ohne Lockfiles, Integritätsprüfungen und einen privaten Artifact-Proxy vertrauen Sie dem Internet Ihren Build an.
4. Poisoned Pipeline Execution
Ein Angreifer erhält Schreibzugriff auf ein Repository und injiziert bösartige Befehle in die CI-Konfigurationsdatei. Branch-Protection-Regeln und eingeschränkte Pipeline-Ausführungskontexte sind unverzichtbar.
5. Unzureichende Pipeline-Based Access Controls
Pipelines selbst können als lateraler Bewegungsvektor genutzt werden. PBAC bedeutet, strikte Grenzen zwischen Pipeline-Kontexten durchzusetzen.
6. Unzureichende Credential Hygiene
Hartcodierte Secrets in Pipeline-Konfigurationsdateien, API-Schlüssel direkt in Repos — IBMs 2026 Cost of a Data Breach Report bestätigt, dass kompromittierte Credentials der wichtigste initiale Angriffsvektor bleiben. Secret Detection beim Commit ist die Mindestverteidigung.
7. Unsichere Systemkonfiguration
Standard-Jenkins-Konfigurationen, öffentlich zugängliche Build-Dashboards, Artifact-Registries mit anonymem Lesezugriff — fehlkonfigurierte CI/CD-Infrastruktur ist weit verbreitet. CIS Benchmarks bieten Härtungsanleitungen.
8. Unkontrollierte Nutzung von Drittanbieter-Diensten
GitHub Actions Marketplace-Actions, CircleCI Orbs — Drittanbieter-Pipeline-Komponenten laufen mit demselben Vertrauensniveau wie Ihr eigener Code. Pinnen Sie Versionen, prüfen Sie Berechtigungen.
9. Unzureichende Artifact-Integritätsvalidierung
Ohne das Signieren von Artifacts und die Verifizierung dieser Signaturen bei der Bereitstellung haben Sie keinen kryptografischen Beweis dafür, dass das Gebaute auch das Bereitgestellte ist.
10. Unzureichendes Logging und Sichtbarkeit
Pipeline-Aktivitätsprotokolle müssen in Ihr SIEM fließen. Die meisten Teams haben hervorragendes Anwendungslogging und schlechtes Pipeline-Logging — ein blinder Fleck, den Angreifer ausnutzen.
CI/CD Pipeline Security Best Practices
Shift-Left bedeutet, Schwachstellen früher im SDLC zu erkennen. Aber Shift-Left ist kein Ersatz für Gates auf jeder nachfolgenden Stufe. Statische Analyse über SAST-Tools sollte bei jedem Pull Request laufen. Befunde sollten Merges oberhalb eines konfigurierbaren Schweregradgrenzwerts blockieren.
Build-Agenten sind privilegierte Maschinen. Verwenden Sie ephemere Runner, die für einen einzelnen Job starten und beenden. Container-basierte Builds fügen eine weitere Schutzebene hinzu: Stellen Sie sicher, dass die Base-Images Ihrer Build-Container auf CVEs gescannt werden. Container Image Scanning sollte ein obligatorisches Gate sein.
Manuelle Secret-Rotation passiert nicht konsequent. Nutzen Sie einen Secrets Manager — HashiCorp Vault, AWS Secrets Manager, Azure Key Vault — und integrieren Sie ihn direkt in Ihre Pipeline. Policy-as-Code-Tools wie Open Policy Agent können Sicherheitsanforderungen kodifizieren und konsistent über jeden Pipeline-Run durchsetzen.
Top CI/CD-Sicherheitstools 2026
Semgrep bleibt die flexibelste Open-Source-Engine für statische Analyse. TruffleHog und Gitleaks dominieren bei der Secret-Erkennung. Trivy ist ein Schweizer Taschenmesser — es scannt Container-Images, Dateisysteme, Git-Repos, Kubernetes-Manifeste und generiert SBOMs. Für Laufzeitsicherheit ist Falco der Standard für Container-Runtime-Anomalieerkennung.
Die Werkzeugkette allein genügt nicht. Befunde müssen in Ihren Vulnerability-Management-Workflow fließen und Deployments blockieren, die Ihre Risikogrenze überschreiten.
Die Compliance-Perspektive
CI/CD-Sicherheit ist nicht mehr nur ein technisches Thema. Die NIS2-Richtlinie adressiert explizit die Sicherheit der Software-Lieferkette. SOC 2 Typ II-Auditoren fragen nach Pipeline-Zugriffskontrollen. ISO 27001:2022 Annex A.8.25 deckt Anforderungen an den sicheren Entwicklungsprozess ab, die direkt auf Pipeline-Security-Gates abbilden. Wenn Ihre Organisation Compliance mit einem dieser Frameworks anstrebt, sind Ihre CI/CD-Pipeline-Dokumentation und Sicherheitskontrollen Prüfnachweise.
Abschließende Einschätzung: Sicherheit muss mit Pipeline-Geschwindigkeit mithalten
Manuelle Sicherheitsüberprüfungen können nicht mit modernem CI/CD mithalten. Teams, die täglich Dutzende von Deployments ausliefern, brauchen automatisierte, richtliniengesteuerte Sicherheit, die in Sekunden läuft. SECRAILS bietet eine einheitliche Plattform, die die kritischen Kontrollebenen abdeckt: SAST für Quellcode, Secret Detection, Container Image Scanning, Policy-as-Code und Cloud Security Posture Management — ohne fünf separate Tool-Chains pflegen zu müssen.