
Das Fehlkonfigurationsproblem dominiert weiterhin
Gartners Cloud-Sicherheitsprognose für 2026 nennt Fehlkonfigurationen als Hauptursache von über 70 % aller Cloud-Datenvorfälle. Nicht Zero-Days, nicht staatlich gesponserte Angriffe. Fehlkonfigurationen. In Azure-Umgebungen kann der Explosionsradius eines einzigen falsch konfigurierten Speicherkontos oder eines überprivilegierten Service Principals Terabytes an Daten freilegen, bevor überhaupt ein Alarm ausgelöst wird. IBMs Cost of a Data Breach Report 2026 beziffert die durchschnittlichen Breach-Kosten auf 4,88 Millionen US-Dollar – und Cloud-Fehlkonfigurationen gehören konstant zu den drei häufigsten Ursachen.
Wer die Azure Security Posture auf periodische Audits und manuelle Reviews stützt, ist bereits im Rückstand. Das Änderungstempo in Cloud-nativen Umgebungen – neue Ressourcen, neue Berechtigungen, neue Integrationen – bedeutet, dass Drift schneller entsteht, als jedes Team manuell mithalten kann. Automatisierte, kontinuierliche Transparenz ist keine Kür. Sie ist die Pflicht.
Was Azure Security Posture wirklich bedeutet
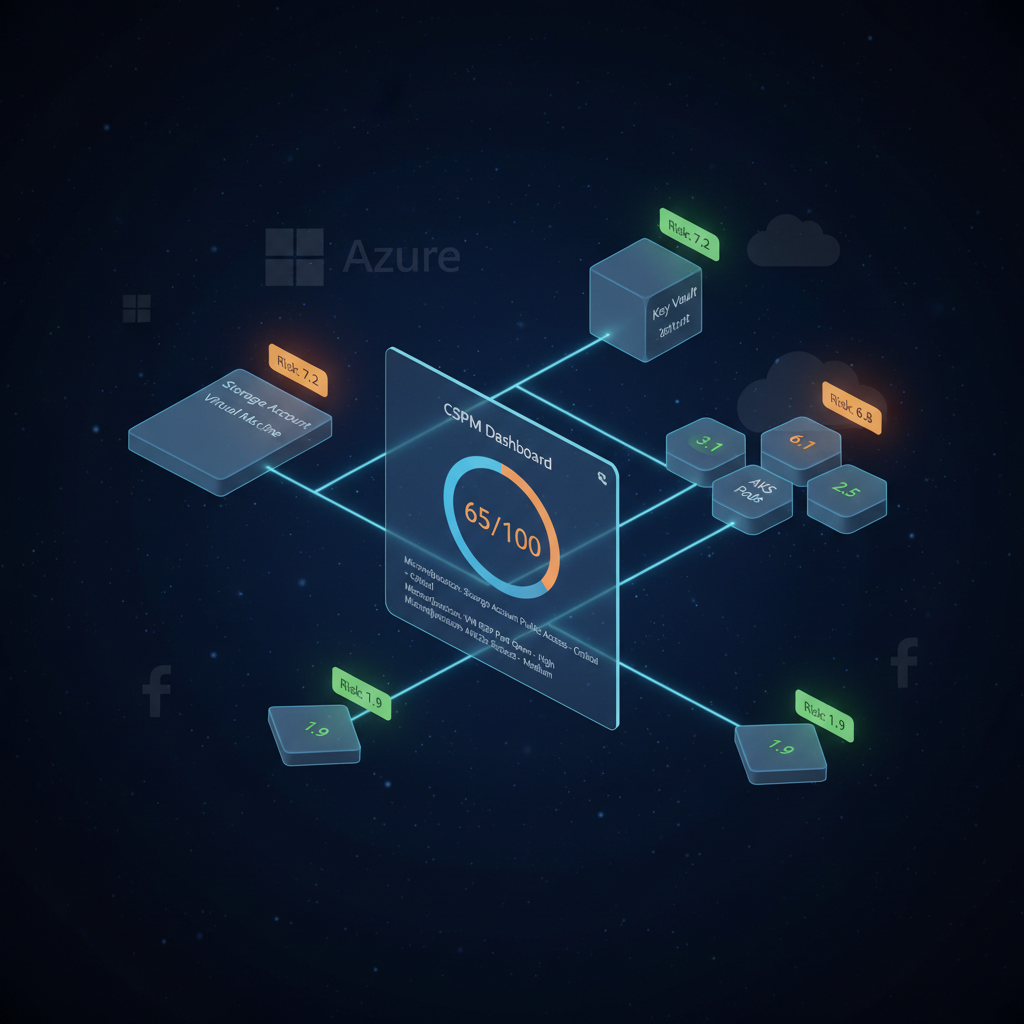
Security Posture ist keine Dashboard-Kennzahl. Es ist eine Echtzeit-Darstellung jeder Risikooberfläche in der Azure-Umgebung: Fehlkonfigurationen, übermäßige Berechtigungen, unverschlüsselte Daten, exponierte Endpunkte, nicht gepatchte Workloads und Richtlinienverletzungen. Microsoft Defender for Cloud liefert mit dem Secure Score einen nativen Ausgangspunkt – aber der Secure Score allein zeichnet kein vollständiges Bild. Lateral-Movement-Pfade, korrelierte Fehlkonfigurationsketten und Multi-Cloud-Kontext fehlen.
Eine ausgereifte Azure Security Posture-Strategie deckt mindestens sechs Domänen ab: Identität und Zugriff, Netzwerkexposition, Datenschutz, Workload-Sicherheit, Compliance-Ausrichtung und Bedrohungserkennung. Wer eine davon vernachlässigt, hat einen blinden Fleck – den Angreifer früher oder später finden werden.
Wo Azure-Umgebungen wirklich scheitern
Überprivilegierte Identitäten und Service Principals
IAM Least Privilege ist ein Prinzip, dem alle zustimmen und das kaum jemand vollständig umsetzt. In Azure äußert sich das Problem in Service Principals mit Contributor- oder Owner-Rollen auf Abonnementebene, Managed Identities mit Key-Vault-Schreibzugriff und Gastkonten aus längst abgeschlossenen Projekten, die nie deprovisioniert wurden. Cloud Infrastructure Entitlement Management – CIEM – ist die Disziplin, die dieses Problem wirklich angeht. Sie geht über Rollenzuweisungen hinaus und analysiert effektive Berechtigungen, Nutzungsmuster und Entitlement Drift.
Der CIS Microsoft Azure Foundations Benchmark v2.0 fordert ausdrücklich periodische Zugriffsüberprüfungen und die automatisierte Erkennung ruhender Identitäten. Betrachten Sie das als Mindestanforderung, nicht als Obergrenze. Unsere CSPM-Plattform kartiert kontinuierlich Azure-Identitätsgraphen und meldet anomale Berechtigungsausweitungen, bevor sie zu Breach-Vektoren werden.
Speicherkonto- und Datenexposition
Azure Blob Storage-Fehlkonfigurationen folgen demselben Muster wie S3-Bucket-Sicherheitsfehler in AWS: Container mit anonymem Lesezugriff, Shared Access Signatures mit übermäßig langen Ablaufzeiträumen und Speicherkonten mit standardmäßig aktiviertem öffentlichem Netzwerkzugriff. Cloud-Datenverschlüsselung ist unverzichtbar – aber Verschlüsselung im Ruhezustand hilft nicht, wenn der Container öffentlich lesbar ist.
MITRE ATT&CK-Technik T1530 (Data from Cloud Storage) gehört zu den am häufigsten beobachteten Techniken bei Azure-Vorfällen. Die Absicherung von Speicherkonten bedeutet: Private Endpoints erzwingen, Shared Key Authorization deaktivieren und SAS-Tokens mit kurzen Rotationszyklen verwalten.
Kubernetes- und Container-Runtime-Sicherheit
AKS-Cluster schaffen eine völlig neue Angriffsfläche. Kubernetes-Sicherheit in Azure bedeutet: Control Plane API absichern, Pod Security Standards durchsetzen, privilegierte Container einschränken und Netzwerkrichtlinien zwischen Namespaces implementieren. Container Runtime Security geht weiter – sie überwacht Prozessausführung, Dateisystemschreibvorgänge und Netzwerkverbindungen zur Laufzeit.
Falco ist das führende Open-Source-Tool für Kubernetes-Runtime-Security und integriert sich sauber in AKS. Aber Runtime-Erkennung ohne vorgelagerte Container Image Scanning ist ein Fehler – Sie erwischen Angreifer im Cluster, obwohl Sie das anfällige Image bereits beim Deployment hätten blockieren können.
CSPM-Tools: Stärken und Schwächen
CSPM-Tools haben sich deutlich weiterentwickelt. Plattformen wie Wiz, Prisma Cloud und Microsoft Defender for Cloud bieten umfassende Fehlkonfigurationserkennung gegen CIS Benchmarks, NIST CSF 2.0 und SOC 2. Wo sie schwächeln: Multi-Cloud-Drift-Korrelation, handlungsrelevante Remediation in komplexen Umgebungen und die Fähigkeit, Risiken über Identitäts-, Workload- und Datenschichten gleichzeitig zu kontextualisieren.
Die CSPM-Plattform von Secrails verfolgt einen graphbasierten Ansatz, der Beziehungen zwischen Ressourcen, Identitäten und Netzwerkpfaden abbildet. In Kombination mit Cloud Inventory ergibt sich eine lebendige, kontinuierlich aktualisierte Karte der gesamten Cloud-Landschaft.
Serverless-Sicherheit und die unsichtbare Angriffsfläche
Azure Functions und Logic Apps erweitern die Angriffsfläche auf eine Weise, die traditionelle Perimetersicherheit vollständig verfehlt. Herausforderungen: überprivilegierte Managed Identities, unsichere Umgebungsvariablen mit hartcodierten Secrets, fehlende Eingabevalidierung und Cold-Start-Missbrauch für Credential Theft. Die Lösung beginnt auf Code-Ebene: statische Analyse, Secret Detection im Funktionscode und in Deployment-Pipelines sowie durchgängige Least-Privilege-Durchsetzung für jede Managed Identity.
Policy-as-Code: Das einzige skalierbare Governance-Modell
Manuelle Sicherheitsreviews skalieren nicht. Policy-as-Code definiert Sicherheitsleitplanken als versionskontrollierte Regeln, die in CI/CD-Pipelines ausgeführt werden, bevor irgendetwas die Produktion erreicht. Verstöße werden beim PR-Review abgefangen – nicht in einem nachträglichen Audit. In Kombination mit SAST-Scanning für Infrastruktur- und Anwendungscode wird die Lücke zwischen Sicherheitsabsicht und Laufzeitrealität geschlossen.
Cloud Workload Protection: Über Posture hinaus in die Laufzeit
CWPP ist die Laufzeit-Ergänzung zum Konfigurationsfokus von CSPM. In Azure bedeutet das: Defender for Servers für VM-Sicherheit, Defender for Containers für AKS-Runtime-Sicherheit und Defender for App Service für Webanwendungsbedrohungen. CWPP ohne vorgelagerte VM Scans und Image-Scanning bedeutet, dass Bedrohungen in der Produktion erkannt werden, die bereits vor dem Deployment hätten blockiert werden können. Cloud Native Application Protection – CNAPP – vereint CSPM und CWPP in einer einzigen Plattform.
Die Azure Security Posture-Checkliste 2026
Für eine Posture-Review in diesem Jahr sind folgende Kontrollen unverzichtbar: Microsoft Defender for Cloud auf Abonnementebene aktivieren und alle kritischen Secure Score-Empfehlungen umsetzen. Multi-Faktor-Authentifizierung für alle Azure AD-Konten ohne Ausnahmen erzwingen. Alle Service Principals mit Abonnement-Level-Rollen überprüfen und auf Mindestberechtigungen reduzieren. Diagnoseprotokollierung für alle kritischen Ressourcen aktivieren. Private Endpoints für Speicherkonten und Key Vaults erzwingen. Container-Images vor dem Deployment scannen und signierte Images in AKS durchsetzen. Automatisierte Secret Detection über alle Repositories mit Azure-Credentials oder SAS-Tokens ausführen. NSG-Regeln quartalsweise validieren.