
APIs sind die neue Angriffsfläche – und die meisten Teams hinken hinterher
Der State of API Security Report 2026 von Salt Security zeigt: 94 % der Unternehmen erlebten im vergangenen Jahr mindestens einen API-Sicherheitsvorfall. Kein theoretisches Risiko – echte Vorfälle. Gleichzeitig verfügt ein durchschnittliches Unternehmen heute über mehr als 15.000 API-Endpunkte, von denen viele undokumentiert, vergessen und kaum getestet sind.
Das Problem ist nicht mangelndes Bewusstsein. Die Lücke liegt in der Umsetzung: die richtigen Tools auswählen, sie an den richtigen Stellen der Pipeline einsetzen und die Ergebnisse tatsächlich verarbeiten. Dieser Leitfaden gibt eine praxisnahe Übersicht über die besten API-Sicherheitstools 2026, deren Zuordnung zu den OWASP API Security Top 10 und den Aufbau eines echten Testworkflows in einer reifen DevSecOps-Pipeline.
Warum API-Sicherheit eigene Tools braucht
Klassische Web-App-Scanner wurden für HTML-Formulare und Session-Cookies entwickelt. APIs – REST, GraphQL, gRPC – verhalten sich grundlegend anders. Sie legen Geschäftslogik direkt offen. DAST-Tools, die auf DOM-Crawling basieren, übersehen den Großteil der Angriffsfläche moderner Microservice-Architekturen.
Broken Object Level Authorization (BOLA), der erste Platz der OWASP API Security Top 10, ist das beste Beispiel. Ein Scanner, der den semantischen Unterschied zwischen GET /users/123 und GET /users/456 nicht versteht, erkennt keine Autorisierungslücke. Es braucht Tools, die API-Schemata verstehen, Anfragen mit geänderten Identifikatoren replizieren und Zugriffskontrolllogik analysieren können.
OWASP API Security Top 10 – Das Risikomodell für Ihre Checkliste
Bevor Sie Tools auswählen, brauchen Sie ein Risikomodell. Die OWASP API Security Top 10 (aktualisiert 2023, weiterhin der Referenzstandard 2026) ist die universellste Grundlage für die API-Bedrohungskategorisierung.
API1 – Broken Object Level Authorization (BOLA)
Am häufigsten und am häufigsten ausgenutzt. Tests erfordern authentifiziertes Request-Replay mit ausgetauschten Objekt-IDs. Tools wie Astra Security oder StackHawk sind hier effektiver als generische Scanner.
API2 – Broken Authentication
Schwache Token-Validierung, vorhersehbare Session-IDs, JWT-Algorithmus-Angriffe. Tools wie jwt_tool und Burp Suite Pro mit benutzerdefinierten Authentifizierungsprüfungen sind hier Standard. Prüfen Sie auf alg: none-Exploits.
API3 – Broken Object Property Level Authorization
Mass-Assignment-Schwachstellen. Ein Angreifer sendet zusätzliche Felder im POST-Body, und die API persistiert sie blind – inklusive Feldern wie isAdmin: true.
API4–10 – Der Rest der Liste
Unrestricted Resource Consumption, Broken Function Level Authorization, SSRF, Security Misconfiguration, Injection, Improper Inventory Management und Unsafe Consumption of APIs. Jedes erfordert andere Tools.
Die besten API-Sicherheitstools 2026
OWASP ZAP
Das am weitesten verbreitete Open-Source-DAST-Tool für APIs. ZAPs API-Scan-Modus mit OpenAPI-, SOAP- oder GraphQL-Definitionen eignet sich gut für die automatisierte Pipeline-Integration. Limitation: BOLA und Business-Logic-Schwachstellen werden kaum erkannt.
Burp Suite Pro
Der Goldstandard für manuelle API-Sicherheitstests. Intruder, Repeater und Sequencer geben präzise Kontrolle für Authentifizierungsflows, Autorisierungsumgehungen und Fuzzing. Erweiterungen wie Autorize und JWT Editor machen es zur ersten Wahl bei tiefgehenden Assessments.
StackHawk
Speziell für DevSecOps-Teams entwickelt. StackHawk integriert sich direkt in GitHub Actions, GitLab CI und Jenkins und präsentiert Ergebnisse innerhalb von Pull-Request-Workflows.
Nuclei (ProjectDiscovery)
Ein vorlagenbasierter Schwachstellenscanner mit einer wachsenden Bibliothek API-spezifischer Checks. Schnell, leichtgewichtig und pipeline-freundlich – Standard in Bug-Bounty-Workflows und internen Red-Team-Toolkits.
42Crunch API Security Audit
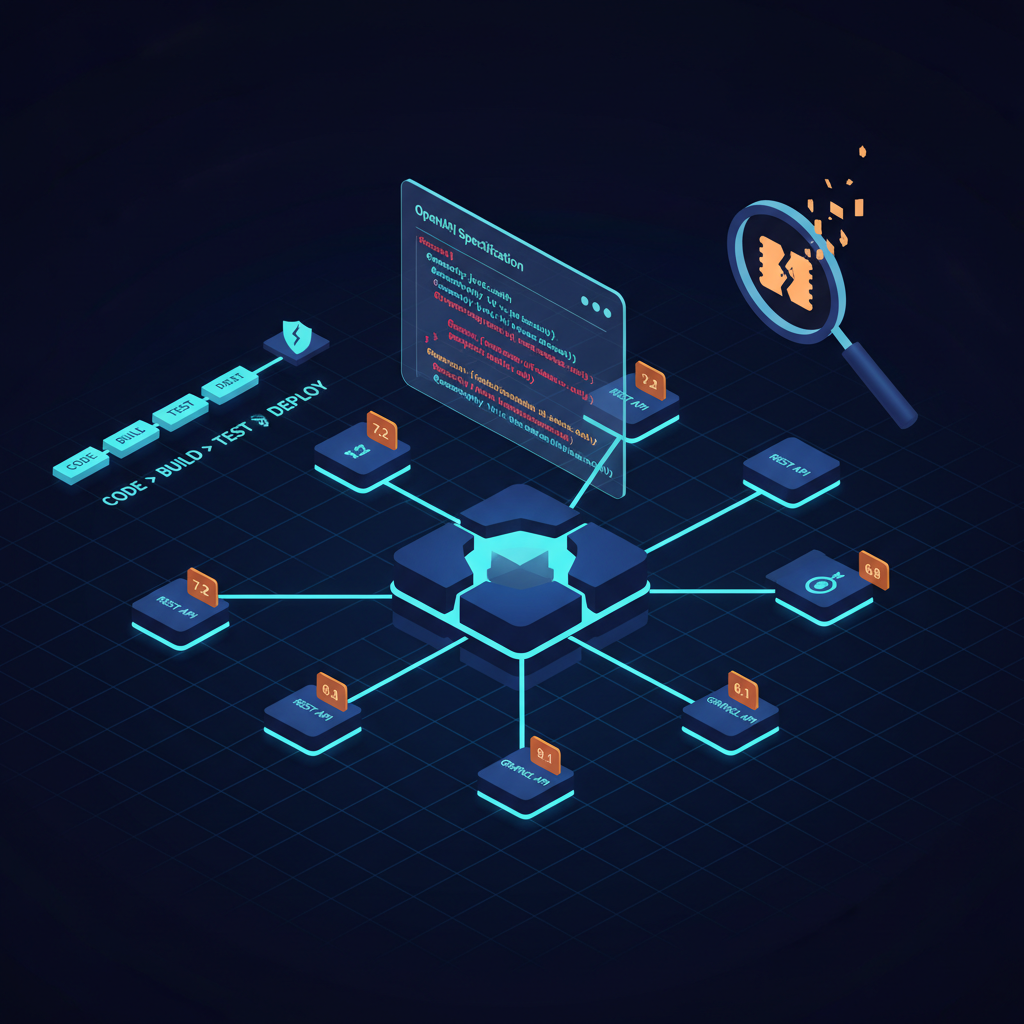
Analysiert Ihre OpenAPI-Spezifikation auf Sicherheitsschwächen, bevor der erste Test läuft. Ergänzt gut unsere Lösung für Code-Sicherheit – API-Vertragsprobleme werden bereits in der Designphase erkannt.
API-Sicherheitstests in Ihre DevSecOps-Pipeline integrieren
Shift-Left ist eine strukturelle Anforderung, wenn APIs mehrmals pro Woche deployt werden. Ein manueller Penetrationstest pro Quartal gegen eine täglich wechselnde API-Oberfläche ist Security-Theater.
Pre-commit / Designphase
42Crunch oder Spectral für OpenAPI-Linting mit Sicherheitsregeln. In Kombination mit SAST-Scanning für den darunterliegenden Code werden sowohl der API-Vertrag als auch die Implementierung gleichzeitig geprüft.
Pull-Request / Build-Phase
ZAP im API-Scan-Modus oder StackHawk gegen kurzlebige ephemere Umgebungen. Secret Detection sollte hier ebenfalls laufen – in den Quellcode commitete API-Keys sind einer der häufigsten initialen Zugriffsvektoren.
Staging / Vorproduktion
Vollständige authentifizierte Scans mit Burp Suite Automatisierungsskripten oder Astra. BOLA-Tests mit mehreren Test-Benutzerkonten.
Produktionsmonitoring
Runtime-API-Sicherheitsmonitoring analysiert Live-Traffic auf Verhaltensanomalien – Credential Stuffing, Parameter-Enumeration, ungewöhnliche Objektzugriffsmuster.
Für Teams in Multi-Cloud-Umgebungen hilft die Verknüpfung von API-Sicherheitspostur mit übergeordneten Cloud-Sicherheits-Kontrollen eine vollständigeres Risikobild zu gewinnen.
Open-Source-Tools für API-Sicherheitstests
- OWASP ZAP – bestes kostenloses DAST-Tool für die automatisierte Pipeline.
- jwt_tool – spezialisierter JWT-Test. Unverzichtbar für APIs mit JWT-Authentifizierung.
- Arjun – HTTP-Parameter-Discovery. Findet versteckte Parameter in API-Endpunkten.
- kiterunner (kr) – Brute-Force-Suche nach API-Routen. Exzellent für undokumentierte Endpunkte.
- RESTler (Microsoft Research) – Stateful REST-API-Fuzzer, der Anforderungssequenzen aus der OpenAPI-Spezifikation ableitet.
- GraphQL Cop – GraphQL-Sicherheitstests: Introspection, Batch-Angriffe, Tiefenbegrenzungen.
Diese Tools bilden zusammen mit einem strukturierten Vulnerability-Management-Workflow ein solides API-Sicherheitsprogramm. Bei SECRAILS verbinden wir Scanner-Ergebnisse mit CSPM-Daten und Runtime-Signalen zu einer einheitlichen Risikoansicht.